

Doppel Email Securityの一般提供を開始
ソーシャルエンジニアリング攻撃への反撃を可能にする、エージェント型メールセキュリティソリューション。検知だけでは不十分です。攻撃を阻止することが重要です。
セキュリティチームには、十分な情報が揃っていない状況でも、わずか数分で確度の高い判断を下すことが求められます。Doppel Email Securityは、メールが悪意あるものと判断された理由を理解するために必要なコンテキストと根拠を提供し、アナリストがより確信を持って判断できるよう支援します。個別の脅威シグナルだけでなく、実際の対応につながる脅威インテリジェンスを組み合わせることで、調査にかかる負担を軽減し、対応を迅速化。セキュリティチームが一貫して、データに基づくより的確な判断を行えるよう支援します。Giuseppe Petraccaリード・ディテクション&レスポンス・セキュリティエンジニア, AngelList
Doppel Email Securityは、他のツールが見逃す脅威を検知し、攻撃の背後にあるインフラそのものを無力化することで、企業がより能動的に防御できるよう支援します。すべての脅威検知と調査には、人が理解できる明確な判断ロジックと根拠が示されます。これによりSOCチームは、人員を増やすことなく、AIによって急増・高度化する攻撃にも効率的かつ大規模に対応できます。

Doppel Threat Graphが持つ外部の攻撃インフラに関するインテリジェンスとエージェンティックAIを活用し、インターネット全体から収集した数十億もの脅威シグナルを学習。他のツールが見逃す脅威を検知し、攻撃キャンペーンをその進行途中で阻止します。

Doppel Email Securityは、高精度な脅威検知、エージェンティックAIによる脅威の無力化、実際の対応につながるインサイトを通じて、フィッシング攻撃に対してより能動的な防御を実現します。

Doppelは、不審なメールを隔離するだけではありません。フィッシングメールの送信元となる攻撃インフラや悪意あるリンクを特定・無力化し、同じ攻撃キャンペーンによって組織が繰り返し標的にされることを防ぎます。

DoppelのAIエージェントは、脅威検知ポリシーを継続的に最適化するとともに、人が理解できる明確な判断ロジックと調査結果を提供します。これによりSOCチームは、人員を増やすことなく、AIによって急増する攻撃にも効率的かつ大規模に対応できます。

Doppelは、他のツールが見逃す、一見しただけでは気づきにくい巧妙なフィッシング攻撃まで検知します。

Doppel Email Securityは、Doppelの統合プラットフォームに新たに加わった最新のセキュリティレイヤーです。受信トレイ内の脅威だけでなく、ソーシャルエンジニアリング攻撃チェーン全体を包括的に防御するために設計されています。
攻撃キャンペーンの可視化
Doppel Phishing Triageとの連携
実際の脅威に基づくフィッシングシミュレーション
これまでメールセキュリティ業界では、長年にわたり受信トレイ内の脅威をフィルタリングすることに重点が置かれてきました。その一方で、攻撃者は攻撃インフラや手口を進化させ続けています。Doppelは、悪意あるメールの送信インフラを特定し、関連する攻撃キャンペーンの全体像を可視化したうえで、複数の脅威を連携して無力化します。これは、組織のソーシャルエンジニアリング防御を大きく進化させるアプローチです。AIネイティブな分析、人が理解できる明確な脅威検知ロジック、そして複数の脅威シグナルを関連付ける高度な分析により、セキュリティチームは脅威をより広く可視化し、新たに出現する脅威に対して、より確信を持って対応できるようになります。AnonymousCISO, Fortune 500企業






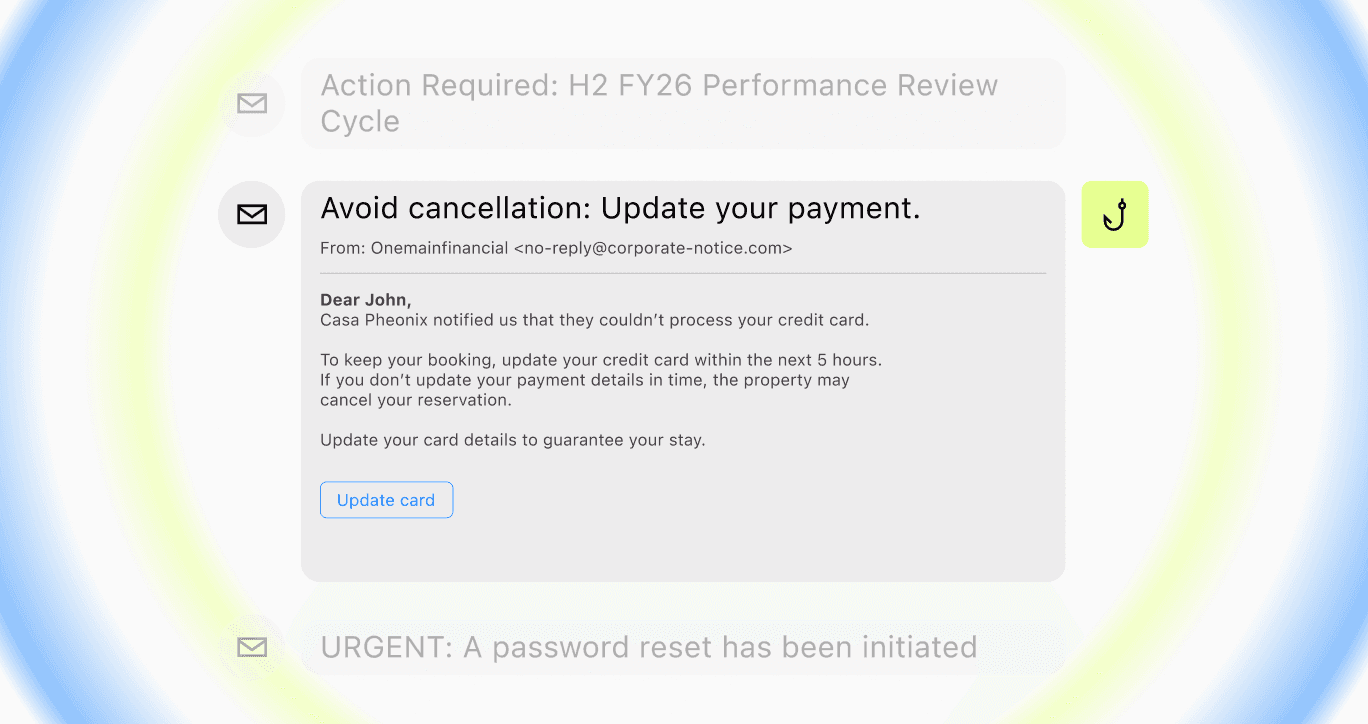
Doppel Email Securityは、受信トレイ内のメールだけを見るのではなく、攻撃の上流までさかのぼってソーシャルエンジニアリング攻撃キャンペーンの全体像を可視化します。さらに、攻撃インフラそのものを無力化することで、攻撃キャンペーンが組織内に拡大することを防ぎます。Doppel Threat Graphの脅威インテリジェンスとエージェンティックAIを活用し、フィッシング攻撃を極めて高い精度で検知します。
メールだけでなく、攻撃そのものを阻止する
あらゆる脅威を見逃さず検知
人員を増やさず、SOCの対応力を拡張
自然言語による説明可能性と脅威調査
脅威検知精度の低下を防止
ソーシャルエンジニアリングの脅威に基づくトレーニング
脅威を検知するだけでは十分ではありません。重要なのは、その脅威を無力化することです。ソーシャルエンジニアリング攻撃に反撃する、エージェンティックなメールセキュリティソリューション「Doppel Email Security」を、個別デモでぜひご体験ください。
デモを申し込む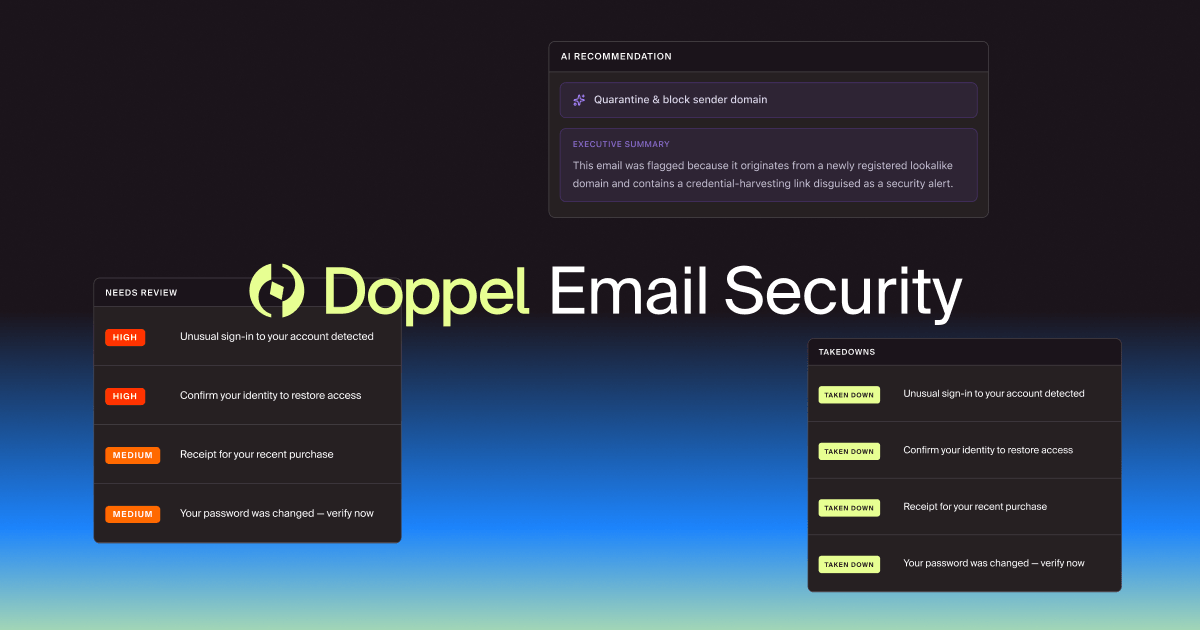
ブログ記事を読む

今すぐ登録
ブログ記事を読む
ソーシャルエンジニアリング攻撃を、その根源から無力化
ブランド保護
シミュレーション
セキュリティ意識向上トレーニング
Doppel Email Securityは、高精度な脅威検知、エージェンティックAIによる脅威の無力化、実際の対応につながるインサイトを通じて、組織がフィッシング攻撃に対してより能動的に防御できるよう支援します。Doppel Threat Graphが持つ外部の攻撃インフラに関するインテリジェンスとエージェンティックAIを活用し、インターネット全体から収集した数十億もの脅威シグナルを学習。他のツールが見逃す脅威を検知し、攻撃キャンペーンをその進行途中で阻止します。
Doppel Email Securityは、Microsoft 365やGoogle Workspaceなどの標準メールセキュリティ機能と連携し、従来のフィルターをすり抜けるAI生成の巧妙な誘導メール、BEC(ビジネスメール詐欺)、なりすまし攻撃を検知します。
最新のセキュリティ環境では、Secure Email Gateway(SEG)の代替として導入することも、既存のゲートウェイと併用し、AIネイティブな検知・対応レイヤーとして活用することも可能です。お客様の環境に最適な構成については、Doppelチームがご提案します。
さらに、他のAIネイティブなメールセキュリティツールが受信トレイ内の脅威に対応するのに対し、Doppelは攻撃チェーン全体を可視化・防御します。不審なメールを隔離するだけでなく、そのメールを送信した攻撃インフラそのものを特定し、無力化します。
Doppelは、メール本文の内容だけでなく、攻撃インフラに関するコンテキストを活用して脅威を判定します。これにより、行動パターンのみに依存するツールと比べて誤検知を低減できます。特に、過去の行動データとの比較が難しいAI生成の巧妙な攻撃に対しても効果的です。また、すべての判定結果は監査可能で、各判定の根拠を明確かつ分かりやすく確認できます。これにより、組織の環境に合わせてポリシーを継続的に最適化できます。
多くの組織では、わずか数日で導入できます。Microsoft 365またはGoogle WorkspaceとのAPI連携により、既存のポリシー変更やメールフローの再構成を行うことなく、スムーズに導入・運用を開始できます。
正式提供(GA)時点で、Doppel Email Securityは北米・中南米(AMER)およびアジア太平洋地域(APAC)でご利用いただけます。提供可否は、お客様の本社所在地やコンプライアンス要件によって異なります。お客様の環境に応じた利用可否については、Doppelチームまでお気軽にご相談ください。
ブログ記事を読む
今すぐ登録
ブログ記事を読む
