Doppel Email Securityの一般提供を開始
ソーシャルエンジニアリング攻撃への反撃を可能にする、エージェント型メールセキュリティソリューション。検知だけでは不十分です。攻撃を阻止することが重要です。
フィルターをすり抜ける巧妙なフィッシングを止める。Doppel Phishing Triageは、エージェントAIを使用して従業員のシグナルを機械の速度で修正と防御に変換します。
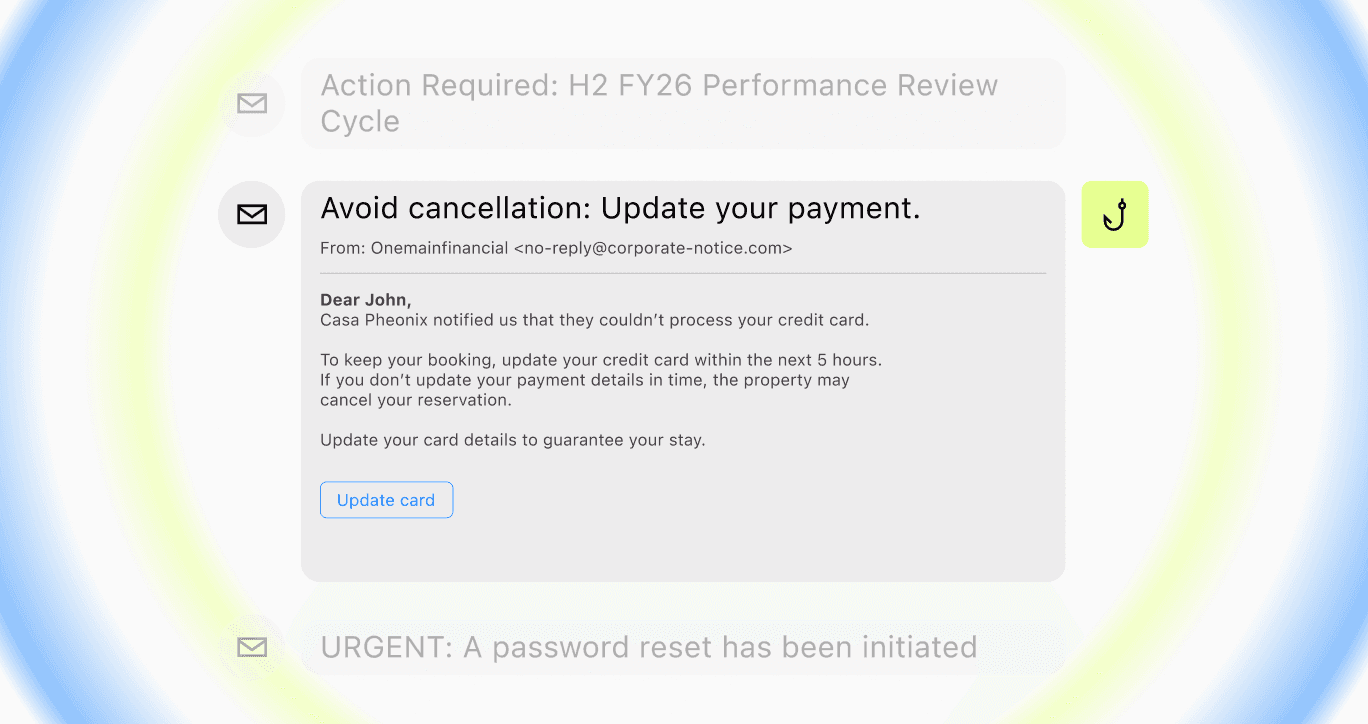
今日、私たちは新しい手法 フィッシングトリアージを発表します。これは人的検出を大規模に運用化する新たな方法です。
フィッシングトリアージは、従業員が報告したメールを迅速、正確、かつ自動化された意思決定に変換し、従来のフィルタを回避する洗練された攻撃に対してセキュリティチームが防御できるようにします。Doppelの脅威インテリジェンスとエージェンティックAIによって支えられ、これまで遅く、手動で、一貫性のなかったワークフロー部分に速度と精度をもたらします。
今日の攻撃は意図的であり、特定のターゲットに向けられ、通常の業務の流れに溶け込むように設計されています。それらは請求書、ベンダーからの依頼、内部メッセージのように見えます。それについて、従業員はリアルタイムで判断を求められます。
多くのメールセキュリティツールは脅威をフィルタリングするために構築されています 受信トレイに届く前に 。しかし、現代のフィッシングキャンペーンはこれらのフィルタを完全に回避するように設計されており、最も重要なのは従業員がメッセージを見た瞬間です。
あなたの従業員はすでに第一線の防御として機能しています。彼らは異常を見つけ、疑わしいメールを報告し、懸念をエスカレーションしています。
しかし、その後には問題が発生します。報告が積み重なり、キューが増大し、セキュリティチームは一つ一つのメッセージを手動で確認し、応答時間が遅くなり、実際の脅威に対する露出時間が増えることになります。
シグナルは存在しています。それを効果的に活用できていないだけです。フィッシングトリアージは、これらの手動報告を人間の検出を大規模に運用化する自動化された防御エンジンに変えることで、これを変えます。
フィッシングトリアージを使えば、モデルはシンプルです。従業員が既にいる場所で、彼らが生み出しているシグナルをキャプチャし、それを即座に行動に変えることです。
従業員はワークフローを離れることなくGmailやOutlook内で直接疑わしいコンテンツにフラグを立てます。最も洗練された攻撃からの何十億という脅威インジケータで訓練されたLLMが各提出を評価し、適切な行動を取ります。
フィッシングの試みやシミュレートされた攻撃を正しく識別することで、従業員はより優れたフィードバックループを得て、より正確なレポーターになり、リスクスコアを改善し、最終的にはより強靭な組織を得ることができます。
これは、従業員とセキュリティチームの役割を根本的に変えます。
従業員は単なる訓練の受け手から、積極的な防御の参加者になります。明確なフィードバックループを持ち、警戒心を強化し、より強力なセキュリティ文化を築きます。すべての報告が即座に確認され、すべての結果が従業員に次回に何を探すべきかを理解させます。時間が経つにつれて、これが従業員の関与を増やし、報告を習慣に変えます。
同時に、セキュリティチームはリアクティブなトリアージワークフローに閉じ込められることはなく、ノイズを整理する代わりに、しっかりと優先順位を付けられた実際の脅威に集中し、自動化された修正をサポートします。報告されたメールからの洞察が分析、API、後続のシステムに直接フィードされ、チームに何がターゲットにされているのか、誰がターゲットにされているのか、攻撃がどのように進化しているのかを可視化します。
そして、フィッシングトリアージはDoppelの人間のリスク管理(HRM)ソリューションの一部であるため、これらの洞察は検出で止まりません。
それらは、シミュレーションおよびトレーニングプログラムを直接支援し、従業員がその組織を標的とする実際の攻撃に対してテストされるようにし、一般的なテンプレートに基づくものではありません。報告行動がリスクスコアリングに反映され、チームに従業員が実際の脅威とシミュレーションされた脅威の両方にどのように反応するかに基づいて警戒を測定する現実的な指標を提供します。
これはHRMの核心的な考えです: あなたの人々はすでにセキュリティシステムの一部です。目標は、彼らが体験することに対して訓練し、行動に移す力を与えることです。
フィッシングトリアージはそれを可能にします。
それは現代の攻撃がどのように機能するか(最初のターゲットは従業員)を現実とし、それをアドバンテージに変えます。検出と応答の間の時間を短縮し、ワークロードを増やすことなく正確性を高めます。そして、手作業に頼ることなく、人間主導の防御をスケールする方法を組織に提供します。
Doppel Phishing Triageは本日利用可能です。詳細を知るには、本日チームにお問い合わせください。