

Doppel Email Securityの一般提供を開始
ソーシャルエンジニアリング攻撃への反撃を可能にする、エージェント型メールセキュリティソリューション。検知だけでは不十分です。攻撃を阻止することが重要です。

Doppelプラットフォームは、ソーシャルエンジニアリング防御を事後対応から戦略的な防御へと進化させます。AIによる高精度な分析、専門家の知見、リアルタイムの脅威インテリジェンスを組み合わせ、最も重要なものを守ります。

統合されたThreat Graphが、なりすましドメイン、偽プロフィール、詐欺広告、悪意のあるメッセージングなどの脅威を関連付け、個別のシグナルとしてではなく、攻撃者による一連のキャンペーンとして可視化します。

専門家の判断をもとにファインチューニングされた高度なLLMエージェントが、脅威シグナルを検証し、テイクダウンを自動化。さらに専門家による監視を組み合わせることで、高精度かつ信頼性の高い脅威対応を実現します。

Threat Graphによって関連付けられた実際の攻撃キャンペーンをもとに、攻撃シミュレーションを生成。実際の攻撃者の手口を再現し、組織の対応力を検証できる唯一のプラットフォームです。

Web、SNS、メッセージング、広告、アプリストア、メール、ダークウェブなど、あらゆるチャネルにわたる脅威を検知し、排除します。
Doppel Threat Graphは、なりすましドメイン、偽プロフィール、なりすまし広告、悪意のあるメッセージなど、個々の脅威を単一のインタラクティブなグラフ上で関連付け、なりすまし攻撃キャンペーンの全体像を可視化します。AIを活用し継続的に進化するこのシステムは、悪意ある攻撃インフラがどのように再利用・拡大・拡散されているかを明らかにし、迅速なテイクダウンを可能にします。

DoppelのAIを活用した防御は、攻撃を検知するたびに進化します。新たな脅威から継続的に学習し、最新のデータに適応するとともに、複数チャネルの脅威情報を統合。Doppel Visionプラットフォームは、脅威の全体像を可視化し、より迅速かつ高精度な脅威検知を実現します。
脅威をより迅速に検知
つながることで、より強固な防御へ
脅威が拡大する前に阻止
ビジネスの成長に合わせて拡張
信頼性の高い自動化
運用負荷を減らし、防御力を強化
ブランド、経営層、コミュニケーションを守る。
ブランド保護
経営層保護
シミュレーション
セキュリティ意識向上トレーニング
Doppel Visionは、既存のセキュリティシステムとシームレスに連携し、ビジネスの成長に合わせて柔軟に拡張できます。高額なアップグレードは不要。進化し続ける脅威や組織のニーズに適応し、将来を見据えたセキュリティを実現します。

Use Splunk as the investigation layer for Doppel external-threat intelligence. Use a bi-directional sync between Doppel and Splunk to streamline threat intelligence and takedown workflows.

Make Facebook part of your external attack-surface coverage. Doppel focuses on fake profiles, pages, and campaigns that misuse brand or executive identity and helps teams move validated abuse into the supported response path.

Use Airtable to organize the human workflow around Doppel findings. Read Doppel log and threat analytics data in Airtable and push takedown requests back to Doppel.

Paid search can place a fraudulent result above organic listings, letting attackers intercept high-intent users with cloned login, support, or purchase pages. Doppel gives teams a focused way to detect abusive ads and landing pages and pursue removal on Google Ads and connect the evidence to other attack infrastructure.
以前は、自社のプラットフォームを狙うさまざまな脅威が気がかりで、常にストレスを感じていました。でもDoppelを導入してからは、安心して落ち着いていられるようになりました。Daniel Pyykonenプラットフォームセキュリティ責任者, Notion
Doppelプラットフォームは、ブランド保護、経営層保護、シミュレーションを支える中核プラットフォームです。ドメイン、SNS、広告、メッセージングアプリ、ダークウェブなど、さまざまなチャネルから脅威情報を収集し、リアルタイムのThreat Graphを活用して、攻撃者のインフラを検知・関連付け・特定し、テイクダウンへとつなげます。
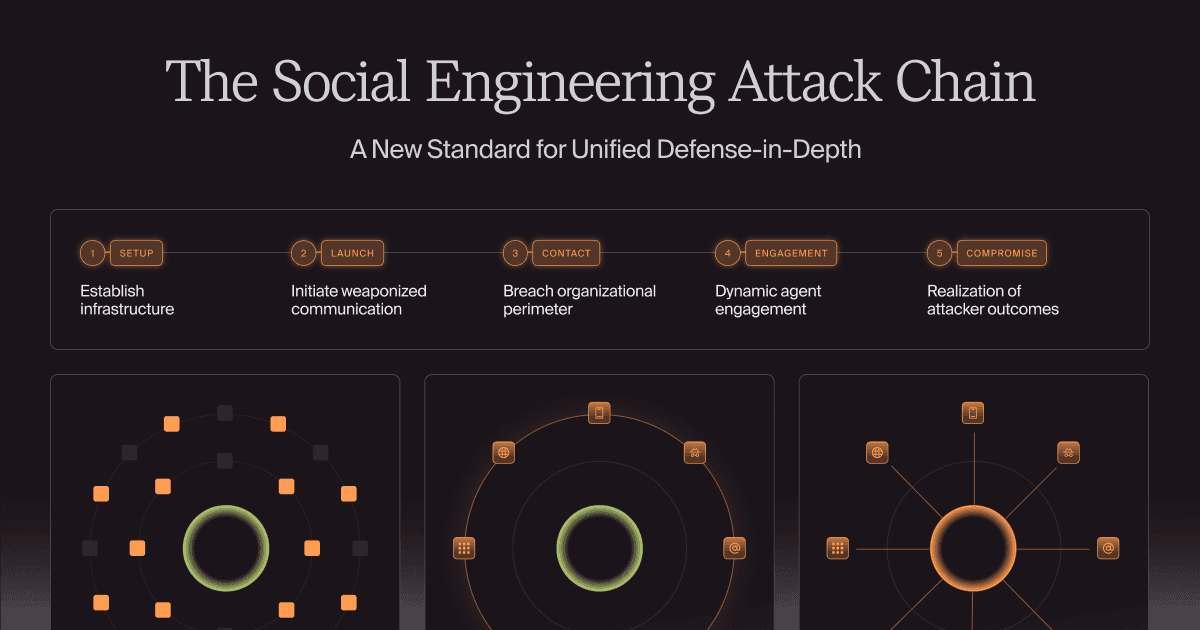
偽アカウント、なりすましドメイン、フィッシング広告などを個別の脅威として捉えるのではなく、Threat Graphがそれぞれの関連性を明らかにし、一連の攻撃キャンペーンとして可視化します。この脅威グラフを活用したアプローチにより、攻撃者のインフラを特定し、より迅速かつ効果的なテイクダウンを実現します。
従来のDRPツールは、脅威の兆候を検知し、アラートを通知することが中心でした。Doppelはさらに一歩進み、脅威シグナルを関連付け、AIによるトリアージを自動化し、リアルタイムでテイクダウンを実行します。さらに、テイクダウンのたびにプラットフォームが継続的に学習・進化することで、攻撃者が同様の攻撃キャンペーンを繰り返すことをより困難にします。
エージェンティックAIが、脅威の検知、トリアージ、テイクダウンの一連のプロセスを支えます。LLMが最も重要なリスクを特定・優先順位付けし、判断が難しいケースは専門のアナリストが検証することで、高い精度を確保します。AIと専門家を組み合わせたハイブリッドモデルにより、スピードと精度を両立します。
Doppelプラットフォームは、1日あたり1億件を超えるシグナルを分析しています。フィッシングドメインのテイクダウン時間の中央値は1時間未満で、信頼度の高いアラートはわずか数分でお客様に通知されます。この迅速な対応により、攻撃が拡大する前に阻止するとともに、セキュリティ担当者の運用負荷を軽減します。
ブログ記事を読む

eBookをダウンロード

ウェビナーを視聴
ブログ記事を読む
eBookをダウンロード
ウェビナーを視聴