Doppel Email Securityの一般提供を開始
ソーシャルエンジニアリング攻撃への反撃を可能にする、エージェント型メールセキュリティソリューション。検知だけでは不十分です。攻撃を阻止することが重要です。
製造業では、あなたの人々が最も狙われやすい入り口であり、最も価値のある防御線です。ヘルプデスクの担当者への1回のビッシングコール、調達マネージャーへのフィッシングメール、または工場の現場でのプレテキスティングの試みが、生産を停止させ、企業秘密を露呈し、供給チェーン全体を危険にさらす可能性があります。Doppelは、従業員、パートナー、運営に届く前にソーシャルエンジニアリングの脅威を検出し、排除します。






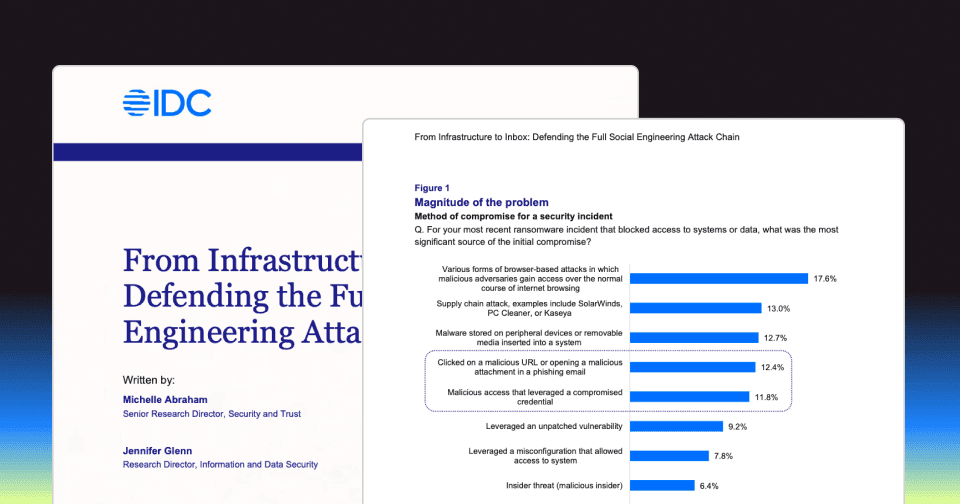
製造業は4年連続でサイバー攻撃の最もターゲットとされる業界です。攻撃者は信頼されているベンダーとの関係、運用上の依存関係、労働力の規模を利用して大規模な混乱を引き起こし、最大の利益を得ます。
現代の製造業に対する攻撃は、労働力の規模、ベンダーの信頼、および業務停止の高コストを悪用するように仕組まれています。人間の要素が最も一貫した侵入点です。
ヘルプデスクとコンタクトセンターの脆弱性
経営者およびベンダーのなりすまし
知的財産とデータの露出
ビジネスメール詐欺とフィッシング
サプライチェーンと第三者による詐欺
レガシーセキュリティツールとトレーニング
ほとんどのメーカーは、脅威の一部にしか対応できない断片的なツールに依存しており、セキュリティチームをノイズで混乱させ、IT、OT、およびベンダー環境全体に重要な盲点を残しています。レガシーツールは孤立したベクトルに対してのみ防御するため、アナリストは手動で異なるチャネル間の防御策をつなぎ合わせる必要があります。
Doppelは、脅威が拡大する前に明らかにし、排除します。検出、相関、および混乱をシミュレーション、レッドチーム、トレーニングと統合することにより、Doppelは技術的なコントロールだけでは止められないソーシャルエンジニアリング攻撃から、操作、従業員、サプライチェーンを保護します。
ヘルプデスクのレジリエンスとコンタクトセンター
レッドチーミングと内部リスク
従業員の準備状況とコンプライアンスおよび監査準備
ベンダーおよびエグゼクティブ偽装検出
クロスチャネルブランドとサプライチェーンの監視
資格情報とIPの露出識別
悪質な資産の自動削除
キャンペーンレベルの脅威の可視性
実行可能なインテリジェンスと修正
私たちは単なるセキュリティベンダーではありません。脅威インテリジェンスとブランド保護の可能性を再定義しています。
レジリエントでソーシャルエンジニアリング対応のワークフォースを構築する
運用中断と財務損失を防止
運用効率とビジネス保護の向上
あなたのブランド、リーダー、そしてビジネスを、最も包括的なソーシャルエンジニアリング防御プラットフォームで、ソーシャルエンジニアリング攻撃から保護します。
ブランドを保護し、信頼を守る
デジタルインテリジェンスとリアルタイムモニタリングを通じて、デジタルチャネル全体でのなりすましや不正活動を継続的に検出し、阻止することで、デジタルブランドを保護し、脅威が拡大する前に止めます。

リーダーシップを守り、ビジネスを保護する
高リスクのリーダーを対象としたソーシャルエンジニアリング、ドキシング、なりすまし、ディープフェイク攻撃から守るために、オープンチャネルとダークチャネル全体で個人データの露出と脅威活動を継続的に監視します。迅速な軽減およびリスクに基づくガイダンスにより、経営者の攻撃面と対応時間が短縮されます。

フィッシングテストを退役させ、シミュレーションを開始する
Doppel Simulationは、現実的なシミュレーションと意識向上トレーニングを通じて、測定可能なビジネスインパクトを提供します。すべてのシナリオは、実際の脆弱性を明らかにし、対応準備を整え、トレーニングを具体的なリスク軽減に変えることで、防御戦略に直接繋がるように設計されています。

チームを訓練して、レジリエンスを築こう。
Doppel Security Awareness Trainingは、最新の攻撃者戦術に対抗するため、従業員の防御力を強化するためのカスタマイズされたディープフェイク対応の脅威に基づくトレーニングと個別コーチングを提供します。すべてのトレーニングは関連性があり、魅力的で、現代のセキュリティ脅威に対する回復力を育むように設計されています。

社会工学攻撃に対抗しよう。
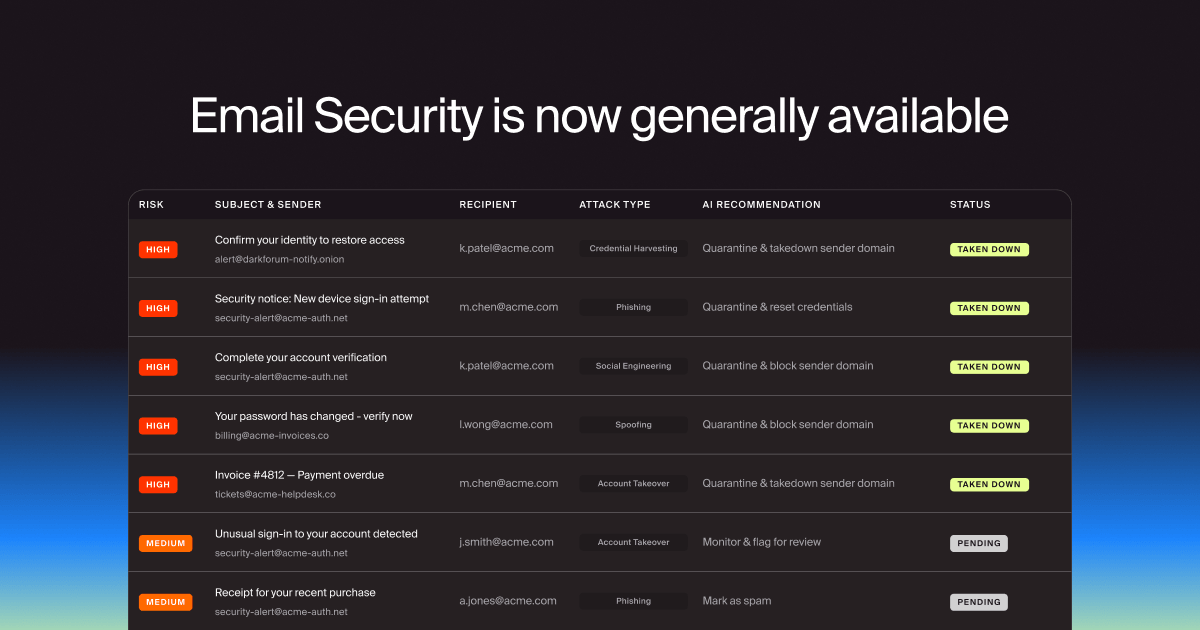
Doppel Email Securityは、比類のない精度、主体的な妨害、実行可能なインサイトを提供し、フィッシング攻撃に対する防御で組織が積極的な役割を果たせるようにします。Doppel Threat Graphと主体的AIによる外部攻撃インフラストラクチャのインテリジェンスで強化され、他のツールが見逃すものを検出し、キャンペーンを未然に阻止するために、インターネット全体からの数十億ものシグナルを学習しています。

フィッシング攻撃をより迅速かつ正確に防ぐ。
高度なフィッシングを阻止するフィルターを回避します。Doppel Phishing Triageは、エージェントAIを使用して従業員のシグナルを機械の速度での修復と防御に変換します。Doppel Phishing Triageは、従業員が提出したメールを効率的かつ正確に、スケーラブルな自動トリアージと修復を通じて、メールセキュリティフィルターを迂回する高度なフィッシング攻撃からチームを守ることを可能にします。

ARKインベストは、洗練された複数チャネルのなりすまし攻撃の急増に直面し、手動による防御が限界に達し、内部チームに負担をかけました。AIを活用した自動化された検出と排除に切り替えることで、対応時間を数週間から数分に短縮し、詐欺の量を大幅に削減し、投資家コミュニティ全体の信頼を回復しました。
私たちがドッペルに切り替えて以来、場合によっては詐欺を数分、遅くとも1、2日で特定して削除できる状況があります。マシュー・スタウドットブランドマーケティングマネージャー, ARKインベストメント
最新のストーリー、業界の洞察、舞台裏の最新情報で常に先を行こう
製造および工学系組織は、業界の中で最も高いヴィッシング脆弱率を持ち、その割合は19.2%です。大規模で分散した労働力、高いボリュームの外部ベンダーとのコミュニケーション、そしてIT、OT、現場フロア機能全体でのサイバーセキュリティ意識の変動により、攻撃者が積極的に悪用する条件が整っています。一般的なトレーニングプログラムは、製造チームに対して使用される特定の偽装、ヴィッシング、なりすましの戦術に対応していません。 ヘルプデスクの強靭性とセキュリティについてはこちらをご覧ください。
Doppel Simulationは、実際の製造攻撃パターンに基づいた超リアルなビッシング、スミッシング、フィッシングシナリオを提供し、ヘルプデスクエージェント、調達スタッフ、工場作業員が実際に攻撃者が使用する戦術に対抗できるようにします。セキュリティ意識トレーニングは、製造業特有のプロトコル、ベンダーコミュニケーションワークフロー、およびセクターの脅威に合わせたコンテンツでこれらのシミュレーションを強化します。これにより、人為的リスクは軽減され、コンプライアンス監査に必要な行動証拠が生成されます。 侵害防止とレジリエンスを参照。
Doppelは、製造業の組織を狙った脅威を検出し、排除します。これには、経営陣やベンダーのなりすまし、偽の調達ポータル、BECキャンペーン、ITおよびヘルプデスクチームへのビッシング攻撃、サプライチェーン詐欺、ダークウェブフォーラムでの資格情報やIPの漏洩が含まれます。Doppelはまた、製造業特有の攻撃パターンに合わせたシミュレーションやトレーニングを通じて、内部防御を強化します。すべてのユースケースを探る。
OTおよびITセキュリティツールは、運用環境を保護します。Doppelは、偽のベンダーポータル、経営者のなりすましキャンペーン、技術的な制御を回避して人間の行動を標的にするソーシャルエンジニアリング攻撃など、環境外から発生する脅威からブランドと人々を保護します。チームは、メール、ドメイン、ソーシャル、メッセージング、音声チャネルを通じた脅威を手動でまとめる必要がなくなります。ブランドおよびなりすまし保護についてはこちらをご覧ください。
Doppelは、不正なベンダーコミュニケーション、偽の調達ポータル、そしてデジタルチャネル全体でのサプライヤーのなりすましを監視します。ベンダーエコシステムを狙った脅威を早期に特定することで、Doppelはオペレーションが妨げられたり、不正な支払いが生じる前にサプライチェーンの妥協を防ぎます。詐欺とスキャムの防止を参照
管理されていない外部の脅威は、業務の中断、不正な支払い、知的財産の窃盗、サプライチェーンの妥協を引き起こします。時間が経つにつれて、これが侵害コストを増加させ、パートナーや顧客の信頼を損ない、ダウンタイムが直接収益の損失につながるセクター全体での規制および評判のリスクを生み出します。キャンペーンレベルの脅威可視性を参照してください。