Doppel Email Securityの一般提供を開始
ソーシャルエンジニアリング攻撃への反撃を可能にする、エージェント型メールセキュリティソリューション。検知だけでは不十分です。攻撃を阻止することが重要です。
検出だけでは不十分です。混乱が違いを生み出します。ドッペルメールセキュリティに出会いましょう。これはブラックボックス機械学習やホワイトボックスルールベースシステムを超えて、エンドツーエンドでソーシャルエンジニアリングキャンペーンを検出、調査、そして妨害する最も高度なエージェンティックソリューションです。
by Kevin Tian and Rahul Madduluri
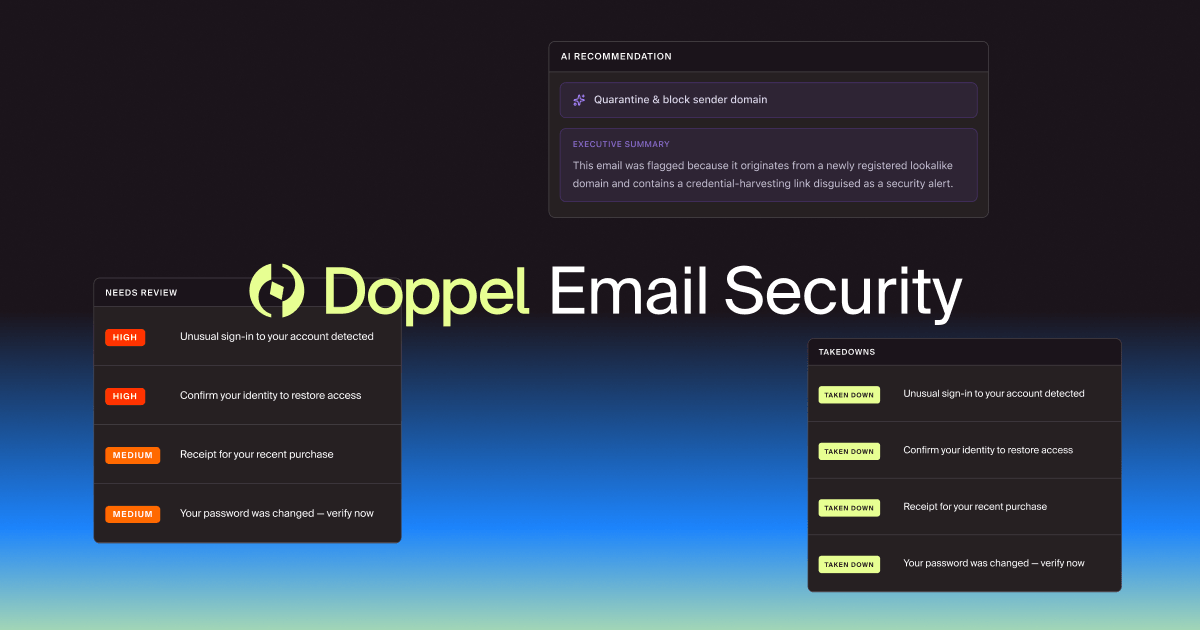
今日は、Doppel Email Securityを発表します:ソーシャルエンジニアリング攻撃に対抗する力を与えるエージェンティクなメールセキュリティソリューションです。
検出だけでは不十分です。混乱こそが違いを生むのです。
長年にわたる技術革新にもかかわらず、結果は変わりませんでした。攻撃者は数秒で成功し、防御は追いつくのに時間がかかります。ツールが機能しないわけではありません。それらは、今直面している問題とは異なる問題を解決するために作られました。
あらゆる世代のメールセキュリティは、受信トレイのメッセージを評価する特定の点で向上し、悪質な送信者を特定する方法も賢くなりました。標準的な保護は、ブロックリストと基本的な信用度から始まりました。セキュアメールゲートウェイ(SEG)は、送信者の履歴とYARAルールによるメッセージ署名を追加しました。APIベースのインボックスツールは、送信者の行動や言語を評価する行動機械学習を追加しました。
これら3つの層は依然として連携して機能しています。どれも消えることはありません。
しかし、これらのどれもが対処していません:AIのおかげで、本物と偽物を見分けるのがほとんど不可能になっており、これらの層はいずれもメッセージ背後のキャンペーンインフラストラクチャを見ていません。
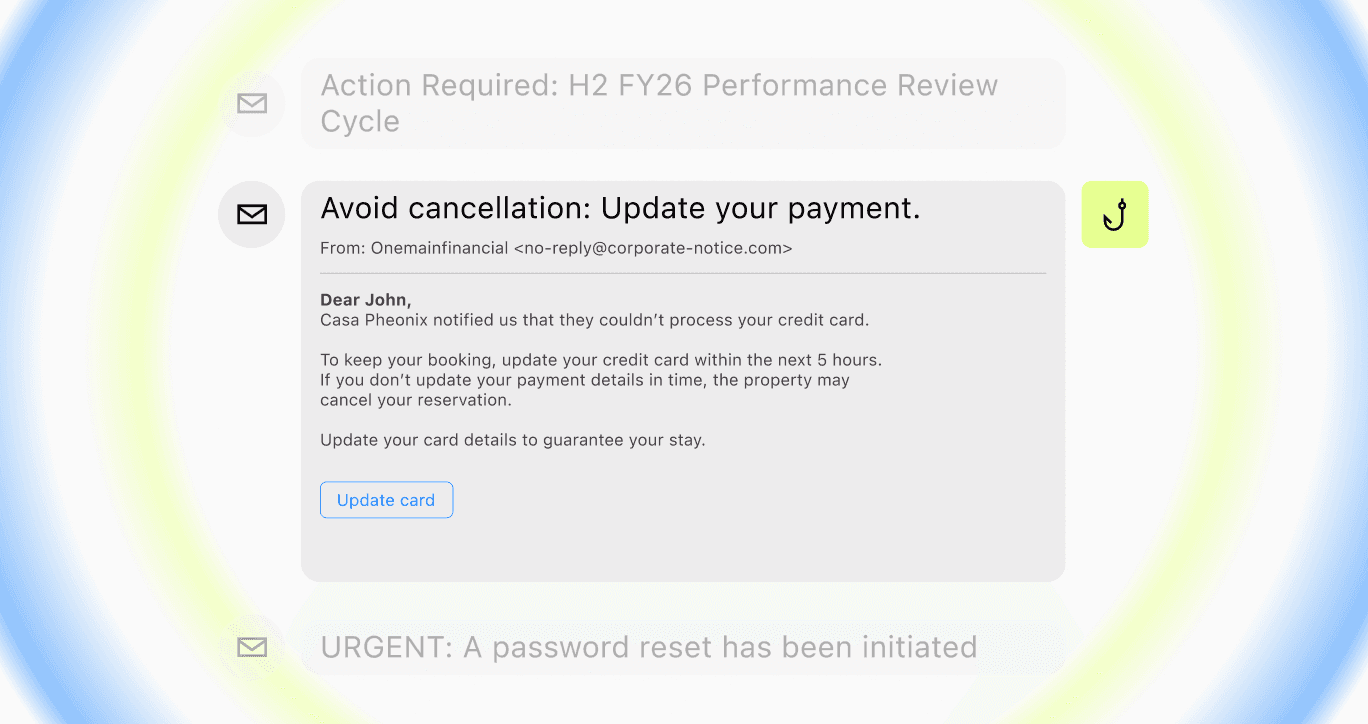
現代のソーシャルエンジニアリングはキャンペーンであり、メールではありません。フィッシュが受信トレイに到達する頃には、攻撃者はすでに作業を終えています。2週間前に登録されたそっくりドメイン。 あなたのCFOを模倣したディープフェイクLinkedInプロフィール。 先週火曜日のヘルプデスクへのビッシングの電話。インフラストラクチャは数週間にわたって表示されていました。どのメールセキュリティツールもそれを見つけることはできませんでした。
大手金融機関、専門サービス企業、グローバル小売業者で注目された最近の違反には共通のパターンがあります。いずれもマルウェアで始まりませんでした。メールフィルタで止められたものもありませんでした。すべては数週間前に始まり、すべてのメールセキュリティ層に対して見えない受信トレイ外で構築されたインフラストラクチャで始まりました。
中央値のユーザーは60秒以内にフィッシングメールをクリックしますが、クリック率はトレーニングによって影響されません(Verizon DBIR、2024)。
ツールがうまく機能しないわけではありません。攻撃者が誰でも完璧に模倣できる世界では、それらは設計されていなかったし、メッセージに隠されたキャンペーンが手遅れになるまで見えないのです。メールセキュリティは新しいアーキテクチャを必要とし、より良いフィルタではありません。
古いアーキテクチャを使えなくする2つの変化が起こりました。
第一に、ジェネレーディブAIが攻撃のタイムラインを日から分に短縮しました。以前は数時間かかったフィッシングメールは今や数秒で作成されます。攻撃のボリュームはもはや人的労働によって制約されません。
第二に、攻撃はマルチチャネルになっています。メールはもはや全体の攻撃ではありません。それはオープニングムーブです。受信トレイ専用のツールは、五段階の攻撃チェーンの第3段階しか見ません。彼らはその前や後の出来事を見ることができません。
受信トレイのスコアリングを改善しても、どちらの問題も解決しません。新しい層が必要です。
最新のAIネイティブメールセキュリティツールを使用している場合、そのメッセージを評価するときに見えないものは次の通りです:
それらのコンテキストは受信トレイには存在しません。すべては攻撃者が最初のメッセージを送る前に構築するインフラストラクチャに存在します。これがDoppelが構築されたギャップです。
Doppelは、受信トレイだけでなく、ソーシャルエンジニアリング攻撃チェーンを防御するために作られました。何年も、あらゆるフィッシュ、ビッシングコール、ディープフェイクを立ち上げるために構築されたインフラストラクチャをマッピングしてきました。Email Securityは、そのインテリジェンスを受信トレイに取り入れます。それはその作業の自然な延長です。
他のメールセキュリティベンダーは、受信トレイ内の疑わしいメッセージの検出で止まります。Doppelはさらに進みます:それらのメッセージをキャンペーンを駆動するインフラストラクチャに接続し、その源をシャットダウンします。
Doppel Email Securityについてもっと学ぶためにウェビナーに登録する
攻撃のあらゆる動きに対応する防御:その背後にあるインフラストラクチャ、襲いかかるボリューム、そしてそれに直面するメッセージ。現代のソーシャルエンジニアリングは、どのメールセキュリティの層も閉じるために作られていないギャップを悪用します。Doppel Email Securityは、すべての3つを閉じるように設計されています。
ターゲットタケダウンによる混乱
フィッシュを捕まえるだけでなく、それをシャットダウンします。Doppelは、あらゆるフィッシュの背後にある送信インフラストラクチャと悪意のあるリンクを機械の速度で削除することで、同じキャンペーンがあなたの組織を再ターゲットしないようにします。Doppel DRPと統合することで、削除は攻撃者が使用するすべてのチャネルにわたるそっくりドメイン、偽のプロファイル、偽装キットにまで及びます。
Doppel Agentic SOCによってスケールアップされた容量
攻撃のボリュームは指数関数的に増加していますが、セキュリティの人員は増加していません。AIエージェントは、検出ポリシーの調整、脅威の調査、決定の平易な言葉での説明を継続的に行うことで、このギャップを埋めます。これにより、セキュリティチームはスパゲッティYARAルールの維持やブラックボックスMLシステムとの戦いから、クリアな人間が読みやすいプロンプトベースの検出ポリシーにシフトします。すべての調査が自ら説明を行うため、SOCはもはや複雑な論理を解釈したり、ブラックボックスの機械学習によって失われたメールを追跡するために時間を失わなくなります。
ドッペル360°脅威グラフによって拡張された検出
AIエージェントは、ドッペル360°脅威グラフによってマッピングされたコンテンツ、送信者の行動、攻撃者のインフラストラクチャを使用して受信トレイに届くすべてのメッセージを検査します。外部インテリジェンスこそが、受信トレイ専用のツールが見逃すAI生成の誘惑、新しい攻撃、ゼロデイを捉えるのを可能にします。脅威グラフは、DNS登録、証明書、マルチチャネルIOCを通じてBECおよび偽装インフラストラクチャをリアルタイムで追跡し、受信トレイ外で起こっていることを受信トレイ内に届くものに接続します。
メールセキュリティはDoppelで独立した存在ではありません。これは統一プラットフォームの最新の層であり、受信トレイだけでなく、ソーシャルエンジニアリング攻撃チェーン全体を保護するために特化されています。
今日 デジタルリスク保護によって排除されたライブ偽装は、人間のリスク管理を通じて、明日、あなたのチームが対処するシミュレーション素材になります。メールセキュリティで処理された従業員報告のフィッシングは、他のすべての受信トレイの検出を改善します。メールヘッダーは、脅威グラフがリンクする攻撃者のインフラストラクチャを明らかにし、キャンペーンが下流の顧客をターゲットにする前に脅威を露出させます。
これは、プラットフォームとバンドルのアーキテクチャ的な違いです。検出、混乱、回復力は、ひとつのインテリジェンス層で積み重なります。私たちが見るすべての攻撃は、より防御を強化します。
Doppelが他の顧客の環境でフィッシュを検出すると、それに関連する攻撃者インフラストラクチャは脅威グラフにマッピングされ、そのインテリジェンスはあなたの受信トレイでの検出を鋭くします。デジタルリスク保護があなたの業界の他の会社を標的にした同じ偽物ドメインを撤去すると、そのインフラストラクチャは、あなたに対して使用される前に攻撃者の武器庫から削除されます。
プラットフォーム全体のあらゆるシグナルが、受信トレイ専用ツールでは到底及ばない保護として蓄積されます。
ソーシャルエンジニアリングは会話を追います。それがどこに行こうと、私たちは行きます。脅威はメールで止まりません。防御も止めるべきではありません。
6月23日のウェビナーに参加して、ソーシャルエンジニアリング攻撃に対抗するエージェンティクなメールセキュリティソリューション、Doppel Email Securityについて詳しく学びましょう。 今すぐ登録