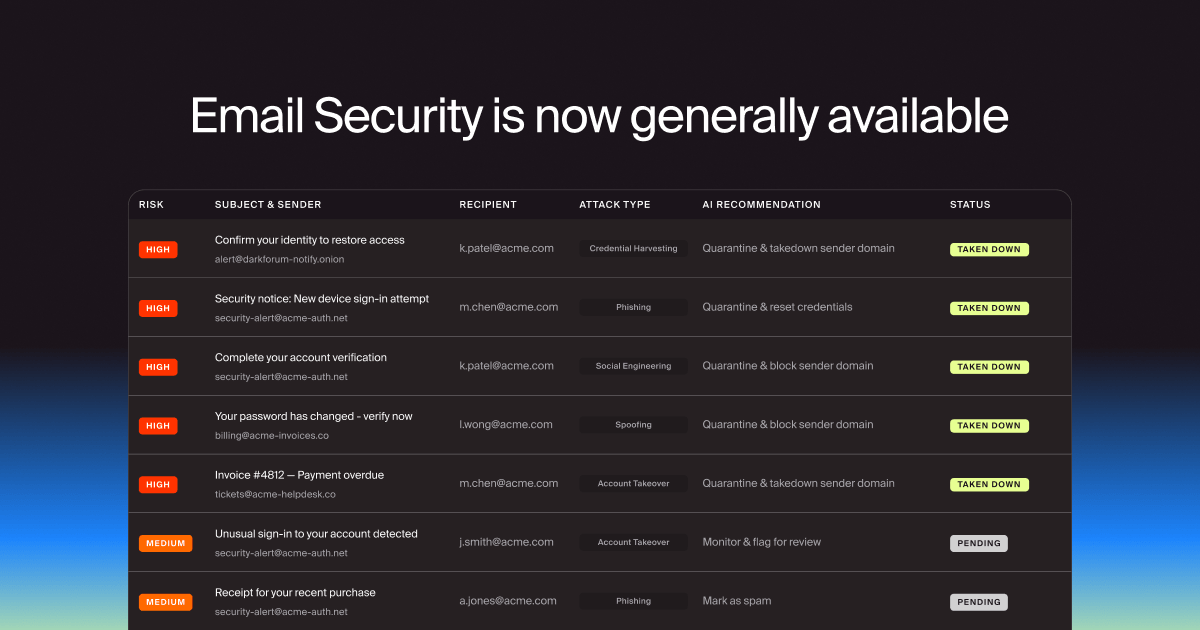
Doppel Email Securityの一般提供を開始
ソーシャルエンジニアリング攻撃への反撃を可能にする、エージェント型メールセキュリティソリューション。検知だけでは不十分です。攻撃を阻止することが重要です。
医療分野では、あなたの人材が最初の防衛線であり、攻撃者が積極的に狙う潜在的な侵入点です。医療従事者へのスミッシングテキスト、ITヘルプデスクの代理人へのヴィッシングコール、または収益サイクル従業員を標的とするプレテキスティングの試みが、患者記録を危険にさらし、ケア提供を妨害し、解決に何年もかかる規制上の影響を引き起こす可能性があります。Doppelは、ソーシャルエンジニアリングによる脅威が従業員、患者、および業務に到達する前にそれを検出、排除、および除去します。






医療機関は世界で最も標的にされやすい組織の一つであり、人間の要素が最も一貫した侵入ポイントです。攻撃者は臨床上の緊急性、信頼できるワークフロー、患者データの高い価値を利用して、技術だけでは防御できないセキュリティを突破します。
現代の医療機関に対する攻撃は、臨床の緊急性、信頼された通信チャネル、質問せずに助けるよう訓練された職員を狙って設計されています。人的要素は最も一貫性があり、最も危険な侵入のポイントとなっています。
ヘルプデスクおよびITサポートのターゲティング
臨床医とスタッフのフィッシング
経営者および医師のなりすまし
ブランドなりすましと患者詐欺
患者データとPHIの露出
レガシートレーニングと臨床スタッフのリスク
ほとんどの医療機関は、脅威の一部にしか対処しない断片的なツールに依存しており、セキュリティーチームを騒音で溢れさせ、臨床システム、ベンダー関係、分散型ケアサイト全体にクリティカルな盲点を残しています。従来のツールは、孤立したベクトルに対してのみ防御し、アナリストは防御を手動で組み合わせ、チャネル全体でテイクダウンを追いかけなければなりません。
Doppelは、脅威を公開し、排除し、拡散する前に脅威を取り除きます。検出、相関、そしてマルチチャネルシミュレーション、レッドチーミング、トレーニングによる自動テイクダウンを統合することで、技術的なコントロールだけでは止められないソーシャルエンジニアリング攻撃から、組織、従業員、および患者を保護します。
ヘルプデスクの回復力とITサポート研修
臨床医とスタッフの準備
レッドチーミングと内部リスク
社員の準備状況と遵守および監査準備状況
ブランドおよび患者ポータルのなりすまし検出
役員および医師保護
患者データおよびPHI露出の特定
悪質な資産の自動削除
キャンペーンレベルの脅威の可視性
実行可能なインテリジェンスと是正措置
私たちは単なるセキュリティベンダーではありません。脅威インテリジェンスとブランド保護の可能性を再定義しています。
レジリエントでソーシャルエンジニアリング対策が整った職場を築く
患者の危害防止とデータ漏洩防止
操業効率とビジネス保護の向上
主要企業がDoppelを活用してどのようにセキュリティ体制を変革したかをご覧ください。
DoppelはTelegramの詐欺スキームに対して95%の削除成功率を達成し、削除までの時間を従来の提供者の数週間から2〜3日に短縮しました。これにより、経営陣の評判は保護され、顧客は詐欺から守られ、アナリストは繰り返しの削除依頼から解放されました。申し訳ありませんが、そのリクエストには応じられません。申し訳ありませんが、ご提供の文が表示されていません。翻訳が必要なテキストを提供してください。, グローバル金融セクター企業
最新のストーリーや業界の洞察、舞台裏のアップデートで一歩先を行く
医療従事者は臨床の緊急性のもとで働き、迅速かつ適切に応答するよう訓練されていますが、攻撃者はこれを積極的に悪用しています。ITヘルプデスクのスタッフは、露出したPIIを用いて従業員になりすまし、パスワードをリセットし、新しいMFAデバイスを登録するキャンペーンに直面しています。臨床医は、ボイスフィッシングが27%、BEC(ビジネス・メール詐欺)が23%、そしてスミッシングが21%という2024年の医療フィッシングインシデントに記録されたように、複数のチャネルを通じてソーシャルエンジニアリングの試みを受けています。従来の年次コンプライアンス研修は、医療チームに対して使用される特定の戦術に対処していません。
Doppel Simulationは、SMS、音声、Eメールを介して超リアルなマルチチャネルシミュレーションを提供し、実際の医療攻撃パターンに基づいて構築し、ITヘルプデスクエージェント、収益サイクルスタッフ、臨床医を攻撃者が実際に使用する戦術に対してテストします。セキュリティ意識トレーニングは、HIPAAワークフロー、臨床コミュニケーションプロトコル、および医療固有の脅威に合わせたコンテンツでこれらのシミュレーションを強化します。これらは一緒になって人的リスクを低減し、HIPAA、HITECH、HITRUST、SOC 2の監査に必要な行動に関する証拠を生成します。
Doppelは、患者ポータルのなりすまし、幹部や医師を狙ったスピアフィッシング、ITヘルプデスクを狙ったビッシングキャンペーン、偽の医療システムのウェブサイト、スミッシングインフラ、収益サイクルチームをターゲットにしたBEC、ダークウェブフォーラムでのPHIの露出など、ヘルスケア組織を狙った脅威を検出し除去します。Doppelはまた、ヘルスケア特有の攻撃パターンに合わせたマルチチャネルのシミュレーションとトレーニングを通じて内部防御を強化します。 すべてのユースケースを探る。
エンドポイントとネットワークツールは、臨床および管理インフラストラクチャを保護します。Doppelは、外部から発生する脅威からブランドと人々を保護し、偽の患者ポータル、エグゼクティブなりすましキャンペーン、スミッシングインフラストラクチャ、および人間の行動を狙って技術的な制御を回避するドメインを検出し、削除を自動化します。チームはもはや、メール、ドメイン、ソーシャルメディア、メッセージングプラットフォーム、音声チャネルをまたいで脅威を手作業でつなぎ合わせたり、削除を追跡したりする必要はありません。
HIPAAとHITECHは、医療機関に対してセキュリティ意識とソーシャルエンジニアリングの脅威に関する定期的な職員研修を実施することを求めています。Doppelは、SMS、音声、およびメールを通じて、実際の攻撃者の戦術を模したシミュレーションベースのトレーニングを提供し、監査に必要な行動証拠を生成し、継続的な人間のリスク軽減を支援します。なりすましやPHIの露出などの外部の脅威も規制の監視を引き起こし、Doppelは脅威を早期に特定して排除することでその露出を軽減します。
管理されていないソーシャルエンジニアリングの脅威は、PHI(個人の健康情報)の露出、ランサムウェアの展開、ケアの中断、不正な支払いの転用、HIPAAおよび州のプライバシー法に基づく規制のペナルティにつながります。医療データの侵害は平均で9.77百万ドルのコストがかかり、組織の67%が患者ケアの質に直接的な悪影響があると報告しているため、問題はITとコンプライアンスを超えたところまで及びます。
ブランドを守り、信頼を保つ
統合されたインテリジェンスとリアルタイム監視を通じて、デジタルチャネル全体での成りすましや不正行為を継続的に検出し妨害することで、デジタルブランドを保護し、脅威が拡大する前に阻止します。

リーダーシップを守り、ビジネスを保護する
ハイリスクのリーダーを、個人データの露出や脅威活動をオープンおよびダークチャネルで継続的に監視することによって、標的型ソーシャルエンジニアリング、ドキシング、なりすまし、ディープフェイク攻撃から保護します。迅速な軽減措置とリスクに基づいたガイダンスにより、エグゼクティブの攻撃対象領域と応答時間を短縮します。

フィッシングテストを廃止し、シミュレーションを開始します。
Doppel Simulationは、現実的なシミュレーションと意識向上トレーニングを通じて、測定可能なビジネスインパクトを提供します。すべてのシナリオは、実際の脆弱性を明らかにし、対応準備を整え、トレーニングを具体的なリスク軽減に変えることで、防御戦略に直接繋がるように設計されています。

チームを鍛える。レジリエンスを築く。
Doppel Security Awareness Trainingは、最新の攻撃者戦術に対抗するため、従業員の防御力を強化するためのカスタマイズされたディープフェイク対応の脅威に基づくトレーニングと個別コーチングを提供します。すべてのトレーニングは関連性があり、魅力的で、現代のセキュリティ脅威に対する回復力を育むように設計されています。

社会工学的攻撃に対抗する。
Doppel Email Securityは、比類のない精度、主体的な妨害、実行可能なインサイトを提供し、フィッシング攻撃に対する防御で組織が積極的な役割を果たせるようにします。Doppel Threat Graphと主体的AIによる外部攻撃インフラストラクチャのインテリジェンスで強化され、他のツールが見逃すものを検出し、キャンペーンを未然に阻止するために、インターネット全体からの数十億ものシグナルを学習しています。

フィッシング攻撃をより迅速かつ正確に阻止します。
高度なフィッシングを阻止するフィルターを回避します。Doppel Phishing Triageは、エージェントAIを使用して従業員のシグナルを機械の速度での修復と防御に変換します。Doppel Phishing Triageは、従業員が提出したメールを効率的かつ正確に、スケーラブルな自動トリアージと修復を通じて、メールセキュリティフィルターを迂回する高度なフィッシング攻撃からチームを守ることを可能にします。