

Doppel Email Securityの一般提供を開始
ソーシャルエンジニアリング攻撃への反撃を可能にする、エージェント型メールセキュリティソリューション。検知だけでは不十分です。攻撃を阻止することが重要です。
金融業界において、信頼と信用は何よりも重要です。しかし今、攻撃者はAIを悪用し、その信頼を大規模に脅かしています。
Doppelは、なりすまし、フィッシング、詐欺を迅速に検知・排除し、お客様や従業員に被害が及ぶ前に脅威を阻止します。






フィッシングからなりすましまで、攻撃者は人の心理や行動を巧みに悪用するようになっています。ソーシャルエンジニアリングは今、金融機関が直面する脅威の中でも、特に急速に拡大し、高い攻撃効果をもたらす脅威の一つとなっています。
AIで生成されたメッセージやディープフェイク、なりすましによって信頼を悪用し、高額な不正取引へと誘導します。
経営幹部とブローカーのなりすまし
フィッシングと認証情報の窃取
高まる規制リスク
チャネル全体でのブランド乱用
複数チャネルに広がるブランドの悪用
従来型のセキュリティトレーニング
ほとんどの組織は、脅威の一部にしか対処しない断片的なツールに依存しており、チームをノイズで溢れさせ、重要な盲点を残しています。旧来のツールは孤立したベクトルに対してのみ防御を行い、アナリストは手動でチャネル全体の防御を繋ぎ合わせる必要があります。
Doppelは、脅威が拡大する前にそれを露見し排除します。検出、相関、およびシミュレーション、レッドチーミング、トレーニングを統合することで、Doppelはブランド、従業員、および顧客をソーシャルエンジニアリングの攻撃面全体から保護します。
規制準拠に関するフィッシングおよびスミッシングシミュレーション
ヘルプデスク & コンタクトセンターの回復力
クロスチャネルブランドなりすまし監視
詐欺と認証情報の脅威の優先順位付け
悪質資産の自動削除
統合された可視性、インテリジェンス、および修復
内部リスク&ソーシャルエンジニアリング・レッドチーミング
カスタマイズされたセキュリティトレーニングプログラム
従業員のソーシャルエンジニアリング対策の準備```
私たちは単なるセキュリティベンダーではありません。脅威インテリジェンスとブランド保護において、可能性を再定義しています。
詐欺防止、アカウントの乗っ取り、データ漏洩防止
コンプライアンスおよび従業員の準備を強化する
運用効率と事業保護の向上
あなたのブランド、リーダー、ビジネスを社会工学攻撃から守る最も包括的な防御プラットフォームをご利用ください。
ブランドを守り、信頼を維持```
統合インテリジェンスとリアルタイムモニタリングを通じて、デジタルチャネル全体でのなりすましや詐欺行為を継続的に検出して中断させ、脅威が拡大する前に阻止することで、デジタルブランドを保護します。

リーダーシップを守り、ビジネスを保護する
危険度の高いリーダーを、標的型のソーシャルエンジニアリング、ドキシング、成りすまし、ディープフェイク攻撃から保護するために、個人データの露出と脅威活動をオープンおよびダークチャネル全体で継続的に監視します。迅速な緩和およびリスクに基づいたガイダンスは、経営層への攻撃の攻撃面と対応時間を削減します。

フィッシングテストを廃止し、シミュレーションを開始する
Doppel Simulationは、現実的なシミュレーションと意識向上トレーニングを通じて、測定可能なビジネスインパクトを提供します。すべてのシナリオは、実際の脆弱性を明らかにし、対応準備を整え、トレーニングを具体的なリスク軽減に変えることで、防御戦略に直接繋がるように設計されています。

チームを訓練し、レジリエンスを構築しましょう。
Doppel Security Awareness Trainingは、最新の攻撃者戦術に対抗するため、従業員の防御力を強化するためのカスタマイズされたディープフェイク対応の脅威に基づくトレーニングと個別コーチングを提供します。すべてのトレーニングは関連性があり、魅力的で、現代のセキュリティ脅威に対する回復力を育むように設計されています。

社会的エンジニアリング攻撃に対抗する。
Doppel Email Securityは、比類のない精度、主体的な妨害、実行可能なインサイトを提供し、フィッシング攻撃に対する防御で組織が積極的な役割を果たせるようにします。Doppel Threat Graphと主体的AIによる外部攻撃インフラストラクチャのインテリジェンスで強化され、他のツールが見逃すものを検出し、キャンペーンを未然に阻止するために、インターネット全体からの数十億ものシグナルを学習しています。

フィッシング攻撃をより迅速かつ正確に停止しましょう。
高度なフィッシングを阻止するフィルターを回避します。Doppel Phishing Triageは、エージェントAIを使用して従業員のシグナルを機械の速度での修復と防御に変換します。Doppel Phishing Triageは、従業員が提出したメールを効率的かつ正確に、スケーラブルな自動トリアージと修復を通じて、メールセキュリティフィルターを迂回する高度なフィッシング攻撃からチームを守ることを可能にします。

ARKインベストは、洗練された複数チャネルのなりすまし攻撃の急増に直面し、手動による防御が限界に達し、内部チームに負担をかけました。AIを活用した自動化された検出と排除に切り替えることで、対応時間を数週間から数分に短縮し、詐欺の量を大幅に削減し、投資家コミュニティ全体の信頼を回復しました。
私たちがドッペルに切り替えて以来、場合によっては詐欺を数分、遅くとも1、2日で特定して削除できる状況があります。マシュー・スタウダートブランドマーケティングマネージャー, ARKインベストメント
ブログ記事を読む

ブログ記事を読む
ブログ記事を読む
Doppelは、金融機関を標的とした脅威を検出し、排除します。これには、ブローカーや役員のなりすまし、偽のログインページのようなフィッシングドメイン、偽の銀行アプリ、ソーシャルメディア詐欺、その他のデジタルチャネルでのなりすましや詐欺の事例が含まれます。Doppelはまた、テーラーメイドのトレーニング、コンプライアンスレポート、およびハイパーリアリスティックなビッシングとスミッシングのシミュレーションを通じて、ヘルプデスクやコンタクトセンター内の防御を強化します。
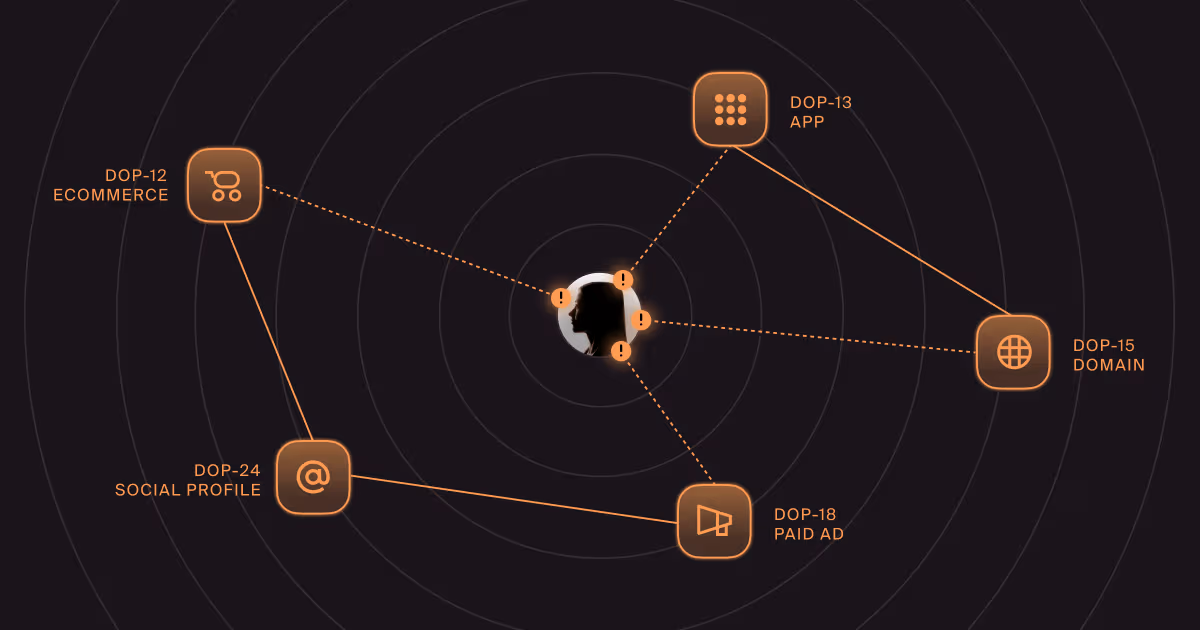
ほとんどのツールは縦割りで取引やログインイベントに注力しています。チームはドメイン、ソーシャル、メッセージング、音声をまたいで脅威を手作業でまとめる必要があります。Doppelはそれらを統合し、外部の脅威を早期に特定・排除し、詐欺、セキュリティ、リスクチームに統合された攻撃活動のビューを提供します。
規制当局は、金融サービス組織に対して、実際の攻撃者の戦術を反映した定期的なトレーニングとシミュレーション演習を実施することを要求しており、これによりコンプライアンスを達成します。Doppelは、ヘルプデスクやコンタクトセンターを対象としたビッシングやスミッシングのシミュレーション、業界特有の攻撃パターンに関する継続的なトレーニング、データに基づく人的リスクスコアリングを含む明確な要件を満たすのに役立ちます。そして、フィッシング、なりすまし、データ漏洩といった外部の脅威は、しばしば当局の精査を引き起こすインシデントにつながります。Doppelは、リスクを早期に特定して排除することで、そうしたリスクの露出を減らすのに役立ちます。
一般的なパターンには、ブローカーやアドバイザーのなりすまし、内部ユーザーを狙った経営者のディープフェイク、信頼を悪用して資金を転送するために使用される偽の採用やサポートアカウントが含まれます。
管理されていない外部の脅威は、顧客詐欺、アカウント乗っ取りのシナリオ、セキュリティ侵害、資格情報の盗難、不正取引につながります。時間が経つにつれて、これが詐欺による損失を増加させ、顧客の信頼を失墜させ(再構築には長い年月がかかります)、規制や評判のリスクを生み出します。
ブログ記事を読む
ブログ記事を読む
ブログ記事を読む