

Doppel Email Securityの一般提供を開始
ソーシャルエンジニアリング攻撃への反撃を可能にする、エージェント型メールセキュリティソリューション。検知だけでは不十分です。攻撃を阻止することが重要です。






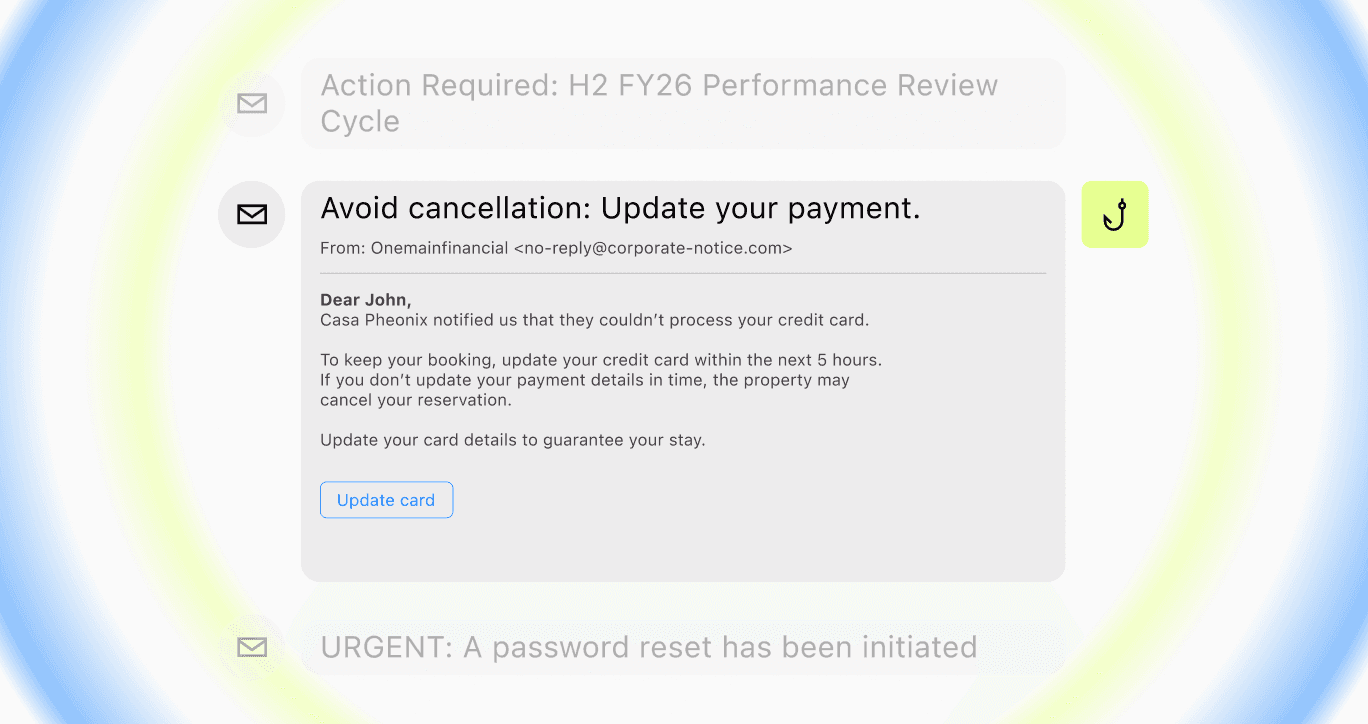
Doppel Phishing Triageは、メールセキュリティフィルターをすり抜ける高度なフィッシング攻撃に対し、従業員から報告されたメールを効率的かつ正確に、自動でトリアージ・対応します。Doppelの脅威インテリジェンスとエージェンティックAIを活用することで、大規模な環境でも迅速な対応を実現し、高度化するフィッシング攻撃から組織を保護します。

Doppel Phishing Triageを活用することで、従業員は受信トレイから不審なメールを直接報告できます。Doppelの脅威インテリジェンスとエージェンティックAIを活用し、メールの文脈、意図、リスクに基づいて、報告されたすべてのメールを自動でトリアージします。悪意のあるメールは受信トレイから自動的に削除され、不審なメールは追加確認が必要なものとしてセキュリティチームに提示されます。また、フィッシングシミュレーションを適切に報告した従業員を評価することで、積極的な報告行動を促進します。

Doppelでは、AIを活用したフィッシングメールのトリアージを、圧倒的なスピードで自動化します。脅威の可能性が高いメールは受信トレイから自動的に削除され、不審なメールは詳細な分析結果と推奨アクションとともにセキュリティチームへ提示されます。従業員にはわずか数分でフィードバックが提供され、セキュリティチームは報告されたすべてのメールを何時間もかけて確認する必要がなくなります。

DoppelのAIネイティブなインテリジェンスが、報告されたメールを高精度にトリアージします。数十億もの脅威インジケーターを学習したLLMを活用して、メールごとに適切な判断を行うことで、セキュリティチームは報告されたメールが適切に処理されていることを確信し、安心して対応できます。

従業員が巧妙で見抜きにくい攻撃にも対応できるよう、実際の攻撃シナリオに基づくトレーニングやフィッシングシミュレーションを実施します。Doppel Phishing Triageから得られたインサイトを活用して、トレーニングコンテンツやシミュレーションキャンペーンを自動で作成し、さらにセキュリティポリシーや技術的な防御対策の改善にも反映できます。
Doppel Phishing Triageは、手作業によるメール確認や大量のアラート処理にとどまらず、実際のフィッシング攻撃に対する組織の対応プロセスそのものを効率化します。従業員から報告されたメールを収集し、AIを活用して迅速かつ高精度にトリアージすることで、脅威への露出を低減し、対応を迅速化。実際の脅威を的確に特定し、数時間ではなく、わずか数秒で対応できるようにします。
AIを活用したトリアージ
実際の脅威に基づくヒューマンリスク管理
Doppelの脅威インテリジェンスを活用
簡単・スムーズなメール報告
インサイト
実際の行動に基づくリスクスコアリング
Doppel Phishing Triageは、AIネイティブのフィッシングメールトリアージエンジンです。従業員が不審なメールを簡単に報告できる仕組みを提供するとともに、セキュリティチームが報告されたメールを大規模かつ高精度に評価・対応できるよう支援します。
Doppelは、報告されたすべてのアラートをトリアージし、適切に対応します。数十億ものシグナルを学習したLLMが、報告された各メールを分析し、「悪意のあるメール」「不審なメール」「安全なメール」「シミュレーションメール」に分類します。リスク判定の確度が高いメールは自動で処理され、悪意のあるメールは受信トレイから削除、安全なメールは問題なしと判定され、シミュレーションメールを適切に報告した従業員にはフィードバックが提供されます。追加調査が必要なメールは、推奨アクションや詳細な分析情報とともにセキュリティチームへ提示されます。これにより、リスクの高いメールへ自動かつ迅速に対応して脅威にさらされる時間を短縮するとともに、セキュリティチームによる迅速かつ的確な対応を支援します。
悪意のあるメールは受信トレイから自動的に削除され、脅威にさらされる時間を最小限に抑えます。その後、無害化したシミュレーションメールに置き換えることで、実際の攻撃シナリオに対する従業員の警戒力や対応力を検証することもできます。
Doppelは、報告されたすべてのメールに対して、推奨される対応策と詳細な分析情報を提供します。推奨アクションとエグゼクティブサマリーにより、リスクレベル、攻撃の意図、次に取るべき対応を明確に把握できます。これにより、セキュリティチームは迅速かつ的確に対応し、特に注意が必要なアラートに集中できます。
ブログ記事を読む

ブログ記事を読む
ブログ記事を読む
ブログ記事を読む
ブログ記事を読む
ブログ記事を読む