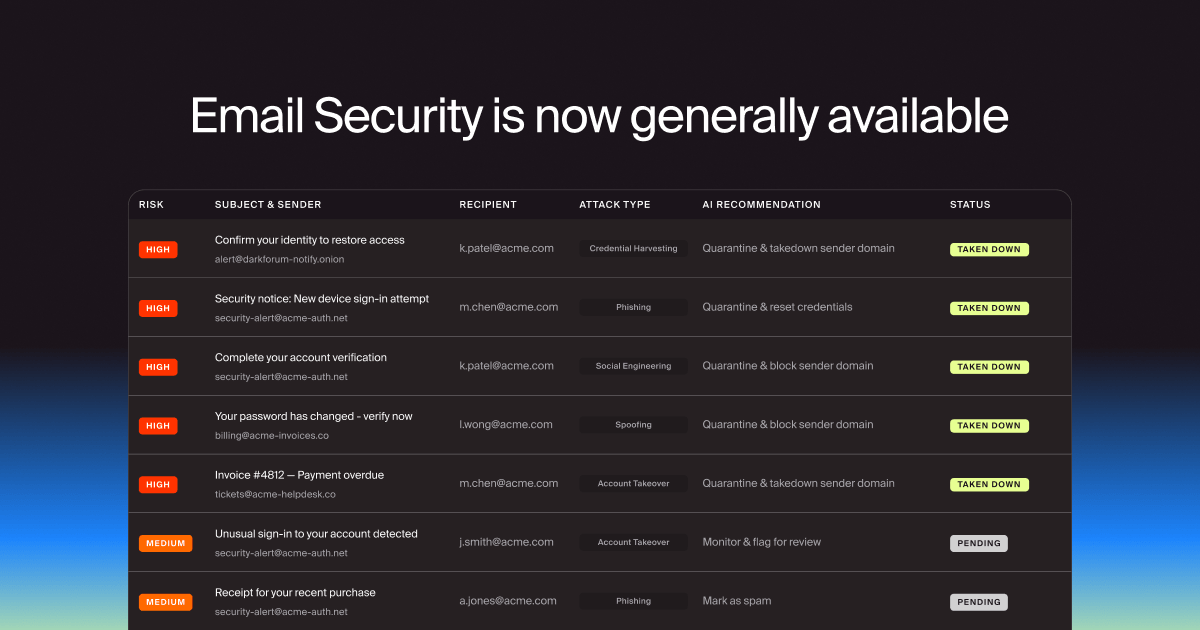
Doppel Email Securityの一般提供を開始
ソーシャルエンジニアリング攻撃への反撃を可能にする、エージェント型メールセキュリティソリューション。検知だけでは不十分です。攻撃を阻止することが重要です。
テクノロジーの世界では、信頼は得るのが難しく、悪用されやすいものです。脅威を与える者たちはますますAIを利用して、あなたのプラットフォームを偽装し、ユーザーを狙い、チームを危機にさらそうとしています。Doppelは、偽装、フィッシング、および詐欺を、あなたが築き上げたものが損なわれる前に検出し、排除します。






テクノロジー企業は、高価値ターゲットです。攻撃者は信頼されたSaaSブランド、開発者エコシステム、およびエンタープライズプラットフォームを利用して、顧客、従業員、供給チェーンに大規模に到達します。
現代の技術組織に対する攻撃は、地理的に分散した労働力、請負業者やベンダーとの関係、企業ITと運用技術を結ぶ信頼に基づくワークフローを悪用するように設計されています。人間の要素は最も一貫していて危険な侵入ポイントであり、攻撃者はあらゆるチャネルでその戦術を拡大しています。
プラットフォームおよび製品のなりすまし
幹部と従業員のターゲティング
ブランド乱用の多チャネル展開
データと認証情報の露出
インサイダーリスクとソーシャルエンジニアリング
レガシーセキュリティツールとトレーニング
ほとんどの組織は、脅威の一部にしか対応できない断片的なツールに頼っており、セキュリティチームに雑音をもたらし、重要な盲点を残しています。従来のツールは孤立したベクトルに対してのみ防御を行い、分析者は手動でチャネル全体を通じて防御を組み合わせる必要があります。
Doppelは、脅威が拡大する前にそれを明らかにし、排除します。Doppelは、検出、相関、妨害をシミュレーション、レッドチーミング、およびトレーニングと統合することで、技術的な制御だけでは止められないソーシャルエンジニアリング攻撃からあなたのプラットフォーム、あなたの人々、そしてあなたのユーザーを保護します。
スプーフィングと類似装いの妨害
クロスチャネルブランド悪用監視
経営者および従業員の保護
資格情報とデータの公開識別
自動的な悪意ある資産の削除
キャンペーンレベルの脅威の可視性
レッドチーミングとインサイダーリスク
ヘルプデスクの回復力とカスタムトレーニング
従業員の準備状況とコンプライアンス、および監査準備
私たちは単なるセキュリティベンダーではありません。脅威インテリジェンスとブランド保護における可能性を再定義しています。
プラットフォームの妥協とデータ漏洩を防ぐ
コンプライアンスと従業員の準備の強化
運用効率と事業保護の向上
貴社のブランド、リーダー、およびビジネスをソーシャルエンジニアリング攻撃から守るための最も包括的なソーシャルエンジニアリング防御プラットフォームをご利用ください。
ブランドを守り、信頼を維持する
統合されたインテリジェンスとリアルタイムモニタリングを通じて、デジタルチャネル全体でなりすましや詐欺行為を継続的に検出し阻止することで、脅威が深刻化する前に食い止め、デジタルブランドを保護します。

リーダーシップを守り、ビジネスを保護する
高リスクのリーダーを、ターゲット型ソーシャルエンジニアリング、ドキシング、なりすまし、ディープフェイク攻撃から保護するために、公開されているチャネルやダークチャネル全体で個人データの流出と脅威活動を継続的に監視します。迅速な緩和策とリスクベースのガイダンスにより、経営幹部の攻撃面積と応答時間を短縮します。

フィッシングテストを廃止し、シミュレーションを開始する
Doppel Simulationは、現実的なシミュレーションと意識向上トレーニングを通じて、測定可能なビジネスインパクトを提供します。すべてのシナリオは、実際の脆弱性を明らかにし、対応準備を整え、トレーニングを具体的なリスク軽減に変えることで、防御戦略に直接繋がるように設計されています。

チームを訓練し、強靭性を高めましょう。
Doppel Security Awareness Trainingは、最新の攻撃者戦術に対抗するため、従業員の防御力を強化するためのカスタマイズされたディープフェイク対応の脅威に基づくトレーニングと個別コーチングを提供します。すべてのトレーニングは関連性があり、魅力的で、現代のセキュリティ脅威に対する回復力を育むように設計されています。

ソーシャルエンジニアリング攻撃に対抗しよう。
Doppel Email Securityは、比類のない精度、主体的な妨害、実行可能なインサイトを提供し、フィッシング攻撃に対する防御で組織が積極的な役割を果たせるようにします。Doppel Threat Graphと主体的AIによる外部攻撃インフラストラクチャのインテリジェンスで強化され、他のツールが見逃すものを検出し、キャンペーンを未然に阻止するために、インターネット全体からの数十億ものシグナルを学習しています。

フィッシング攻撃をより迅速かつ正確に防止します。
高度なフィッシングを阻止するフィルターを回避します。Doppel Phishing Triageは、エージェントAIを使用して従業員のシグナルを機械の速度での修復と防御に変換します。Doppel Phishing Triageは、従業員が提出したメールを効率的かつ正確に、スケーラブルな自動トリアージと修復を通じて、メールセキュリティフィルターを迂回する高度なフィッシング攻撃からチームを守ることを可能にします。

ARKインベストは、洗練された複数チャネルのなりすまし攻撃の急増に直面し、手動による防御が限界に達し、内部チームに負担をかけました。AIを活用した自動化された検出と排除に切り替えることで、対応時間を数週間から数分に短縮し、詐欺の量を大幅に削減し、投資家コミュニティ全体の信頼を回復しました。
私たちがドッペルに切り替えて以来、場合によっては詐欺を数分、遅くとも1、2日で特定して削除できる状況があります。マシュー・スタウトブランドマーケティングマネージャー, ARKインベストメント
最新のストーリー、業界の洞察、舞台裏の更新情報で先を行く
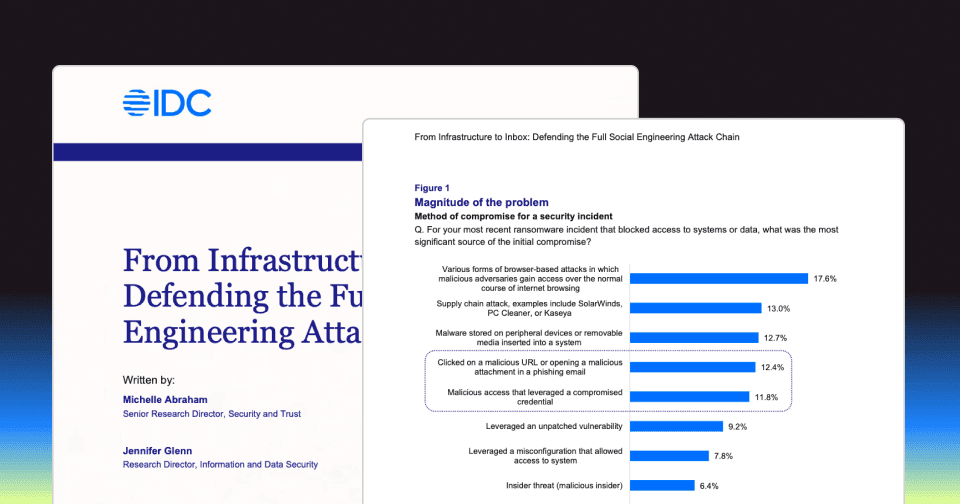
エネルギー組織は、地理的に分散した労働力、請負業者やベンダーへの依存、停電やメンテナンスの窓口、緊急事態における運用上の圧力を組み合わせています。攻撃者は、この環境をビッシング、スミッシング、フィッシング、AI生成のディープフェイクを通じて悪用し、2024年にはこの分野のランサムウェア攻撃の84%がフィッシングやソーシャルエンジニアリングを通じて始まっています。一般的な年次コンプライアンス研修では、制御室オペレーター、フィールド技術者、ヘルプデスクスタッフ、請負業者に対して用いられる特定の戦術には対応していません。
Doppelは、プラットフォームのなりすまし、類似ドメイン、偽のアプリリスト、ソーシャルメディアブランドの悪用、エグゼクティブスピアフィッシング、サプライチェーン攻撃、およびダークウェブフォーラムでの認証情報やAPIキーの露出を含む、テクノロジー企業を狙った脅威を検出して削除します。また、Doppelは、テクノロジーセクターの攻撃パターンに合わせたシミュレーションとトレーニングを通じて、内部防御を強化します。すべてのユースケースを探る。
エンドポイントとネットワークツールはあなたの境界を保護します。Doppelは偽ドメイン、なりすましキャンペーン、技術的な制御を完全に迂回するソーシャルエンジニアリング攻撃を含む、外部からの脅威からブランドや人々を守ります。チームは、もはやドメイン、ソーシャル、メッセージング、アプリストア、および開発者コミュニティにわたって脅威を手動で統合する必要はありません。キャンペーンレベルの脅威の可視性を参照してください。
はい。開発者は、コードベース、クラウド インフラストラクチャ、プロダクション環境へのアクセスを持つため、価値の高いターゲットです。攻撃者は偽の求人、偽のパッケージ リポジトリ、信頼できるツールの偽装を使用してエンジニアのアカウントを侵害し、サプライチェーンを通じてシステムに侵入します。ソフトウェア サプライチェーンと詐欺防止についてはこちらをご覧ください。
Doppelは、タイポスクワッティングされたパッケージ、偽造の開発ツール、あなたのブランドやプラットフォームを装った悪意のあるリポジトリを監視します。開発者コミュニティやパッケージレジストリでの脅威を早期に特定することで、Doppelはサプライチェーンの侵害が生産環境に到達する前に防ぐのに役立ちます。詐欺とスキャムの防止についてはこちらをご覧ください。
一般的なパターンには、SaaSのログインページを模倣する類似ドメイン、ソーシャルメディアやDiscordでユーザーを狙った偽サポートアカウント、モバイルやブラウザ拡張機能のストアでの不正アプリリスト、AI生成コンテンツを使用してエンジニアや経営幹部を狙うスピアフィッシングキャンペーンが含まれます。ブランドとなりすまし保護を参照してください。
管理されていない外部の脅威は、ユーザー資格情報の窃盗、アカウントの乗っ取り、プラットフォームの信頼性の低下、知的財産の露出につながります。時間が経つにつれて、これにより侵害のリスクが増大し、法規制の監視を引き起こし、SaaSやテクノロジー企業が成長に依存しているブランドの評判を損ないます。侵害防止と回復力についてはこちらをご覧ください。