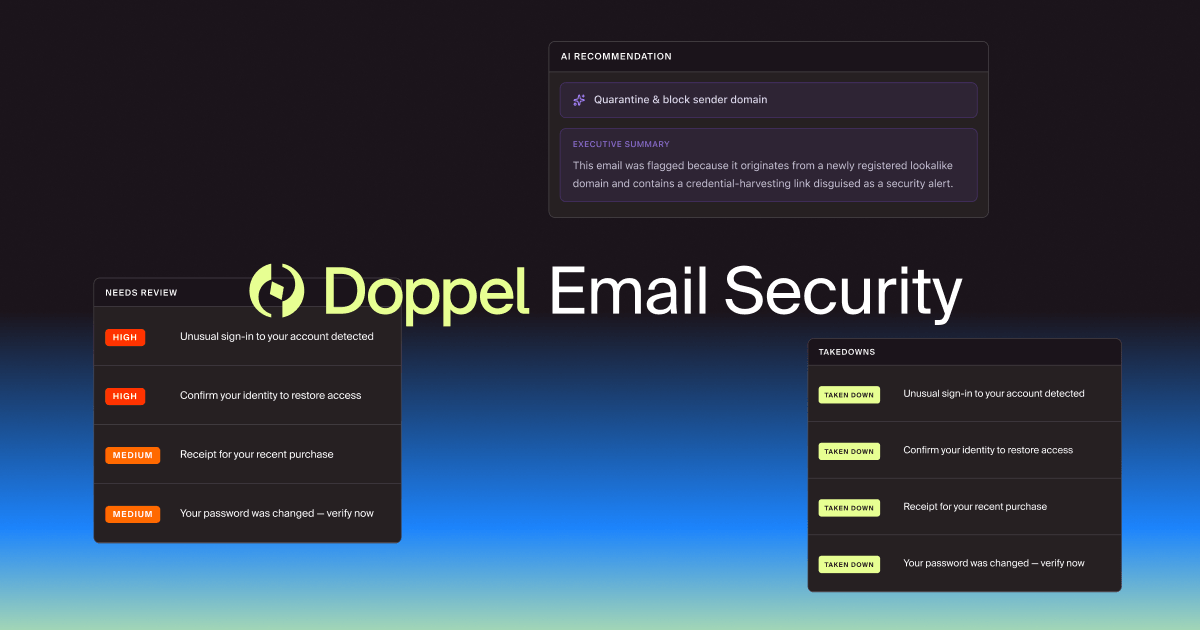
Doppel Email Securityの一般提供を開始
ソーシャルエンジニアリング攻撃への反撃を可能にする、エージェント型メールセキュリティソリューション。検知だけでは不十分です。攻撃を阻止することが重要です。
あなたのキャンペーンレベルでのソーシャルエンジニアリング防御への道をナビゲートします。現在のメールスタックを選択して、エージェンティックセキュリティがどのように構造的なギャップを埋めるかを確認してください。
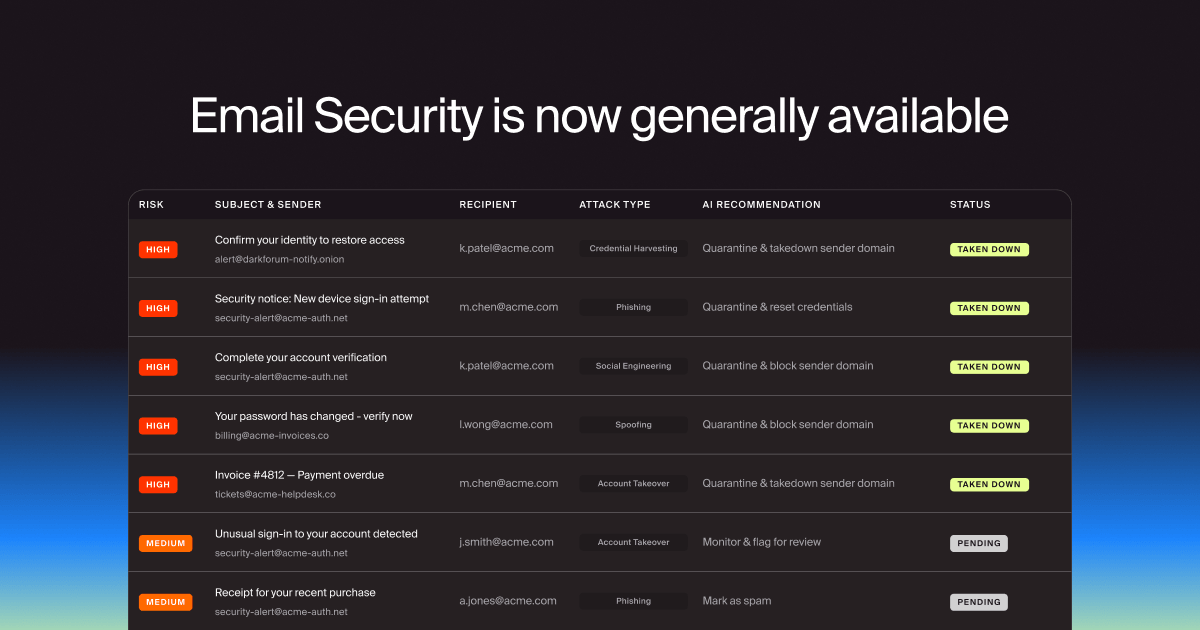
メールセキュリティアーキテクチャは過去20年間で受信トレイのスコアリングを徐々に向上させてきましたが、基本的な結果は変わっていません。
攻撃者は依然として瞬時に成功し、SOCチームは手動でのトリアージの反応的なループに閉じ込められています。脆弱性は、高度なAIを駆使した攻撃の増加と、メッセージの背後にある広範なキャンペーンへの可視性の欠如から生じています。高度なAIには、高機能なモデルや自律エージェントが含まれており、説得力のある偽情報は正規のメッセージとほぼ見分けがつかないほどになり、攻撃のタイムラインは数日から数分に圧縮されています。そして、従来のプラットフォームは依然としてその背後にあるキャンペーンインフラストラクチャを見ていません。
AI生成のフィッシングの誘惑が受信トレイに届く頃には、脅威アクターは既に全てのクロスチャネル機構を確立しており、類似ドメインを数週間前から登録し、偽のLinkedInプロフィールを構築し、送信インフラストラクチャを準備しています。旧式のアーキテクチャはテキストを孤立してスコアリングし、攻撃の背後にある基盤エンジンに全く手をつけません。
Doppel Email Securityは現在一般提供されており、従来のメール防御が残してきたギャップを埋めるために設計されています。新たなセキュリティフィルタを追加する代わりに、各ツールの盲点やその間の空間内のアーキテクチャを実際に修正します。
もしあなたが待機リストにいたり、傍観していたり、ただDoppel Email Securityについて学んでいるだけなら、このブログはあなたのクイックスタートガイドです:今日のそのスタックがどのように見えるかに基づいて、既に持っているメールセキュリティスタックにDoppelがどのように重なるかという実践的な内訳です。
自分の設定に合ったものを選んで、Doppel Email Securityがどのようにフィットするかを確認してください:
どの道を選んでも、Doppelは迅速で簡単に展開できます。DoppelはMicrosoft 365やGoogle WorkspaceとAPI経由で直接統合されるため、数分で起動して実行できます。
MXレコードの変更も、ポリシーの変更も、メールフローの再書き込みも必要ありません。初めて高度な防御を追加する場合でも、レガシーセットアップを強化する場合でも、完全な移行を実行する場合でも、統合プロセスは完全に摩擦なしです。
Google WorkspaceやMicrosoft Defender for Office 365が主要な防御線である場合、基本はカバーしていますが、さらにできることがあります。それはツールを非難しているわけではありません。これらは既知の悪い送信者、悪意のあるリンク、フラグが付けられた添付ファイルをキャッチするために構築されており、その役割をかなりよく果たしています。
しかし、これらが構築されていなかったのは、以前に見たことのない悪い送信者が、30秒前にLLMで生成されたメールを書き、このキャンペーンのために先週登録されたドメインから送信するということです。
それがAIを駆使した社会工学詐欺が存在するギャップです。中央値のユーザーがフィッシングメールをクリックするのは60秒未満 (opens in new tab)で、組織の危機柔軟度は事実上即時です。誘惑が受信トレイに届く頃には、脅威アクターはすでに多大な作業を完了し、ネイティブツールが全く見ることができない外部のインフラストラクチャおよび超個人化されたデータを使用しています。従来のツールは、背後で動作している調整されたキャンペーンを全く見えずに、単一のメッセージを孤立してスコアリングすることを余儀なくされています。
Doppel Email Securityはネイティブセキュリティの上にレイヤーとしてフィットし、その代わりではありません。Doppelは既にあるブラックリストおよび評判チェックを維持し、以下を追加します:
これがあなたのスタックであれば、Doppelは最も速く、最も抵抗が少ないアップグレードです。
もしネイティブ保護にセキュアメールゲートウェイを追加した場合、重要なカバレッジギャップに対処するためのステップを踏んでいます。SEGは送信者の履歴とメッセージ署名ベースのフィルタリングを提供し、ネイティブツールにはないものです。しかし、SEGは依然として既知の悪い指標に主に依存しています。静的なIOCリスト、確立されたブロックリスト、署名マッチング。これらは過去に見た攻撃に対してはよく機能しますが、ポリモーフィックでAI生成の新しい形の攻撃には十分に対抗できません。
ここには2つの道がありますが、どちらが適しているかは、どのベンダーも指示できない制約に依存します。
ある組織は、コンプライアンスや調達、内部ポリシーの理由によりSEGを維持する必要があります。それは合法的な制約であり、現状にとどまる理由ではありません。このモデルでは、DoppelはSEGと並行して動作し、署名ベースおよび評判ベースのフィルタリングで捉えられない構造を拾います:新しいドメイン、初見の送信者、既知のパターンに一致しない意味的に悪意のあるメッセージです。
そして、攻撃をその源で無効化するので、SEGが二度目にそれを捉えることに依存する必要はありません。SEGのカバレッジとコンプライアンスを維持し、静的検出を回避するように設計された攻撃におけるギャップを埋めます。
ゲートウェイの維持に厳しい要件がない組織にとっては、Doppelがそのレイヤーを完全に置き換えることができます。固定されたルールや署名に対するフィルタリングではなく、Doppelは攻撃者の戦術がシフトするにつれて適応する自然言語ポリシーを通じて検出を連続的に調整します — 既知の悪いリストにマッチするルールエンジンよりも、人間のアナリストが曖昧なメールを推理するに近い方法で。
その推理は、動的で自己修正する検出スタックによって支えられており、ルールメンテナンスが減り、チューニングデットが減り、攻撃者がアプローチを変えるにつれて静かに古くなることがない検出を意味します。
どちらの経路も、他より「高度な」というわけではありません。組織が何を実際に最適化しているかの問題です。規制上または契約上の義務がSEGに結びつけられている場合、増強は移行プロジェクトなしで最良の両立をもたらします。柔軟性があれば、置換はメンテナンスが必要なツールを1つ減らし、システム間の隙間を攻撃者がすり抜ける場所を1つ減らします。
ネイティブ保護、SEG、APIベースの統合クラウドメールセキュリティツール(AbnormalやSublimeのような)を実行している場合、既にレイヤードでルールベースのスタックを持っています。これは成熟したセットアップで、多くを捉えます。この時点での疑問は「カバレッジがありますか?」ではなく、「まだ通過しているものは何ですか?それを証明できますか?そして、これがスケーラブルでチームに力を与えますか?」です。
この段階で多くの組織がDoppelを導入する方法は、並行して、観察またはシャドウモードで実行することです。Doppelは通過するすべてのメッセージを分類し、自分で検疫することなく、何を捕まえたかをフラグします。既存のスタックは今日やっていることをそのまま続け、生産では何も変わらず、現在の検出または緩和フローへのリスクはありません。
シャドウモードはインボックスにのみ適用されます。しかし、Doppelは依然としてそのフラグが立てられたキャンペーンの背後にあるインフラストラクチャを妨害し、攻撃者が運用するドメイン、偽のプロファイル、擬装キットを無効にします。
並行して実行することで、インボックス専用ツールが見逃すものを直接的に横に並べて見ることができます:送信ごとに変異するポリモーフィック攻撃、行動基準のない新しい戦術、メッセージを偽のプロファイル、類似のドメイン、帯域外のフィッシング試みのような外部インフラストラクチャに接続したときにのみ見えるキャンペーン。
シャドウモードはまた、あまり目に見えないものを表面化します:各ツールが誤った判断を受けたときにどのように対処するかです。 ほとんどのメールセキュリティツール はブラックボックスの機械学習またはスパゲッティルールロジックに依存しており、その後の検出理由を理解することが不可能です。
行動-MLベースのICESツールが正当なメールを悪意があるとしてフラグしたり、悪意のあるものをクリアしたとき、なぜそうしたのかの説明は通常ありません。ただ、自信スコアがあるだけで、分析者は判断をゼロから見直し、ミスでシステムに何か教えることもできません。
Doppelの検出はブラックボックスのモデルではなく自然言語ポリシーに基づいて実行されており、すべての分類には分かりやすい理由が付きます:なぜメッセージがフラグされ、特に何がそれを引き起こし、判断が変わるために何が必要かがわかります。Doppelは自己修正アーキテクチャにより、すべての判断と明確化から学習し、それ自体を自動的に調整するので、同じシナリオを二度と見逃す可能性が低くなります。シャドウモードでは、それが「なぜ」ツールが行った判断を信頼できるかどうかを比較する意味になります。ただ「正しい判断を今回はしたかどうか」ではありません。
ほとんどのチームにとって、シャドウモードは長期的な状態ではなく評価期間です。Doppelが現在のスタックが見逃すものを捉えていることがわかるようになれば、会話は「他のツールを追加すべきか?」から「Doppelが積極的に緩和する役割を果たすべきか?」に移ります。それはキャンペーンをレビューするために分類するのではなく、そのフラグが立てられたキャンペーンを実際に破壊することに集中できることを意味します。
真のセキュリティレジリエンスは、フィルターを継続的に調整してメッセージのスコアをより正確にすることからは得られません。現代のAI駆動のデセプションの経済を永久に上回るためには、ガラス上のモグラたたきをするのではなく、敵の運用資産を積極的に無力化するアーキテクチャを導入する必要があります。
Doppel Email Securityは、外部脅威インテリジェンスとインボックス防御の間の構造的ループを閉じます。ですから、ネイティブ保護の上に最初の実質的なレイヤーを追加する場合でも、SEGの増強または置換を決定する場合でも、または既にICESツールを含むスタックに対してシャドウモードを実行する場合でも、最適に機能するフィットがあります。
Doppelが実際にあなたの特定の環境に対してどのように動作するかを確認したい場合、最も早い方法は直接見ることです。私たちのライブウェビナーに登録するか、デモを予約してください。私たちが現在のスタックを一緒に確認し、Doppelが何を検出するかをご紹介します。