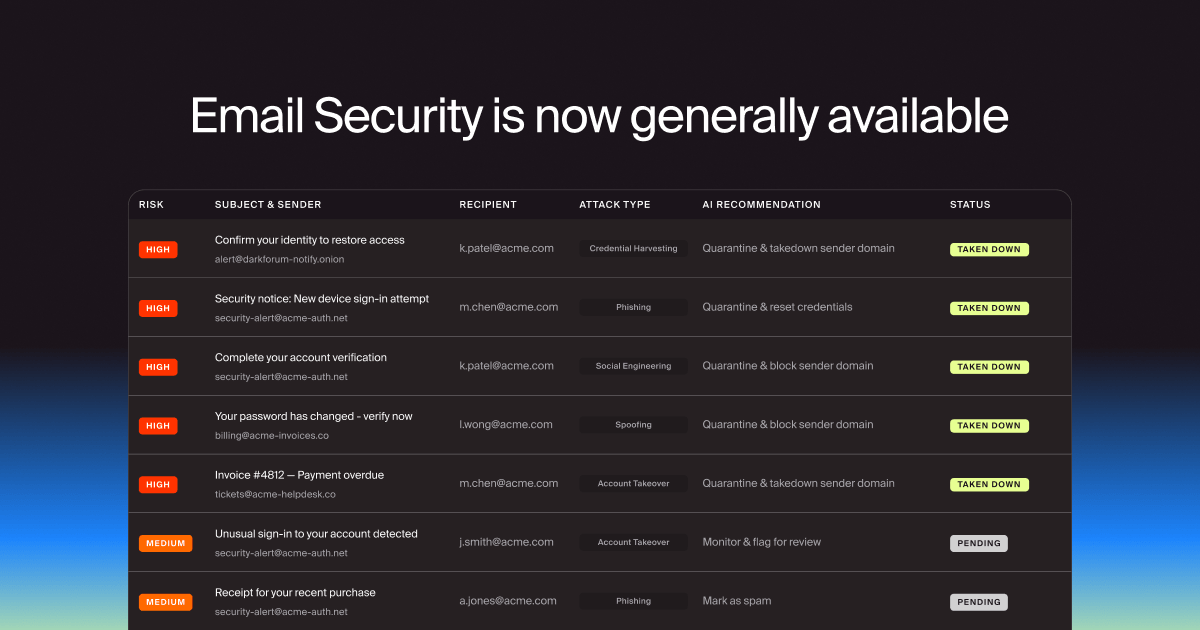
Doppel Email Securityの一般提供を開始
ソーシャルエンジニアリング攻撃への反撃を可能にする、エージェント型メールセキュリティソリューション。検知だけでは不十分です。攻撃を阻止することが重要です。
法律およびコンサルティングサービスでは、あなたの従業員が攻撃者が欲しがるすべてを握っています:M&Aの知識、訴訟戦略、顧客の秘密、知的財産、金融取引などです。パートナーのアシスタントへのビッシングコール、パラリーガルへのスミッシングテキスト、経営パートナーを偽装したディープフェイク、対抗弁護士を装ったフィッシングキャンペーンが特権データを暴露し、取引を挫折させ、あなたの事務所が築いてきた顧客の信頼を破壊する可能性があります。Doppelは、従業員、クライアント、および機密業務に到達する前に、ソーシャルエンジニアリングおよびIPの脅威を検出し、排除します。






法律事務所とコンサルティング会社は、取引条件、訴訟戦略、企業秘密、機密のクライアントコミュニケーションといった世界で最も価値のあるデータのいくつかを保持しています。攻撃者はそれを知っており、FBIは、フィッシングやITヘルプデスクのなりすましを通じて法務サービスを標的とする犯罪集団についての警告を発しています。
現代の法律事務所やコンサルティング会社に対する攻撃は、信頼された関係、時間に敏感な取引サイクル、特権情報や知的財産の高い価値を利用するように設計されています。人的要素が最も一貫した危険な侵入点であり、攻撃者はあらゆるチャネルで戦術を拡大しています。
ヘルプデスクとITサポートのターゲティング
弁護士、コンサルタント、スタッフのフィッシング
パートナーおよびエグゼクティブのなりすまし
ブランドのなりすましと顧客詐欺
機密データ、知的財産、およびクライアント情報の漏洩
レガシー・トレーニングおよびプロフェッショナル・サービスのワークフォースリスク
ほとんどの法律事務所やコンサルティング会社は、部分的な脅威にしか対処できない断片的なツールに頼っており、限られたセキュリティチームに雑音をあふれさせ、分散したオフィス、クライアントとの関係、およびベンダーネットワーク全体で重大な盲点が残ります。従来のツールは孤立したベクターに対抗するだけで、防御を手作業で結び付け、チャンネルをまたいで除去を追求する必要があります。
Doppelは脅威が拡大する前に、それを露出、除去、排除します。検出、相関、および自動除去を多チャンネルのシミュレーション、レッドチーミング、およびトレーニングと統合することで、Doppelは、技術的コントロールだけでは防げないソーシャルエンジニアリング攻撃から、御社、御社の従業員、御社のクライアント、および御社の知的財産を保護します。
ヘルプデスクの回復力とITサポート研修
弁護士、コンサルタント、スタッフの準備度
レッドチーミングとインサイダーリスク
従業員の準備状況とコンプライアンス、監査対応の準備
ブランド、IP、クライアントポータルのなりすまし検出
パートナーおよびエグゼクティブプロテクション
特権データ、知的財産、クライアント情報の露出識別
自動削除とDMCA執行
キャンペーンレベルの脅威の可視性
私たちは単なるセキュリティベンダーではありません。脅威インテリジェンスとブランド保護において、可能性を再定義しています。
レジリエントでソーシャルエンジニアリング対応の人材を育成する
クライアントデータ漏洩、防止、IP盗難、ブランド損傷
業務効率とビジネスの保護を向上させる
あなたのブランド、リーダー、ビジネスをソーシャルエンジニアリング攻撃から守るために、最も包括的なソーシャルエンジニアリング防御プラットフォームを活用しましょう。
フィッシングテストを廃止し、シミュレーションを開始する
Doppel Simulationは、現実的なシミュレーションと意識向上トレーニングを通じて、測定可能なビジネスインパクトを提供します。すべてのシナリオは、実際の脆弱性を明らかにし、対応準備を整え、トレーニングを具体的なリスク軽減に変えることで、防御戦略に直接繋がるように設計されています。

チームを訓練し、強靭性を構築しましょう。
Doppel Security Awareness Trainingは、最新の攻撃者戦術に対抗するため、従業員の防御力を強化するためのカスタマイズされたディープフェイク対応の脅威に基づくトレーニングと個別コーチングを提供します。すべてのトレーニングは関連性があり、魅力的で、現代のセキュリティ脅威に対する回復力を育むように設計されています。

ソーシャルエンジニアリング攻撃に対抗する。
Doppel Email Securityは、比類のない精度、主体的な妨害、実行可能なインサイトを提供し、フィッシング攻撃に対する防御で組織が積極的な役割を果たせるようにします。Doppel Threat Graphと主体的AIによる外部攻撃インフラストラクチャのインテリジェンスで強化され、他のツールが見逃すものを検出し、キャンペーンを未然に阻止するために、インターネット全体からの数十億ものシグナルを学習しています。

フィッシング攻撃をより迅速かつ正確に防ぐ。
高度なフィッシングを阻止するフィルターを回避します。Doppel Phishing Triageは、エージェントAIを使用して従業員のシグナルを機械の速度での修復と防御に変換します。Doppel Phishing Triageは、従業員が提出したメールを効率的かつ正確に、スケーラブルな自動トリアージと修復を通じて、メールセキュリティフィルターを迂回する高度なフィッシング攻撃からチームを守ることを可能にします。

ARKインベストは、洗練された複数チャネルのなりすまし攻撃の急増に直面し、手動による防御が限界に達し、内部チームに負担をかけました。AIを活用した自動化された検出と排除に切り替えることで、対応時間を数週間から数分に短縮し、詐欺の量を大幅に削減し、投資家コミュニティ全体の信頼を回復しました。
私たちがドッペルに切り替えて以来、場合によっては詐欺を数分、遅くとも1、2日で特定して削除できる状況があります。マシュー・スタウトブランドマーケティングマネージャー, ARKインベストメント
最新のストーリー、業界の洞察、舞台裏のアップデートで先を行く
法律事務所やコンサルティング会社は、世界で最も価値のあるデータのいくつかを保持しており、取引情報、訴訟戦略、顧客の機密コミュニケーションを扱っています。彼らは、従業員に迅速かつ有益に要求に応えるよう圧力をかける、継続的なクライアントの締め切りの下で運営しています。FBIは、サイレントランサムやルナモスといったグループが、法務事務所をビシングやITヘルプデスクのなりすましによって特に標的にしていることについての警告を発しています。一般的な年次コンプライアンス研修では、プロフェッショナルサービスチームに対する具体的な戦術に対応できません。
Doppel Simulationは、SMS、音声、メールを通じた超現実的なマルチチャネルシミュレーションを提供し、実際の法的およびコンサルティング攻撃パターンを基にITヘルプデスクエージェント、弁護士、コンサルタント、管理スタッフを、攻撃者が実際に使用する戦術に対してテストします。セキュリティ意識向上トレーニングは、これらのシミュレーションを強化し、クライアントのワークフロー、特権的通信、特定の業界における脅威に合わせたコンテンツを提供します。これらを組み合わせることで、人間のリスクを軽減し、ABAモデルルール1.6(c)、SOC 2、ISO 27001、およびクライアント契約監査に必要な行動の証拠を生成します。
Doppelは、ブランドなりすまし、偽企業ウェブサイト、偽クライアントポータル、パートナーおよび幹部を標的としたスピアフィッシング、ITヘルプデスクを装ったビッシングキャンペーン、不正なリクルーティング、IPおよび著作権侵害、ダークウェブフォーラムでの機密データの露出、そして恐喝漏洩サイトを含む脅威を検出し、取り除きます。Doppelはまた、法務およびコンサルティングの攻撃パターンに合わせたマルチチャネルのシミュレーションとトレーニングを通じて、内部防御を強化します。すべてのユースケースを探索する。
Doppelは、ドメイン、ソーシャルプラットフォーム、メッセージングアプリ、ダークウェブフォーラム全体で、企業の商標、ロゴ、著作権のある作品、独自の研究、コンサルティング手法の不正使用を検出します。著作権侵害や知的財産権の違反が確認された場合、DoppelはDMCA削除を効率的に実行するために必要な証拠、すなわち侵害しているURL、スクリーンショット、ホスティング情報、証拠保管チェーン文書を統合し、法務およびITチームが迅速かつ防御的に権利を行使できるようにします。自動化された削除のワークフローにより、数百の侵害資産を個別に追跡する手間を省きます。
エンドポイントとメールツールは、会社の内部インフラを保護します。Doppelは、偽の会社ウェブサイト、パートナーのなりすましキャンペーン、詐欺的なクライアントポータル、IP侵害、ソーシャルエンジニアリング攻撃など、外部からの脅威からブランドと人々を守り、それらを検出して自動で無効化します。チームはもはや、メール、ドメイン、ソーシャルメディア、メッセージングプラットフォーム、音声チャネルで脅威を手作業でつなぎ合わせたり、無効化の追跡をする必要はありません。
ABAモデル規則1.6(c)は、弁護士がクライアント情報への不正アクセスまたは開示を防ぐために合理的な努力をすることを要求しており、クライアントのセキュリティ要件はますますSOC 2、ISO 27001、およびGDPRに結びついています。Doppelは、SMS、音声、メールを介したシミュレーションベースのトレーニングを提供し、実際の攻撃者の戦術を模倣し、監査に必要な行動証拠を生成し、継続的な人的リスク削減をサポートします。なりすましや特権データの露出などの外部の脅威は、規制およびクライアントの精査を引き起こし、Doppelはその脅威を早期に特定し排除することでその露出を減らします。
管理されていないソーシャルエンジニアリングの脅威は、特権データの暴露、ランサムウェアの展開、取引の混乱、不正な送金、知的財産の窃盗、ABAモデルルール、州のバールール、およびGDPRに基づく規制の暴露につながります。顧客の40%が違反後に企業を解雇すると言い、侵害された企業の56%が顧客データを失い、平均的な侵害コストが5.08百万ドルに達する中、そのリスクはITとコンプライアンスを超えて広がります。一度失われた顧客の信頼を回復することは困難です。