Doppel Email Securityの一般提供を開始
ソーシャルエンジニアリング攻撃への反撃を可能にする、エージェント型メールセキュリティソリューション。検知だけでは不十分です。攻撃を阻止することが重要です。
AI時代に備えよう。
従来のセキュリティ意識向上トレーニングを置き換えましょう。
現代の攻撃者は、人間の行動を瞬時に悪用するために、様々なチャネルで超個別化された誘引を使用しています。従来のセキュリティ意識向上プログラムは、この現実に対処するために構築されていない一般的なトレーニングテンプレートや、メール受信ボックスのみを対象としたフィッシングテストに依存しています。
DoppelのAIネイティブな人間リスク管理ソリューションは、訓練とシミュレーションを組み合わせ、現代のマルチチャネルの脅威に対するリスクを顕在化させ、回復力を構築することで、攻撃者に次の手を許しません。
Fill out the form below and our team will contact you within 24 hours to schedule your demo.
このフォームを送信することで、当社の製品およびサービスに関するご案内を受け取ることに同意したものとみなされます
音声クローンがビッシングシミュレーションで人間のエージェントとして扱われる場合
平均会話時間:ヘルプデスクエージェントとドッペル音声クローン間のフィッシングシミュレーション
音声クローンがビッシングシミュレーションで人間のエージェントとして扱われる場合
平均会話時間:ヘルプデスクエージェントとドッペル音声クローン間のフィッシングシミュレーション
従来のトレーニングプログラムは終了を証明することに重点を置いています。Doppelは行動を変えます。
現実的な攻撃シナリオで従業員を継続的に訓練、テスト、測定、指導することにより、Doppelは組織が高リスクのユーザーやチャネルを特定し、準備状況を検証し、実際の侵害の可能性を測定可能な形で低減するのを支援します。






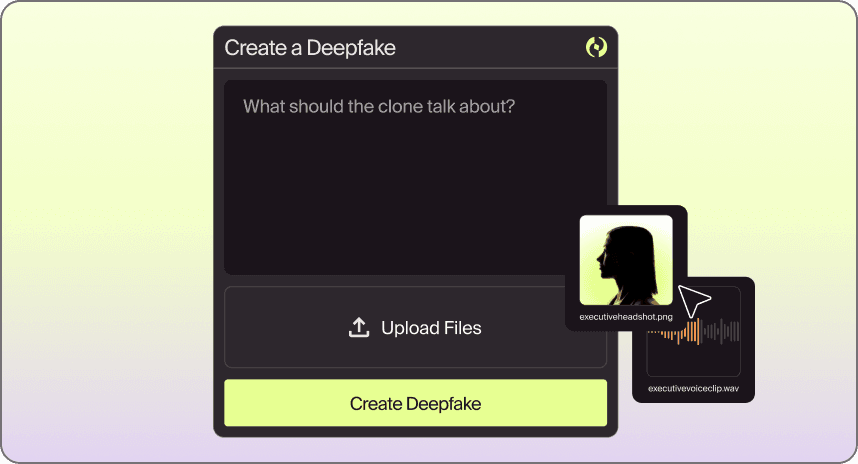
比類のない攻撃者のリアリズムを持つダイナミックなボイスエージェント。
Doppel の脅威グラフと綿密なリサーチによって支えられています。
シミュレーション中にクロスチャネルのフォローアップをリアルタイムで送信します。
メールキャンペーン中に相互のやり取りを行う
偵察エージェントは積極的にキャンペーンを提案します
何千もの事前構築されたシミュレーションテンプレート
行動を強化または修正するためのクイズ
メディア添付ファイルやQRコードを含むダイレクトメールのシミュレーション
固定時間または指定された時間枠内に配達してください
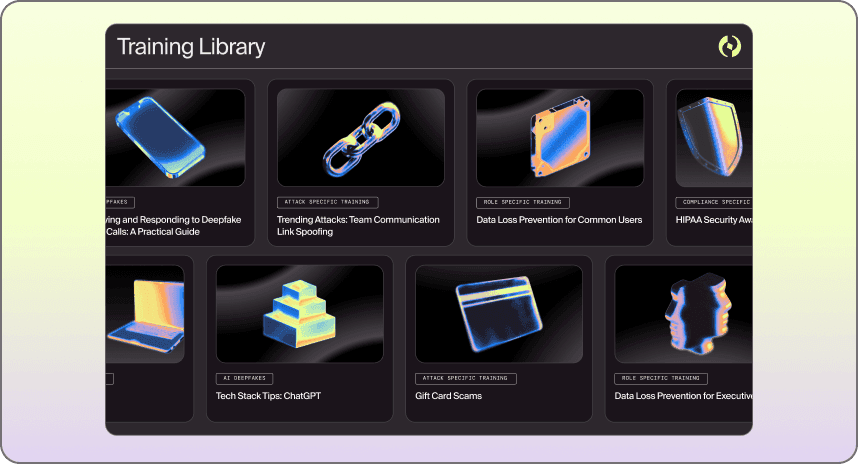
カスタムコンテンツのAI生成
トレーニングコンテンツに企業のブランディングを注入する
専用リソースを使ってカスタムコンテンツとトレーニングフローを構築 ```
カスタムディープフェイクトレーニングコンテンツを作成する
ユーザーが作成されるとトレーニングが自動的に割り当てられます
シミュレーション結果に基づくトレーニング
新たな攻撃者キャンペーンに基づいて作成されたコンテンツ
何千もの事前構築されたシミュレーションテンプレート
プレビルドトレーニングビデオとインタラクティブコースのリポジトリ
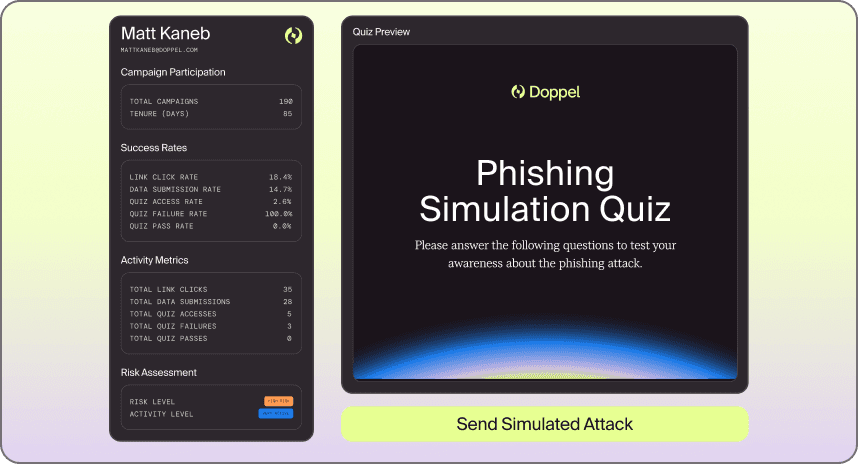
各ユーザーの強み、弱み、自信、時間をかけた進捗を簡潔にまとめたLLM生成の要約
各チャンネルのパフォーマンスを明確に確認し、弱点を特定し、最も重要な部分にトレーニングを集中させる
シミュレーションをクリックした人やデータ提出に関する可視性
トレーニング完了と合格率の報告
ブログ記事を読む
ウェビナーを視聴
ブログ記事を読む
従来のセキュリティ意識向上トレーニングは、完了とコンプライアンスに重点を置いています。従業員は一定の期限までにトレーニングコースを完了するよう求められますが、しばしば材料を十分に吸収せず、可能な限り迅速に終わらせるべき雑務として扱います。企業はコンプライアンスを維持するために完了率を報告します。しかし、コンテンツが記憶に残ったか、従業員の行動がその結果として変わったかどうかを測定することは不可能です。
Doppel HRMは、行動を変え、実際のリスクを軽減することに重点を置いています。静的なビデオや受信箱のみのフィッシングテストの代わりに、Doppelはリアルなマルチチャネル攻撃シミュレーションと実際のユーザー行動に基づいた個別のトレーニングを用いて、従業員を継続的に訓練、テスト、測定、指導します。その結果として得られるのは、ただクリック率が向上することではなく、現実世界の攻撃に対する測定可能な抵抗力です。
Emailのクリック率は、一つのチャネルでユーザーの脆弱性を把握する手がかりを提供しますが、それだけではビジネスリスクを反映しません。受信箱だけのフィッシングシミュレーションは、今日のフィッシング攻撃の多チャネル性を考慮していません。攻撃者はもはやプレーンテキストのメールを送信するだけでなく、チャネルをまたいだ多段階のフィッシングキャンペーンを実施しています。
メールのクリック率に偏りすぎると、チームはビジネスリスクを正確に反映しない単純なシミュレーションを実行する動機付けとなる可能性があります。権限のあるユーザーが犯すたった一つのミスは、低リスクのユーザーによる複数のクリックよりもはるかに大きな損害を引き起こすことがあります。
Doppel HRMシミュレーションは、メール、音声通話、メッセージングアプリを跨いでフィッシング攻撃を行い、すべてのチャネルでのリスクを明らかにします。Doppelは、ユーザーの役割、アクセスレベル、行動、チャネル、攻撃のリアリズムを考慮した動的リスクモデルを使用しています。これにより、セキュリティリーダーは、実際にリスクがどこに存在するのか、そしてどこでトレーニングが最も効果を発揮するのかをより明確に把握できます。
Doppelは現代の攻撃者の手法を反映しています。シミュレーションと訓練は、メール、音声通話、メッセージングプラットフォームにわたり、複数のステップにわたる会話型のソーシャルエンジニアリング攻撃を含みます。コンテンツは、過去の「ギフトカード」やパスワードリセットの誘いではなく、AIによって強化された高度に個別化された戦術を反映するように継続的に更新されます。
いいえ、Doppelは包括的なトレーニングコンテンツを提供します。これにより、従業員は現代のソーシャルエンジニアリングの脅威について事前に教育され、ビッシングコール、多段階攻撃、スピアフィッシングのような超個別化された戦術に対する警戒を促されます。高度なシミュレーションは、その理解をテストして検証し、クリックスルー率の大幅な上昇やフラストレーションを引き起こさずに行います。
Doppelは、簡単なテストで隠すのではなく、実際の脆弱性を浮き彫りにし防止するように設計されています。現実性に焦点を当てる組織は、最終的に侵害リスクを低減し、現代のソーシャルエンジニアや攻撃者による攻撃からより良く保護されます。
Doppel HRMは、SOC 2、ISO 27001、PCI などの監査要件に対応し、トレーニングの完了、参加、成果を追跡することでコンプライアンスをはるかに超えたサポートを提供します。「誰がトレーニングを完了したか」で止まるのではなく、Doppelは組織が人間のリスクを積極的に削減していることを証明する手助けをします。これは、監査人、規制当局、取締役会がますます重視している点です。
もちろんです。トレーニングとシミュレーションキャンペーンは一緒に実行することも、独立して実行することも可能です。トレーニングと認識向上の枠を超えて、シミュレーションはセキュリティプロトコルがどこで機能し、どこで失敗するかについて貴重な洞察を提供します。
Doppel Simulationは、レッドチーミング、ペネトレーションテスト、セキュリティ姿勢管理をサポートし、リスクの可視性を提供し、セキュリティリーダーに組織を最善に保護するために必要なデータを提供します。セキュリティリーダーやレッドチームは、動的な会話スレッドを通じてターゲットユーザーと直接対話することができ、リアルタイムで応答し、プレッシャー下で個人がどのように反応するかを確認することができます。
ブログ記事を読む
ウェビナーを視聴
ブログ記事を読む