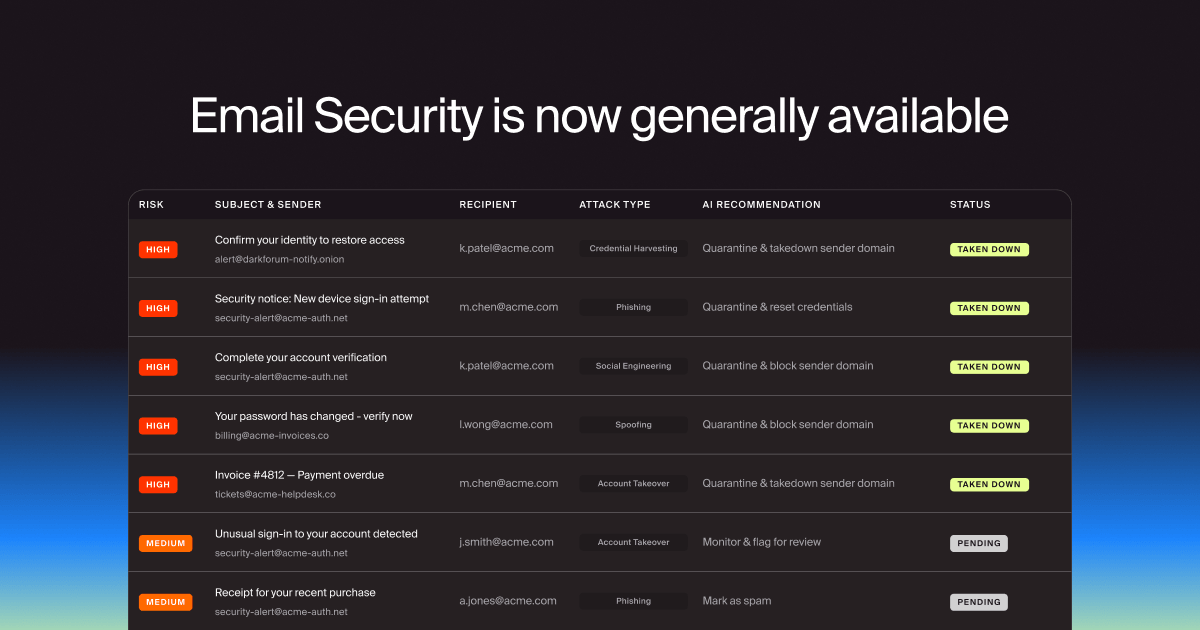
Doppel Email Securityの一般提供を開始
ソーシャルエンジニアリング攻撃への反撃を可能にする、エージェント型メールセキュリティソリューション。検知だけでは不十分です。攻撃を阻止することが重要です。
エネルギー、石油・ガス、ユーティリティ分野では、あなたのスタッフ、オペレーター、重要なインフラがすべて標的となります。制御室のオペレーターへのボイシングコール、フィールド技術者へのスミッシングテキスト、幹部を装ったディープフェイク、または契約者に対するフィッシングキャンペーンは、ITネットワークから運用技術への経路を開き、数百万人へのサービスを混乱させ、国家安全保障への影響を引き起こす可能性があります。Doppelは、ソーシャルエンジニアリングによる脅威が従業員や運用、そしてあなたに依存するコミュニティに到達する前に検出し、取り除き、排除します。






エネルギー、石油とガス、公共事業の組織は、世界で最も集中的に狙われているものの中にあり、攻撃者は社会工学が企業のITから重要なインフラに至る最速の経路であると知っています。国家による攻撃者、ランサムウェアグループ、ハクティビストはすべて、同じ侵入口である人間の要素に一致しています。
現代のエネルギー、石油・ガス、ユーティリティ組織に対する攻撃は、地理的に分散された労働力、契約業者やベンダーとの関係、企業のITと運用技術をつなぐ信頼に基づくワークフローを狙って設計されています。人的要素が最も一貫しており、最も危険な侵入口であり、攻撃者はあらゆるチャネルで戦術を拡大しています。
サポートデスクおよびITサポートのターゲティング
オペレーター、フィールド技術者、契約者フィッシング
経営者およびリーダーシップのなりすまし
ブランドのなりすましと顧客詐欺
運用データと資格情報の漏洩
レガシートレーニングと分散型労働力のリスク
ほとんどのエネルギー、石油とガス、ユーティリティの組織は、脅威の一部だけに対処する断片的なツールに依存しており、セキュリティチームに多くのノイズをもたらし、分散したサイト、契約者ネットワーク、最も被害を受けやすいIT-OTコンバージェンスレイヤーにおいて重要な盲点を残しています。従来のツールは孤立したベクターに対してのみ防御を行うため、アナリストはチャンネル全体で防御を手作業で組み合わせ、対処に奔走することになります。
Doppelは、脅威が拡大する前にその脅威を露呈し、取り除き、排除します。検出、関連付け、自動的な対処を多チャンネルのシミュレーション、レッドチーミング、トレーニングと統合することで、Doppelは技術的な制御だけでは阻止できないソーシャルエンジニアリング攻撃に対して、組織、労働力、顧客を保護します。
ヘルプデスクのレジリエンスとITサポートトレーニング
オペレーター、フィールド技術者、および請負業者の準備
レッドチーミングと内部リスク
従業員の準備状態とコンプライアンスおよび監査対応準備
ブランドおよび顧客ポータルのなりすまし検出
エグゼクティブおよびリーダーシップ保護
運用データおよび資格情報の露出識別
自動化された悪意のある資産の削除
キャンペーンレベルの脅威の可視化
私たちは単なるセキュリティベンダーではありません。脅威インテリジェンスとブランド保護の可能性を再定義しています。
詐欺防止、アカウント乗っ取り、およびデータの漏えいを防ぐ
運用の混乱と重要インフラへの影響を防ぐ
業務効率の向上とビジネス保護
貴社ブランド、リーダー、ビジネスを社会工学的攻撃から守るための、最も包括的な社会工学防御プラットフォームをご利用ください。
ブランドを守り、信頼を保つ
デジタルブランドを保護するために、統一されたインテリジェンスとリアルタイムモニタリングを通じてデジタルチャネル全体でのなりすましや詐欺活動を継続的に検出し、妨害し、脅威が拡大する前に阻止します。

リーダーシップを守り、ビジネスを保護する
ハイリスクのリーダーを標的としたソーシャルエンジニアリング、ドキシング、なりすまし、ディープフェイク攻撃から守るために、オープンおよびダークチャネル全体での個人データの露出と脅威活動を継続的に監視します。迅速な緩和とリスクベースのガイダンスにより、エグゼクティブの攻撃面と応答時間を減少させます。

フィッシングテストを廃止し、シミュレーションを開始 ```
Doppel Simulationは、現実的なシミュレーションと意識向上トレーニングを通じて、測定可能なビジネスインパクトを提供します。すべてのシナリオは、実際の脆弱性を明らかにし、対応準備を整え、トレーニングを具体的なリスク軽減に変えることで、防御戦略に直接繋がるように設計されています。

チームを鍛え、レジリエンスを築こう。
Doppel Security Awareness Trainingは、最新の攻撃者戦術に対抗するため、従業員の防御力を強化するためのカスタマイズされたディープフェイク対応の脅威に基づくトレーニングと個別コーチングを提供します。すべてのトレーニングは関連性があり、魅力的で、現代のセキュリティ脅威に対する回復力を育むように設計されています。

ソーシャルエンジニアリング攻撃に対抗しよう。
Doppel Email Securityは、比類のない精度、主体的な妨害、実行可能なインサイトを提供し、フィッシング攻撃に対する防御で組織が積極的な役割を果たせるようにします。Doppel Threat Graphと主体的AIによる外部攻撃インフラストラクチャのインテリジェンスで強化され、他のツールが見逃すものを検出し、キャンペーンを未然に阻止するために、インターネット全体からの数十億ものシグナルを学習しています。

フィッシング攻撃をより迅速かつ正確に阻止します。
高度なフィッシングを阻止するフィルターを回避します。Doppel Phishing Triageは、エージェントAIを使用して従業員のシグナルを機械の速度での修復と防御に変換します。Doppel Phishing Triageは、従業員が提出したメールを効率的かつ正確に、スケーラブルな自動トリアージと修復を通じて、メールセキュリティフィルターを迂回する高度なフィッシング攻撃からチームを守ることを可能にします。

ARKインベストは、洗練された複数チャネルのなりすまし攻撃の急増に直面し、手動による防御が限界に達し、内部チームに負担をかけました。AIを活用した自動化された検出と排除に切り替えることで、対応時間を数週間から数分に短縮し、詐欺の量を大幅に削減し、投資家コミュニティ全体の信頼を回復しました。
私たちがドッペルに切り替えて以来、場合によっては詐欺を数分、遅くとも1、2日で特定して削除できる状況があります。マシュー・スタウトブランドマーケティングマネージャー, ARKインベストメント
最新のストーリーや業界の洞察、舞台裏の最新情報で常に一歩先を行きましょう
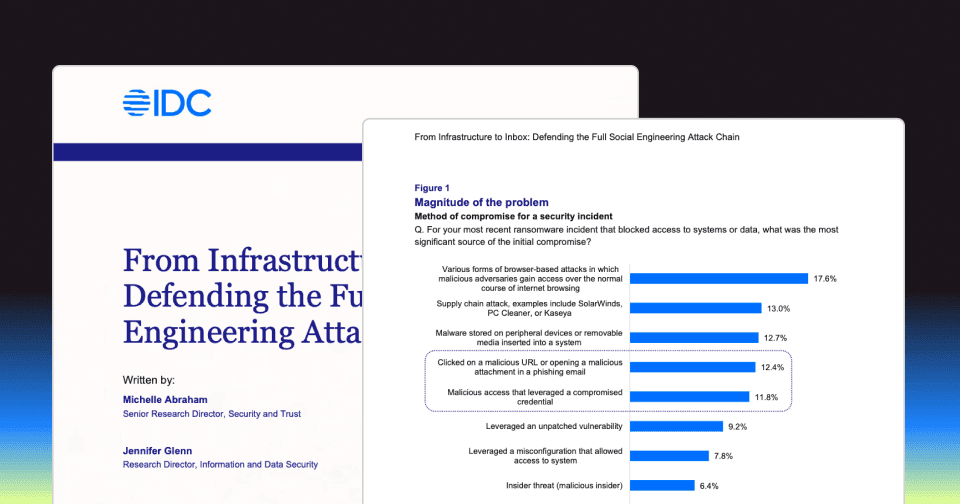
エネルギー組織は、地理的に分散した労働力、契約業者やベンダーへの強い依存性、停電やメンテナンスウィンドウ、緊急事態時の運用圧力を組み合わせています。攻撃者はこの環境を利用して、ビッシング、スミッシング、フィッシング、AI生成のディープフェイクを通じて攻撃を行い、2024年にはこのセクターに対するランサムウェア攻撃の84%がフィッシングやソーシャルエンジニアリングから始まっています。一般的な年間コンプライアンス研修は、制御室のオペレーター、現場技術者、ヘルプデスクスタッフ、および契約業者に対して使用される特定の戦術には対処していません。
Doppel Simulationは、SMS、音声、メールを通じて超リアルなマルチチャネルシミュレーションを提供し、実際のエネルギーとユーティリティの攻撃パターンを中心に構築され、ITヘルプデスクのエージェント、オペレーター、フィールド技術者、請負業者が攻撃者が実際に使用する戦術に対抗できるようにします。セキュリティ意識トレーニングは、OT関連のワークフロー、請負業者管理、セクター特有の脅威に合わせたコンテンツでこれらのシミュレーションを強化します。これらを組み合わせることで、人為的なリスクを低減し、NERC CIP、TSA、CISA、NIST CSF、IEC 62443の監査に必要な行動の証拠を生成します。
Doppelは、ブランドのなりすまし、偽の顧客ポータル、偽装された公共事業ウェブサイト、経営陣と運用指導者へのスピアフィッシング、ITヘルプデスクへのヴィッシングキャンペーン、ダークウェブフォーラムでの資格情報と運用データの露出、初期アクセスブローカーのリスト、そして契約者を対象とした攻撃を検出し、除去します。Doppelはまた、エネルギー特有の攻撃パターンに合わせたマルチチャネルのシミュレーションとトレーニングを通じて内部防御を強化します。すべてのユースケースを探る。
OTセキュリティとSCADAツールは、オペレーション環境を保護します。Doppelは、ブランドと人々を外部からの脅威から保護します。実際には、ほとんどの重要インフラへの攻撃は外部で始まり、偽の顧客ポータル、役員のなりすましキャンペーン、契約者を対象としたフィッシング、および技術的コントロールを回避する人間の行動を狙ったソーシャルエンジニアリング攻撃を検出し、自動的に排除します。チームはもう手動で脅威をまとめたり、メール、ドメイン、ソーシャルメディア、メッセージングプラットフォーム、音声チャネルに渡って排除作業を追いかける必要はありません。
NERC CIP、TSAパイプライン指令、CISA重要インフラ要件はすべて、労働力の訓練、インシデント報告、サプライチェーンのリスク管理を強調しています。Doppelは、SMS、音声、電子メールを通じて、実際の攻撃者の戦術を模倣したシミュレーションベースの訓練を提供し、監査に必要な行動証拠を生成し、継続的な人間のリスク削減を支援します。なりすましや認証情報の露出といった外部の脅威も規制上の監視を引き起こしますが、Doppelは脅威を早期に特定し排除することによってその露出を減らします。インテリジェンスはE-ISACやONG-ISACの情報共有に一致し、セクター固有のキャンペーンに対する防御を最新に保ちます。
管理されていないソーシャルエンジニアリングの脅威は、ランサムウェアの配布、サービスの中断、国家による侵入、詐欺的な支払いの転用、NERC CIP、TSA、CISAの要件に基づく規制のリスクをもたらします。侵害の平均コストが480万ドルであり、2024年にある大手石油サービス会社が単一の事件で3500万ドルの損失を被ったことや、エネルギー組織の67%が2024年にランサムウェアの被害を受けたことを考えると、リスクはITやコンプライアンスを超えて、コミュニティ、投資家、そして規制当局が依存する運用の信頼性にまで及びます。