

Doppel Email Securityの一般提供を開始
ソーシャルエンジニアリング攻撃への反撃を可能にする、エージェント型メールセキュリティソリューション。検知だけでは不十分です。攻撃を阻止することが重要です。
Doppel 360° Layerを基盤とし、攻撃チェーンのあらゆる段階を防御するために構築された唯一のAIネイティブプラットフォームです。Doppel 360° Layerは、あらゆるシグナル、チャネル、製品をつなぎ、一つの防御へと統合するエージェンティック・インテリジェンス・エンジンです。
生成AIによって、ソーシャルエンジニアリング攻撃は大規模かつ組織的に展開される時代になりました。高精度なディープフェイクや巧妙ななりすまし、複数チャネルを横断する攻撃キャンペーンがわずか数時間で展開され、リアルタイムで状況を判断・適応し、攻撃手法を変化させるAIエージェントによって組織的に実行されています。
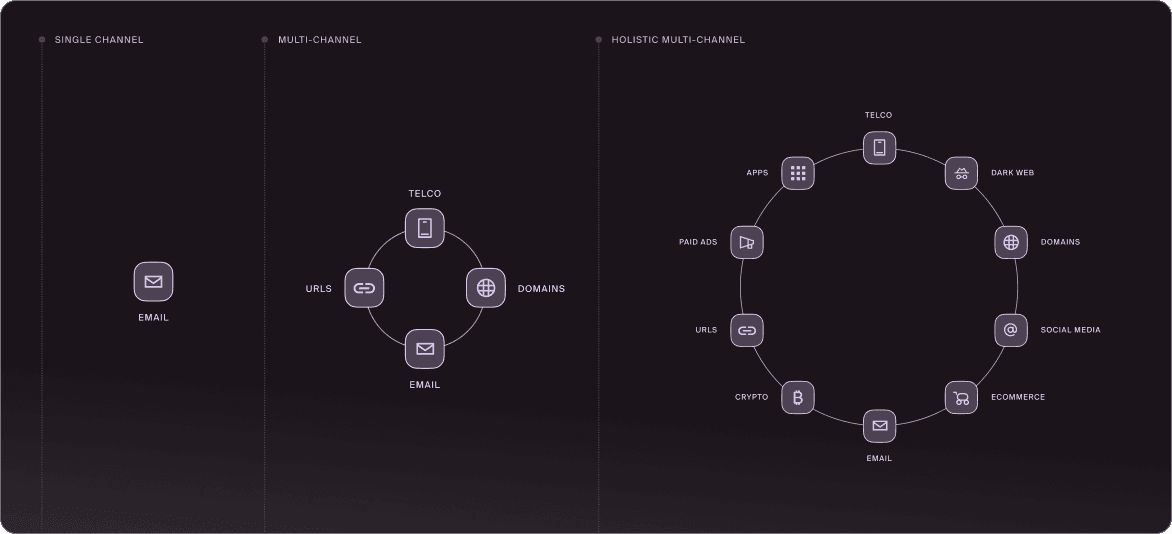
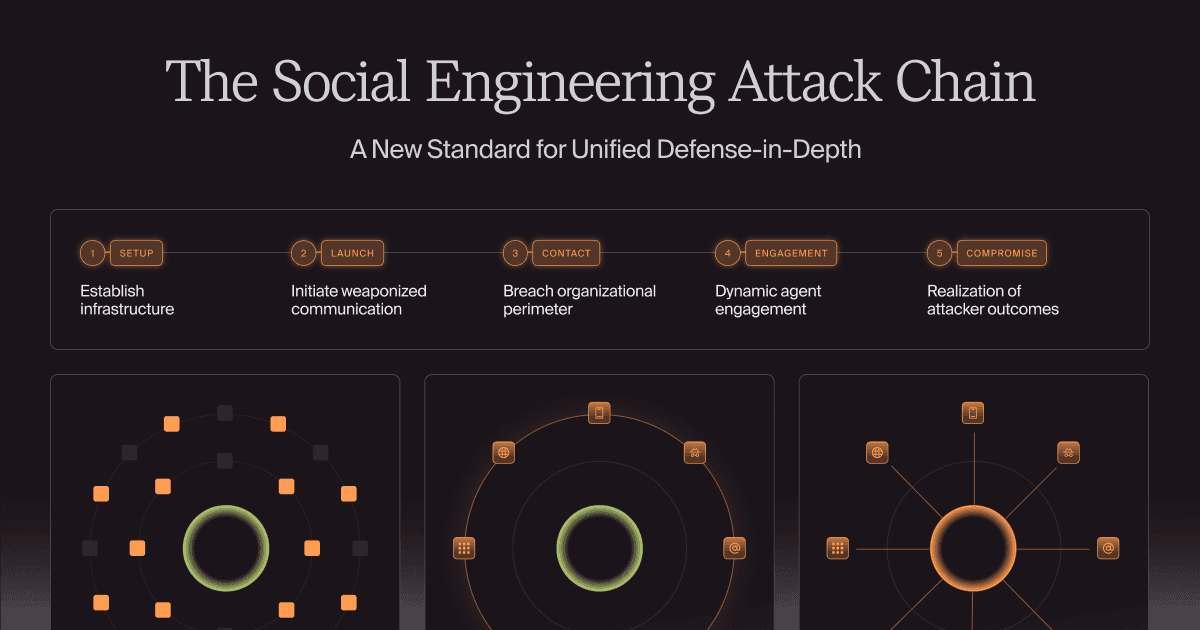
多くのセキュリティ対策は、依然としてこれを単なるフィッシングの問題として捉えています。しかし、実際はそうではありません。複数のセキュリティツールの隙間を突いて進行するよう巧妙に設計された、5つの段階からなる組織的な攻撃です。
現代のサイバー攻撃には、共通する攻撃パターンがあります。攻撃者は単一の手法だけを仕掛けるのではなく、複数のチャネルを横断し、各段階を連鎖させながら組織的に攻撃を展開します。 多くの防御対策では、その一部しか捉えることができません。Doppelは、この攻撃チェーン全体を断ち切るために構築されています。
標的と気づく前から、攻撃者のインフラはすでに存在しています。類似ドメイン、ディープフェイクを使った偽の人物像、SNS上のなりすましプロフィールなどがその例です。
攻撃インフラが、実際の攻撃手段へと変わります。フィッシング、スミッシング、ビッシング、悪意ある広告など、複数のチャネルを通じて同時に攻撃が展開されます。
攻撃の罠が標的に届きます。メール、SMS、ビジネス向けアプリのつながり申請など、さまざまな経路が悪用されます。
攻撃者とのやり取りが始まり、攻撃は次の段階へと進みます。偽装ドメイン、MFA認証の傍受、合成音声などが悪用される、極めて重要な局面です。
攻撃者の目的が達成されます。認証情報の窃取、不正送金、ランサムウェアなど、実際の被害が発生します。
攻撃のあらゆる段階を防御する。それがDoppelです。 ソーシャルエンジニアリング攻撃チェーン:統合防御の新たなスタンダード
デジタルリスク保護(DRP)
ヒューマンリスク管理(HRM)
メールセキュリティ
単なる機能の寄せ集めではない。これが、プラットフォームである理由です。
単なる機能の寄せ集めではない。これが、プラットフォームである理由です。
あらゆるシグナルを力に。拡張し続ける防御へ。 ひとつのインテリジェンスレイヤーが、あらゆるシグナル、製品、攻撃チェーンのすべての段階をつなぎます。防御の隙をなくし、攻撃者につけ入る余地を与えません。
Doppel 360° Layerが攻撃チェーン全体のシグナルをつなぐ
あらゆるシグナルを力に。拡張し続ける防御へ。
ひとつのインテリジェンスレイヤーが、あらゆるシグナル、製品、攻撃チェーンのすべての段階をつなぎます。防御の隙をなくし、攻撃者につけ入る余地を与えません。
複数チャネルを横断した脅威対応
ゼロデイ攻撃を見逃さない検知設計
自律的な自己最適化
統合プラットフォームインテリジェンス
自動で脅威に対応。 検知するだけでは、AIのスピードで進化する攻撃には対応できません。DoppelのAIエージェントは、脅威の検知からテイクダウン、ユーザー側での修復対応まで、人による引き継ぎを必要とせず、一連のプロセスを自律的に実行します。テイクダウン数に制限はなく、フィッシングドメインのテイクダウンに要する時間の中央値は1時間未満です。 セキュリティスタック全体を連携。 攻撃者は、セキュリティツール間の隙を狙います。DoppelのAIエージェントは、DRP、HRM、メールセキュリティをネイティブに連携し、統合された防御を実現します。さらに、エージェンティックAIを前提に設計されたAPIを通じて、SIEM、SOAR、IDP、チケット管理システムとも連携。ひとつのインテリジェンスが、あらゆる領域を横断して機能し、ツール間の分断をなくします。 継続的に学習。 攻撃者は、自己進化するマルウェアやゼロデイ攻撃をマシンスピードで生み出しています。Doppelもまた、自ら検知できなかった脅威、レッドチーミング、脅威リサーチから継続的に学習します。すべてのインタラクションがDoppel 360° Layerに反映され、防御力は継続的に強化されていきます。 連携を前提に設計され、さらなる拡張が可能。 SIEMには、個別のIOC(侵害指標)ではなく、攻撃キャンペーン全体のコンテキストが付加されたインテリジェンスを提供します。SOARワークフローはDoppelの脅威検知をトリガーとして、MFAのロックや認証情報のリセットを数秒で実行できます。さらに、エージェンティックAIを前提に設計されたAPIにより、Doppelプラットフォームを自社のさまざまなワークフローへ柔軟に拡張できます。Doppelは、他のセキュリティシステムやワークフローを構築・連携するための基盤となるセキュリティプラットフォームです。
ブランド・なりすまし対策
経営者・VIP保護
不正・詐欺対策
攻撃キャンペーン全体の可視化
ヘルプデスクの対応力・セキュリティ強化
レッドチーミング・内部脅威リスク管理
侵害防止・レジリエンス強化
コンプライアンス・監査対応






Doppelによって、ヒューマンリスクに対する私たちの考え方は根本から変わりました。単にシミュレーションの質を高めるだけではなく、実際の攻撃が複数のチャネルを通じてどのように行われるのかを検証することが重要なのです。Microsoft Teamsを活用したシミュレーションキャンペーンによって、私たちが実際にどこにリスクを抱えているのかを把握し、そのリスクを測定・改善する方法を得ることができました。見た目だけ整ったプログラムと、実際にリスクを低減できるプログラム。その違いを生み出すのがDoppelです。Jason MartinCo-CEO & Co-Founder, Permiso
eBookをダウンロード
Learn more
ブログ記事を読む
ソーシャルエンジニアリング防御(SED)は、人の信頼や心理を悪用し、複数のチャネルを横断して展開される攻撃を阻止するためのセキュリティアプローチです。フィッシングなどの個別の脅威だけでなく、攻撃活動全体を一連の流れとして捉えて防御します。Doppelは、ソーシャルエンジニアリング攻撃を「攻撃準備」から「侵害」までの5段階の攻撃チェーンとして捉え、デジタルリスク保護(DRP)、ヒューマンリスク管理(HRM)、メールセキュリティをDoppel 360° Layer上で統合します。これにより、組織の境界で脅威シグナルが分断されることなく、攻撃チェーン全体を通じてインテリジェンスを共有・活用し、継続的に防御を強化します。
デジタルリスク保護(DRP)は、組織外部に存在する攻撃者のインフラを特定・無力化します。一方、ヒューマンリスク管理(HRM)は、攻撃が従業員に到達した際の対応を測定し、人的リスクを低減します。ソーシャルエンジニアリング防御(SED)は、この2つをつなぐ包括的なアプローチです。実際に検知された外部脅威をシミュレーションやトレーニングに反映し、従業員から報告された脅威シグナルを再び検知やテイクダウンに活用します。これにより、攻撃チェーンの各ステージで得られたインテリジェンスが次の防御を強化し、継続的に組織全体の防御力を高めます。
ソーシャルエンジニアリング攻撃チェーンは、現代のソーシャルエンジニアリング攻撃を体系化したDoppel独自の標準モデルです。攻撃の流れを、攻撃準備(Setup)、攻撃開始(Launch)、接触(Contact)、攻撃の実行(Engagement)、侵害(Compromise)の5つのステージで捉えます。このフレームワークの詳細については、Doppelブログ「ソーシャルエンジニアリング攻撃チェーン:統合防御の新たなスタンダード」でご覧いただけます。
Doppel 360° Layerは、ドメイン、アカウント、メールヘッダー、複数チャネルにまたがる攻撃活動を関連付け、攻撃キャンペーン全体のコンテキストを可視化します。このインテリジェンスをテイクダウンやメール内の脅威検知に活用するとともに、従業員が優先的に備えるべき脅威を特定し、トレーニングに反映します。これにより、ステージ1で検知された脅威シグナルが、その後の各ステージの防御を即座に強化します。
まずは、自社で最もリスクの高い領域に合ったユースケースから始めましょう。- 外部からのなりすましや詐欺への対策にはデジタルリスク保護(DRP)、従業員を狙う攻撃への対応力強化にはヒューマンリスク管理(HRM)が有効です。多くの企業では、ソーシャルエンジニアリング防御のもとで両者を組み合わせ、検知から対策、従業員の対応力強化までを一貫して実現しています。デモを通じて、貴社の環境における攻撃チェーンと最適な対策をご確認いただけます。
eBookをダウンロード
Learn more
ブログ記事を読む