Doppel Email Securityの一般提供を開始
ソーシャルエンジニアリング攻撃への反撃を可能にする、エージェント型メールセキュリティソリューション。検知だけでは不十分です。攻撃を阻止することが重要です。
ドッペルは、市場で言葉が使われる前から、社会工学の脅威を「速度」、「量」、「多様性」と呼んでいました。
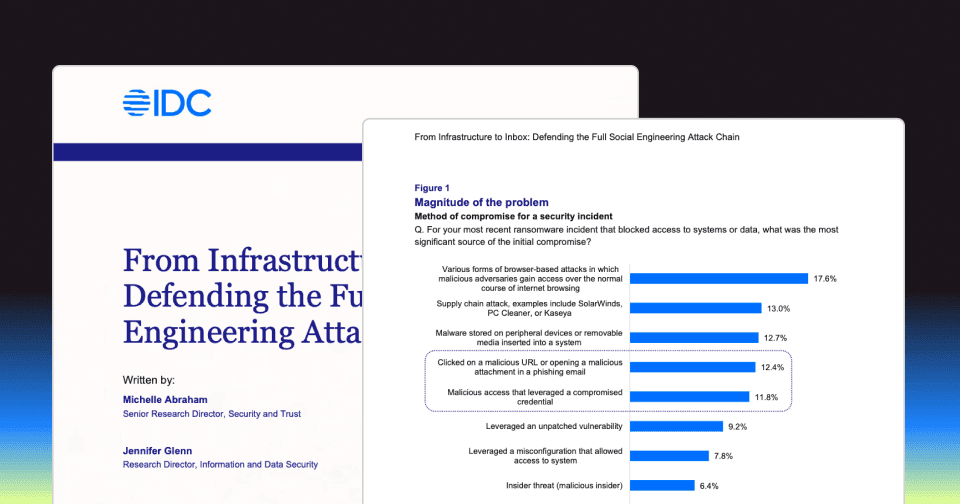
ドッペルがスポンサーとなった新しいIDCのスポットライト、「インフラストラクチャからインボックスへ:社会工学の攻撃チェーンを完全に防御する」は、同じ結論に同じ言葉で達しています。守る側は、攻撃者の速度、量、多様性に合わせて、個々のメッセージを追うのではなく、攻撃の背後にあるインフラストラクチャを崩すべきだとしています。アナリスト企業がベンダーが作った言葉に到達したとき、それはカテゴリーが形になっている瞬間です。
IDCが描く図は鮮やかです。攻撃者はもはや一つのチャンネルだけで作業をしていません。AIがメール、SMS、音声、およびソーシャルメディアのキャンペーンを統一されたメッセージングで調整できるようにしています。社員とフィルターが習った文法のミスと視覚的な指摘事項は消え去りました。音声クローン作成は数秒で完了します。フィッシングのインフラは単一のプロンプトから数分で回転します。
そして、コストはもはや抽象的ではありません。IDCのスポットライトは、社会工学がランサムウェア事件の最大24%を占めるという調査データを引用しています。また、FBIの数値では、サイバーを利用した詐欺による損失は2025年に177億ドルに達し、ビジネスメール詐欺は投資詐欺に次いで2位です。
この研究はすでに知られている攻撃に基づいています。歴史上最も公的なカジノ侵害となったビッシュヘルプデスク、アウトソーシングされたITデスクとSIMスワップ、画面上に映るすべての経営者がディープフェイクであるビデオ通話で承認された2500万ドルの電信送金などです。異なるチャンネル、異なるエントリーポイント、同じプレイブック。
私たちにとって、IDCのスポットライトの最も鋭い観察は構造的です。ほとんどの組織はメッセージセキュリティ、デジタルリスク保護、人間のリスク管理を別々のベンダーから別々の製品として購入しています。各ツールは自身の部分しか見えませんが、キャンペーンは見えません。
IDCははっきりこう言います。あるフィッシングメールが報告され、削除されたとき、その対策は1つのメッセージに対処しているだけで、そのインフラストラクチャから送信される何千、何百万の他のメッセージには対処していません。攻撃チェーンは依然として無傷です。対処されたのは症状のみです。
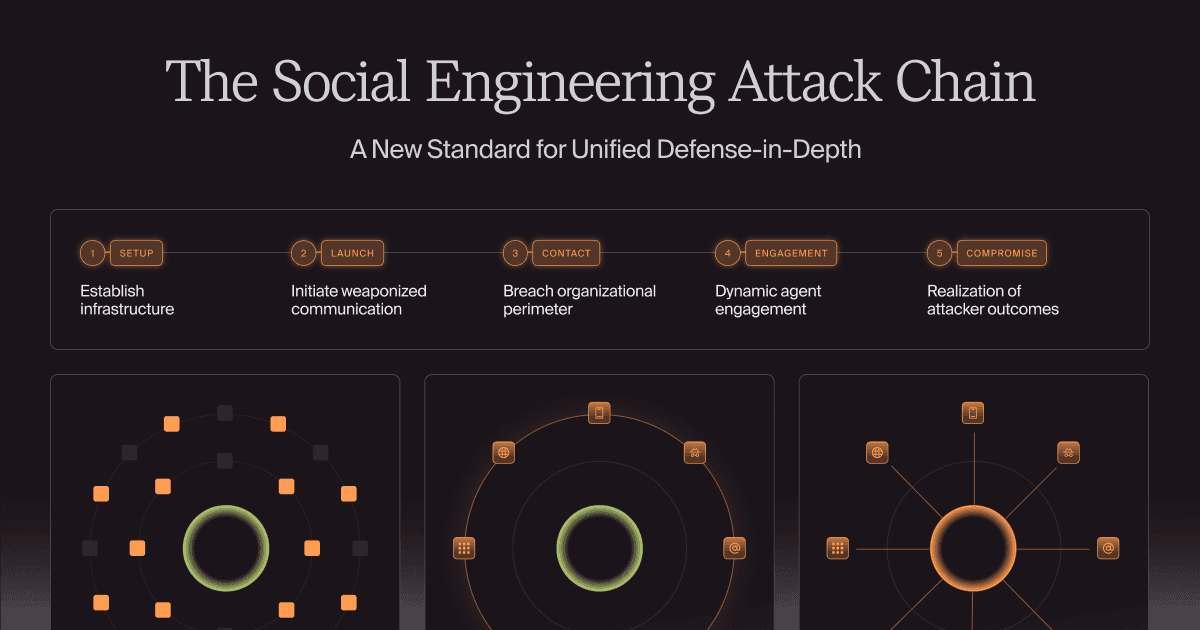
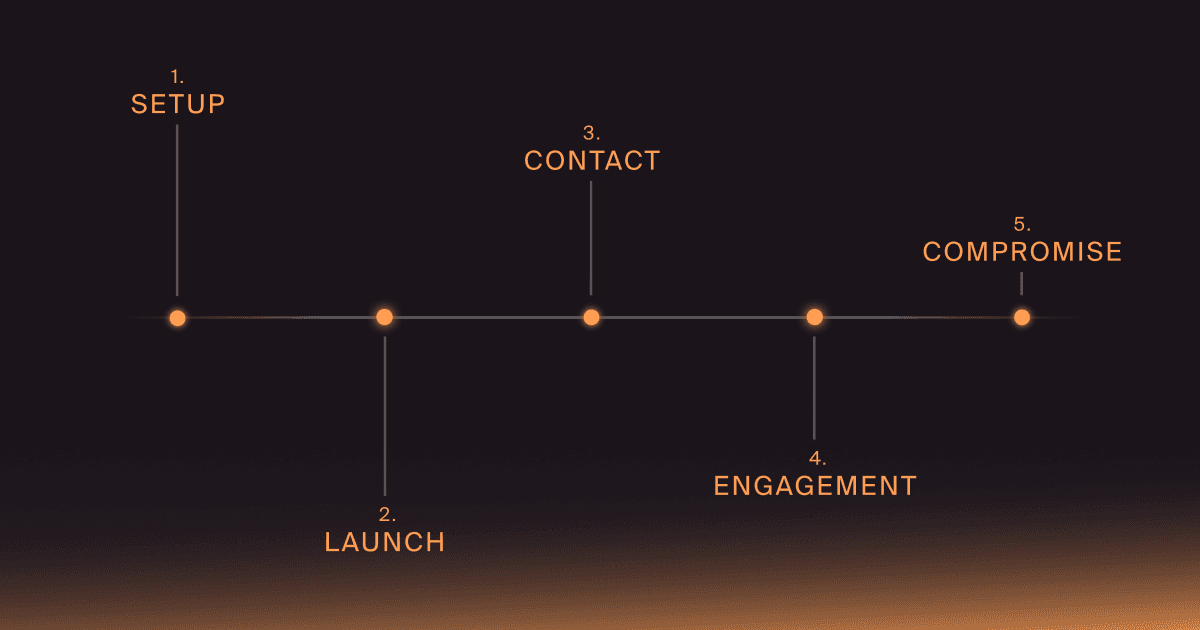
伝統的なキルチェインモデルは悪意のあるコードを追跡します。しかし、IDCのスポットライトが指摘するように、社会工学ではペイロードは会話です。それがIDCのスポットライトがデアル社会工学の攻撃チェーン、ドッペルが開発した5段階のフレームワークを通じてこれらの攻撃がどのように展開されるかをマップしています。:インフラストラクチャを設定し、コミュニケーションを開始し、ターゲットと接触し、被害者を引き入れ、妥協する。
各ステージはチェーンを破るチャンスです:
IDCのスポットライトの結論は前を向き注目に値します。トレンドはエージェント同士の相互作用に向かっており、攻撃メッセージは生成され、配信され、さらに回答も人間なしで行われます。これが、ドッペルが構築された理由であり、社会工学の防御が独自のカテゴリーとして定義される理由です。
完全な分析を読むにはこちらをクリック、IDCのスポットライトを含む
ドッペルがチェーン全体にどのように対抗するかのプロファイル。