Doppel Email Securityの一般提供を開始
ソーシャルエンジニアリング攻撃への反撃を可能にする、エージェント型メールセキュリティソリューション。検知だけでは不十分です。攻撃を阻止することが重要です。
社会工学攻撃チェーンのステージ1で、敵対者がどのようにして類似ドメインを作成し、アカウントを準備し、ブランドを模倣するのか、そして防御者がそれをどのように阻止できるのかを学びましょう。
あなたの従業員に届くメッセージは、最初に目にするものであり、攻撃者が最後に構築するものです。何週間から何ヶ月も前に、あなたが所有せず、ログもできないインフラ上で、ドメインを登録し、アカウントを時間をかけて成熟させ、あなたのブランドをクローンし、あなたのコミュニケーション方法を研究していました。この部分では、ソーシャルエンジニアリング攻撃チェーンの最初の段階であるセットアップを詳しく説明します。敵対者が接触前に組み立てるもの、なぜそれがあなたの盲点に位置し、最も安価な段階であり、あなたがそれを打破する方法です。
私が行ったすべてのフォレンジック再構築は、時間について同じ話をしています。誰かが攻撃が成功した後に私たちに連絡し、誰かが問題を最初に認識した瞬間から遡って作業を始めます。その瞬間は、攻撃が始まった瞬間とはほとんど近くありません。ドメインは6週間前に登録されていました。偽のプロフィールは1ヶ月間投稿を行っていました。電話番号は、会社の中で鳴る前に他のターゲットで既にウォーミングアップされていました。誰かが攻撃を目にした時点では、困難な部分は完了していました。
攻撃が開始される時点と私たちがそれを認識する時点の間のギャップは偶然ではありません。それは段階です。それはチェーンの最初の段階であり、誰かが不正なメッセージを見つけようとするずっと前に、勝敗が決まる場所です。
このシリーズの最初の部分は、ソーシャルエンジニアリングがイベントではなくチェーンであると主張しました。第二部分は、チェーンがなぜ報酬を生むのかを説明しました。この部分は、最初に起こり、最も良く隠れる段階であるセットアップを歩いて説明し始めます。
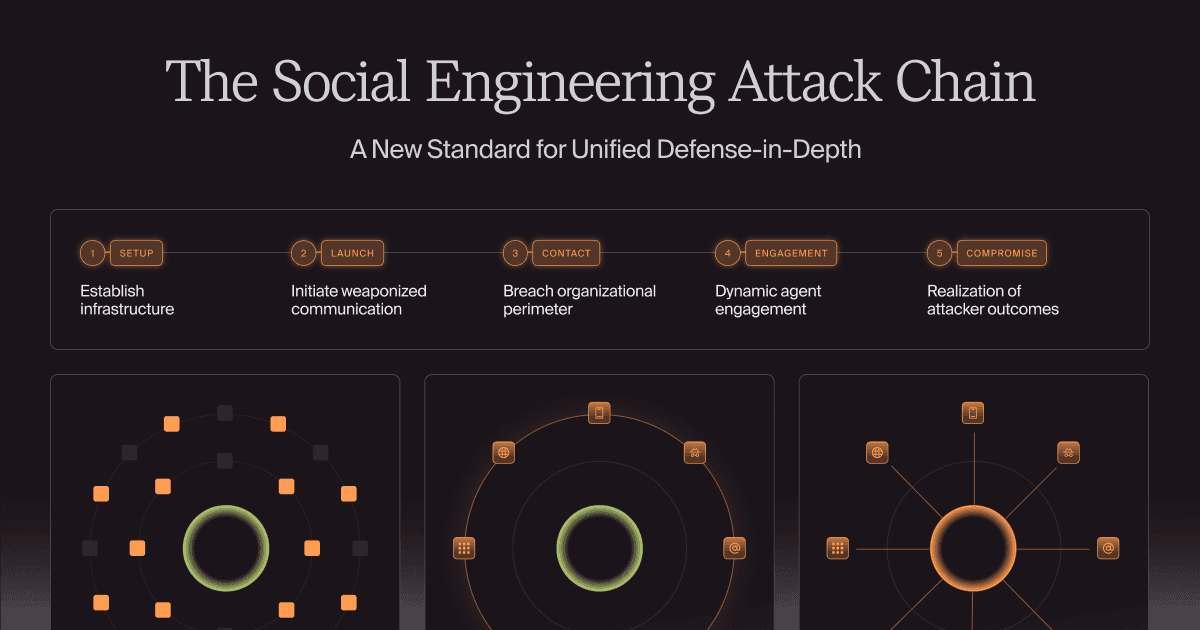
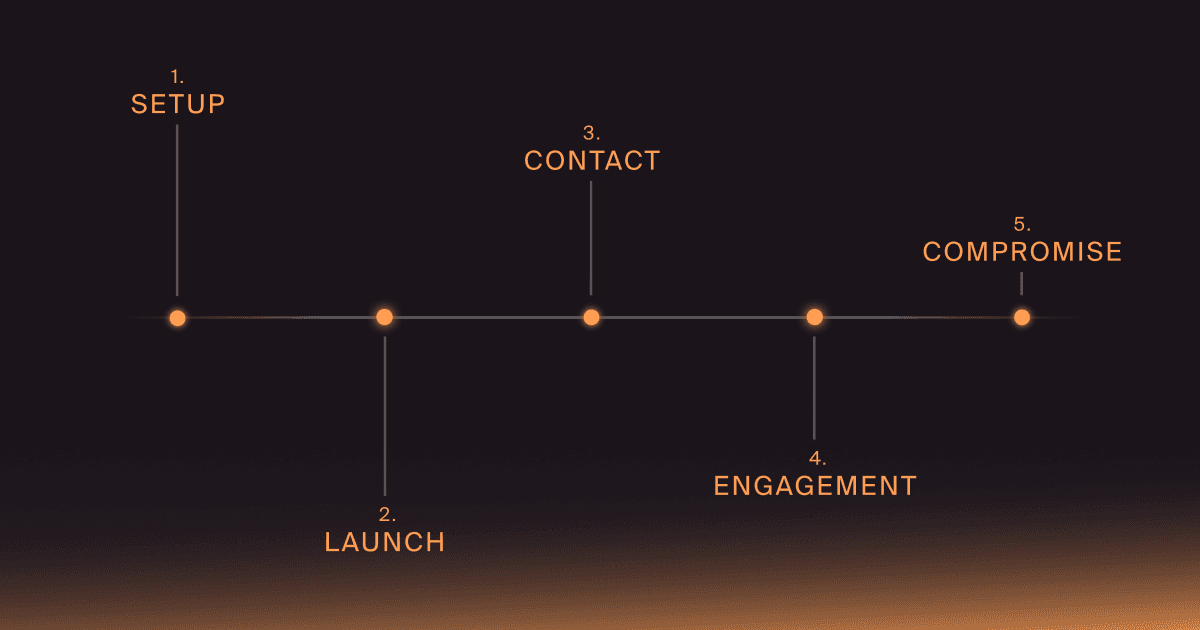
5段階のソーシャルエンジニアリング攻撃チェーンモデルにおいて、セットアップは攻撃前のビルドアウトです。後の接触を信じられやすくするために敵対者が組み立てるもの全てです。インフラとそっくりなドメイン。ペルソナとクローンされたブランド資産。電話番号とメッセージングアカウント。誰にアプローチし、いつ、どのチャネルが信じられやすいかを決定する静かなリサーチ。
どれもあなたの環境に接触しません。しかし全てはあなたの環境を狙っています。その緊張感が段階を定義します。
私はセットアップをステージングウィンドウと考えます。オペレーションを行う決定から最初のメッセージが届くまでの数週間から数ヶ月。そのウィンドウ内のすべてが準備であり、そのほとんどは防御者の通常の位置からは見えません。
神秘性を取り除くと、セットアップは調達と組み立てです。それは以下のように見えます。
彼らは不動産を買います。そっくりなドメインはサンドイッチの価格程度で、よく使用前に登録されて放置されます。これは、履歴のあるドメインは昨日登録されたドメインでは通過しないセキュリティフィルターをクリアするからです。アカウントを温めます。電子メールとソーシャルプロフィールは、緩やかに通常の活動を流します。それによって、開始時には、新しいものではなく確立されたペルソナとして読まれます。
彼らはブランドをクローンします。ロゴ、レターヘッド、ログインページはあなたの公開フットプリントから直接取得され、ますますステージングはCanva、DocHub、編集可能な公式フォームのような信頼されたツール内で行われ、完成した餌はすでにあなたのフィルターによって信頼されているかもしれないサービスにホスティングされています。彼らは人々を構築します。ペルソナはもはや熟練のオペレーターに週や月がかかるものではありません。カスタムGPTは、午後のうちに一貫したブランドに合ったバックストーリーとライティングスタイルを持つアイデンティティを立ち上げることができます。彼らが全く構築したくないときはレンタルすることができます。サービスとして提供されるマルウェアとフィッシングキットは、購入者に完全なステージ化されたパッケージを提供します。
これらのステップをタイムラインに並べると、問題の形状が明らかになります。ドメインは数週間から数ヶ月の間熟成されます。アカウントは並行して温められ、蒔かれます。ブランド資産とペルソナはステージングされて展開されます。研究はターゲットとタイミングを選びます。ターゲットとの最初のやりとりは、非常に右側の段階、守備者が見たことのない左側のタイムラインの端の段階に到達します。
当社の2番目のブログ記事が説明した経済学が、ビルドアウトがこのように見える理由を説明します。セットアップは、オペレーションがその少しのコストを費やす場所であり、そのすべては再利用するために構築されています。安価で再利用可能なのは、ボリュームを生むのにちょうど良い組み合わせです。
セットアップが見えにくいのは単純な構造的理由です:それはあなたのインフラ上で起こらないからです。レジストラ、証明書ログ、ソーシャルプラットフォーム、アプリストア、所有しておらず、ログも取れないサービスで発生します。あなたのメールゲートウェイ、エンドポイントツール、SIEMは、すでに到着したトラフィックに対して、境界と内部を指しています。セットアップはインバウンドトラフィックを生成しません。捕捉するための何も到着していません。
それが生成する信号は分散されており静かです:新しいドメイン1つ、新しいプロファイル1つ、証明書1つ、アプリリスティング1つ、それぞれ別の場所に到達し、それぞれ単独ではインターネットの普通の背景ノイズのように見えます。1つのそっくりなドメインはインシデントではありません。何千も毎日登録されています。問題は決して1つのアーティファクトではありません。問題は、いくつかのそれらが同じオペレーションに属しているときに、誰もそれに気づく位置にいないことです。
セットアップは攻撃者にとって最も安価な段階であり、それがまさにあなたが破るのに最も安価な段階である理由です。
その後のすべてのステージがセットアップを引き継ぎます。ローンチ、接触、会話、妥協すべてが最初に設置されたドメイン、ペルソナ、クローンされたブランドに基づいています。最初のメッセージが送信される前にそれらを取り除くと、オペレーションはより安価なバックフォールに進むことはありません。最初に戻り、再び構築費用を払います。
私たちの2番目の作品は、妨害が検出よりも優れているという一般事例を構築しました。なぜなら、コストだけが敵が感じる数値だからです。セットアップはその原則が最も強力である場所であり、なぜならここではあなたの小さな行動が攻撃者の多くの作業を消し去ることができるからです。
セットアップはインフラが稼働する瞬間に終了します。古びたドメインが送信を始め、温まったアカウントが連絡を開始し、準備された会話がライブになります。このような切り替え、構築からライブへの変化がローンチであり、それが次の作品のテーマです。ローンチが見える頃には、それを効果的にするすべてのことがすでにここで決定されており、誰もまだ見ていないときに行われていました。
一般的な誤りは、セットアップの信号を見逃すことではありません。それらを見て個別の低優先度の雑音として分類することです。ブランド監視のアラートが類似ドメインをフラグし、ログに登録されます。新しいエグゼクティブプロファイルが報告され、削除がキューに入れられます。あなたの名前に近いミスの証明書が現れますが、誰も証明書のログを見ていません。これらはすべて、ハウスキーピングの項目として扱われ、各デスクで、各時計で閉じられます。
これは最初の作品の断片化であり、1ステージ前に戻されました。5つのチームが1つのキャンペーンで5つのチケットを閉じることがコンタクトでの問題でした。セットアップではそれがより悪化し、信号はさらに弱くセキュリティスタックからさらに離れているため、最も簡単に無視されることができます。敵は1つのオペレーションを組み立てています。防御者はその部分を無関係なトリビアとして分類しています。
攻撃者のインフラを計測することはできませんが、それが構築されている間に残す公開記録を監視することができます。原材料はすでにそこに存在しています:
これらのフィードのどれか一つを見てもノイズを増やすだけです。価値は相関関係にあります: ドメイン、証明書、プロファイル、アプリリストを1つの視点に結びつけ、それが私たちを目指した1つのオペレーションであることを示します。その相関関係がDoppelが構築したThreat Graphを行うために作られ、低優先度の警告の集まりを1つの高優先度のキャンペーンに変えるのです。
また、アクティブなオプションがあり、これは私がキャリア全体で最も多くの時間を費やしたものです。準備段階にある攻撃者が接続、触れて、またはクローン化する可能性のあるインフラを自ら設置し、彼らの準備が自分の監視対象であるものに反映されるようにすることができます。うまくいけば、欺瞞により攻撃者の最も静かで最も自信に満ちた段階を早期警告の源とすることができます。ここでの要点は、セットアップは公開記録で観察されるだけでなく、それ自身を表面化させることもできるのです。
セットアップは攻撃がどう進行するかを決定する段階であり、ほとんど誰も注視していない段階です。それはあなたのネットワーク外で、接触の何週間から何ヶ月も前に、1つずつ無視されるほど弱い信号で行われます。まさにそれが最も影響力のある行動の場である理由です。その他すべての段階は攻撃者が計画を実行するものであり、セットアップは攻撃者が計画を立てるものです。そして、計画が進行中よりも構築中に壊す方が安価です。
リーダーが持ち帰るべきこと
このシリーズの次の部分は、構築を動作に移します: 開始、ここで用意されたすべてが稼働する短期間で高頻度の瞬間であり、まだ完全に攻撃者が制御しているチェーンの最後のポイントです。