

Doppel Email Securityの一般提供を開始
ソーシャルエンジニアリング攻撃への反撃を可能にする、エージェント型メールセキュリティソリューション。検知だけでは不十分です。攻撃を阻止することが重要です。
現代のソーシャルエンジニアリングは、AIが調整した絶え間ないライフサイクルです。セットアップから接触に至るまでの5段階の攻撃チェーンをマッピングする方法と、AI駆動のソーシャルエンジニアリング攻撃を凌駕する唯一の方法が統合防御プラットフォームである理由を学びましょう。
by Bobby Ford, Rahul Madduluri and Alvin Lin
長年にわたり、ソーシャルエンジニアリングはサイバーセキュリティにおける最も一般的かつ効果的な攻撃ベクトルであり続けています。現在の変化は、攻撃が実行される速度と精度です。生成的AIの台頭により、これらの攻撃はさらに適応的になり、スケーラブルになり、非常に検出が困難になっています。これにより、攻撃者はテクノロジーだけでなく人間の信頼をターゲットにした非対称的な優位性を持つことになります。
現代のソーシャルエンジニアリングは、もはや単なる孤立したインシデントの集まりではありません。断片化されたセキュリティツールと切り離された防御の隙間を利用するために設計された、AI駆動のライフサイクルの調整されたものです。
現実の回復力の構築は、これらのキャンペーンが実際にどのように野外で機能しているかを理解することから始まります。それらは外部のセットアップとインフラに始まり、ターゲットとなる社会的および会話的な操作に深く進む同期された一連の動きです。部分的にしか見えないものを止めることはできません。チェーン全体を見る必要があります。
攻撃と同じくらい統合され、賢明な防御があれば、チェーンを観察するだけでなく、それを破壊します。
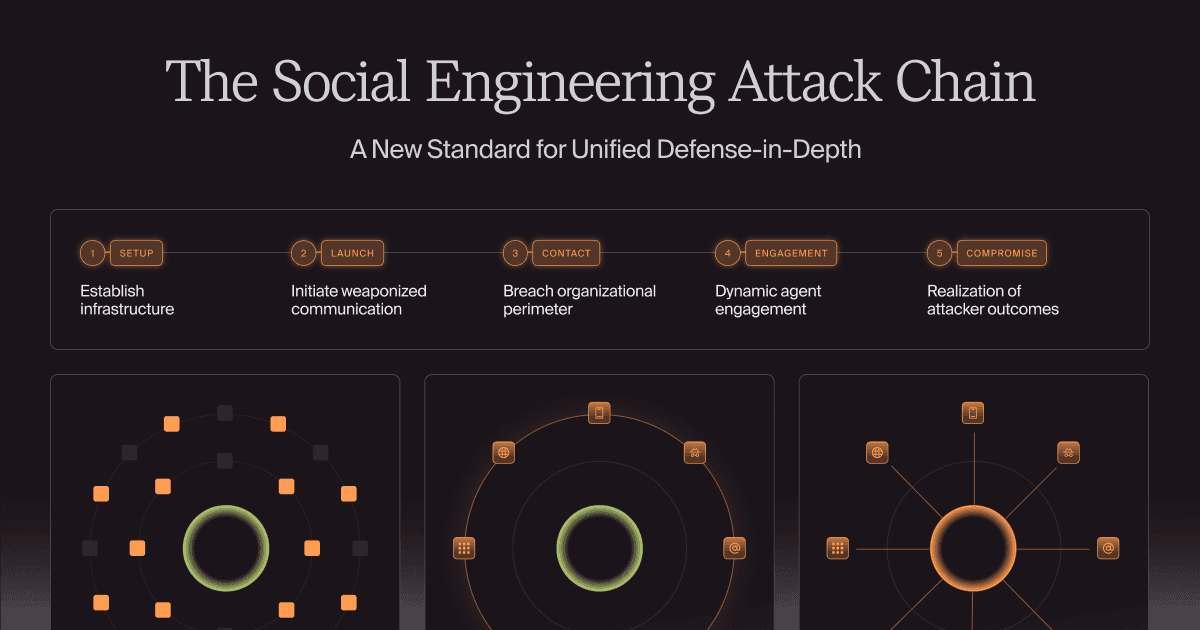
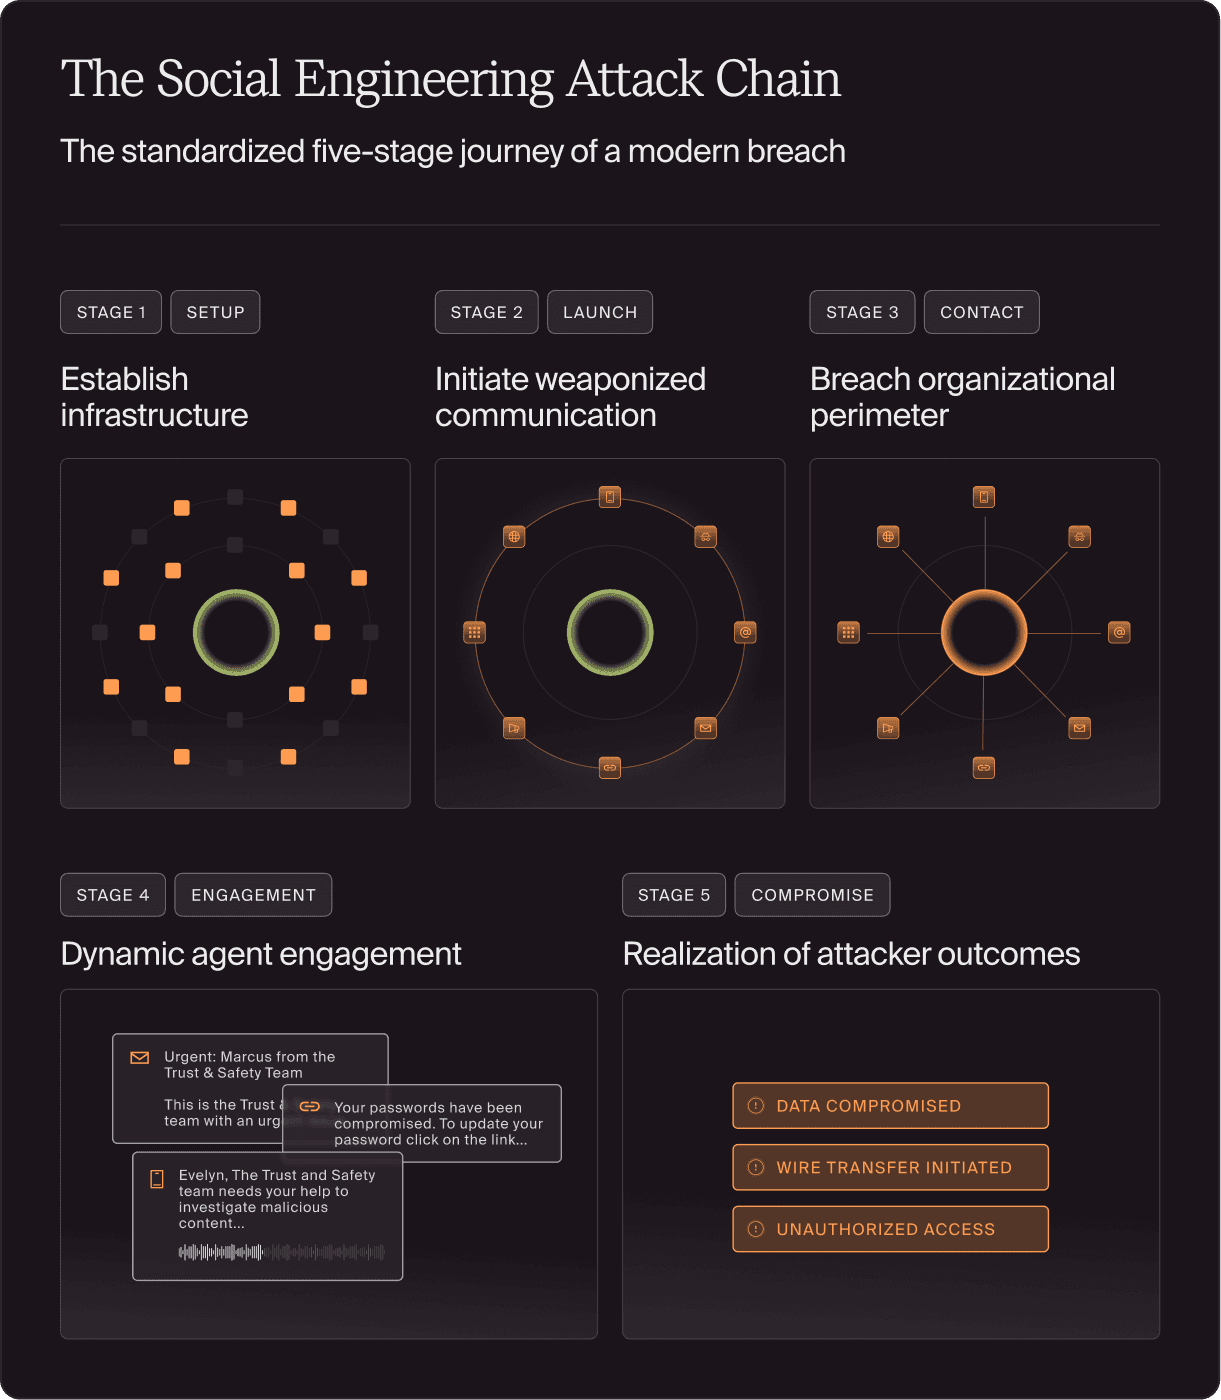
これはソーシャルエンジニアリング攻撃チェーンと認識されています。モダンな侵害の標準化された5段階の旅路です:
| ステージ1 | セットアップ: インフラストラクチャの確立 攻撃者はエージェントAIを含む武器庫を使用して、高度なインフラを迅速に構築します。あなたのブランド、リーダーシップ、または従業員を模倣することにより、信頼のベースラインを確立します。 これはどのように見えるか:類似ドメイン、ルート資産、ディープフェイクの人物、および欺くようなソーシャルプロファイル。 |
| ステージ2 | ローンチ: 兵器化されたコミュニケーションの開始 攻撃インフラストラクチャが構築されると、攻撃者はそれを使用して複数のチャネルでコミュニケーションを武器化します。武器が従来の悪意あるファイルであろうと心理的な誘引であろうと、このステージは配信です。 これはどのように見えるか:フィッシングメール、スミッシング(SMS)、ビッシング(ボイス)、または悪意のあるソーシャル広告。 |
| ステージ3 | コンタクト: 組織的境界の侵害 ターゲットのデジタル環境における脅威の存在を達成します。これは、外部からの配信からユーザーのデバイスに居座るライブの、使えるルアーへの転換です。 これはどのように見えるか:主要な受信トレイに表示される悪意あるメッセージ、緊急のSMS通知、またはプロフェッショナルアプリでの接続要求。 |
| ステージ4 | エンゲージメント: 動的エージェントの参加 "インタラクティブペイロード"の実行—静的なルアーからライブの、マルチチャネルの交換への移行。攻撃者(人間またはAI)は適応的な対話を使用して、被害者の悪意あるインフラとの対話を指導します。これは、初期のコンタクトを確認済みの妥協に変えるための重要なウィンドウであり、スプーフィングされたドメインやMFAインターセプトのような欺瞞的な環境をもって標的のエンゲージメントを容易にします。 これはどのように見えるか:インタラクティブペイロードをトリガーし、欺瞞的なドメインでの被害者の対話を指導し、適応的な対話を維持し、または技術的なワークフローを促進するために合成音声を展開すること。 |
| ステージ5 | 妥協: 攻撃者の結果の実現 攻撃者が意図した目的を果たし、組織が実質的な損失を被る最終段階です。このステージは、信頼または資産の侵害が成功することを示すエンゲージメントウィンドウの終了を表します。 これはどのように見えるか:リアルタイムの企業データの不正取得、不正送金、資格情報の盗難、またはシステム全体にわたるランサムウェアの展開。 |
ロッキード・マーティンのサイバーキルチェーン®およびMITRE ATT&CK®は、技術的防御のための基本的な基盤を提供します。これらのフレームワークは、感染ベースの攻撃を追跡し、悪意のあるファイル(技術的ペイロード)がどのように武器化され、配信され、実行されるかをマッピングすることに優れています。
しかし、脅威の状況は技術的な脆弱性から人間のものへと拡大しています。今日のソーシャルエンジニアリングは対話ベースであり、「ペイロード」はもはや静的なファイルではなく、その会話自体です。従来のフレームワークが技術的な偵察を優先する一方で、生成的AIはターゲットのリサーチとコンテンツ作成の労力を自動化します。これにより、攻撃のタイムラインが機械速度まで効果的に圧縮され、向上速度が、方法だけでなく、主要なリスクとなっています。
AIネイティブの欺瞞とビジネスメールの妥協(BEC)の時代には、攻撃者は「活用」や「インストール」フェーズ全体を頻繁に迂回します。署名ベースのアラートをトリガーする悪意のあるコードがないため、攻撃者は合法的なチャネルを通じて人間の心理を悪用します。エンゲージメントフェーズを追跡することにより、ソーシャルエンジニアリング攻撃チェーンは、これらの"ペイロード進化" 脅威が妥協のステージに達する前にこれを阻止するために必要な可視性を提供します。
攻撃チェーンは攻撃者にとっては連続的な旅路ですが、防御にとっては断片化されたままです。ほとんどの組織は、チェーンの「外側」と「内側」を別々の技術的な問題として管理しています。
外側の監視に数百万円が投資されます: ステージ1(セットアップ)およびステージ2(ローンチ)、脅威インテリジェンス(誰が攻撃しているかとその方法)、および外部攻撃面管理(公開されているものの特定)を使用しています。それでも、これらのツールは内部からは基本的に別の宇宙に存在します: ステージ4(エンゲージメント)は人的リスク管理(HRM)およびアクティブなインライン防御でカバーされています。
重大な失敗は、周辺で信号が失われるため、ステージ3(コンタクト)に盲点が生じることです。外部データが内部防御に届かないため、従業員は洗練されたAI情報に基づいたインタラクションに対して一般的な無情報なトレーニングで立ち向かうことを余儀なくされます。機械速度の欺瞞の時代では、断片化した防御は防御にはなりません。
何十年もの間、セキュリティ産業は「人間のファイアウォール」にソーシャルエンジニアリングの最終フィルターとして依存してきました。AIネイティブの欺瞞の時代に、従業員がすべての人工的な脅威を検出することを期待することは持続不可能な運用リスクを生み出します。Doppelはこの負担を転換するよう設計されています。個人がテクニカルな欺瞞の主要インターセプトであるべきではありません。プラットフォームが技術的な安全装置であるべきです。
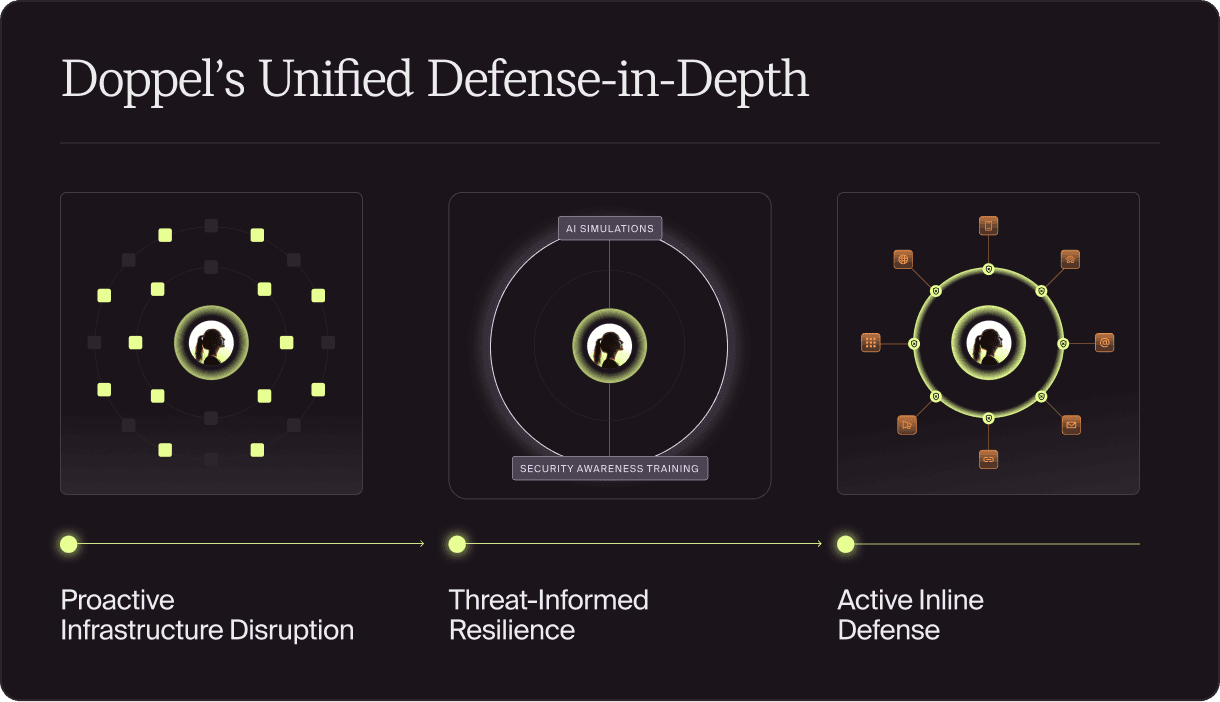
Doppelは断片化したポイントソリューションを超え、エンドツーエンドのソーシャルエンジニアリングライフサイクルと一致する統合アーキテクチャを確立しました。ソーシャルエンジニアリング攻撃チェーンを標準化することにより、単一のインテリジェンス駆動エンジンを通じて防御レイヤーを同期させます: Doppel脅威グラフ。
脅威グラフは中心的な神経系として機能し、類似ドメイン、ソーシャルハンドル、電話番号などの異なる信号を継続的にリンクし、統一されたキャンペーンレベルのビューを提供します。このリアルタイム相関により、攻撃者のインフラ全体を一度に露呈させ、外部で収集されたインテリジェンスが即座に内部での防御を自動化し、情報提供することを可能にします。
この閉ループインテリジェンスは、3つの同期した防御レイヤーを通じて運用化され、脅威をその源でプロアクティブに排除することから始まります:
現代のCISOは、組織をツールを管理する姿勢からライフサイクルを管理する姿勢へと移行させる必要があります。「ボトムライン」は、より多くのレイヤーを追加することではなく、それらの間のギャップを排除することに関するものです。
統一されたプラットフォームは、AIネイティブの欺瞞の速度を上回る唯一の方法です。外部の可視性を内部のインライン施行にリンクすることで、防御が攻撃者と同じ速さで適応することを保証します。人が最後の防御線である時代は終わりました。プラットフォームが最後の安全装置である時代が始まりました。
これがソーシャルエンジニアリングの回復力の新しい指令です。