

Doppel Email Securityの一般提供を開始
ソーシャルエンジニアリング攻撃への反撃を可能にする、エージェント型メールセキュリティソリューション。検知だけでは不十分です。攻撃を阻止することが重要です。
多くのセキュリティプラットフォームは脅威を表示しますが、Doppelの脅威グラフは、それらがどのように接続されているか、それが何を意味するのか、そしてそれに対して何をすべきかを自動的に示します。
by Ixa Gani and Tejal Reddy
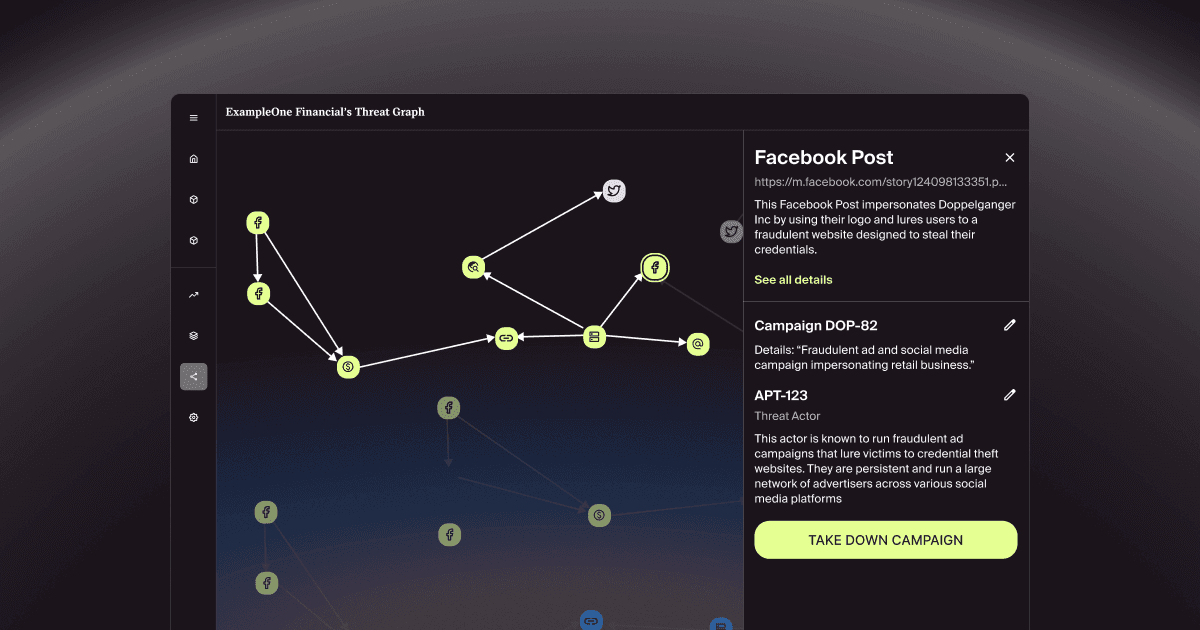
本日、アップグレードされたDoppel Threat Graphの早期アクセスを正式に開始します。セキュリティチームは、警告レベルの相関を超えて、クロスサーフェスインフラストラクチャやリアルタイムで自動的に接続されたキャンペーンを含む全体像を見ることができるようになりました。この新機能は、ソーシャルエンジニアリング防御の考え方における新たなアプローチを示しており、我々はまだ始まったばかりです。より深い洞察、より迅速な混乱、そしてエコシステム全体のさらなる保護のための機能にご期待ください。この機能は、現在のDoppel Visionの顧客にリクエストに応じて提供されます。詳細については、担当のCSMにお問い合わせください。
DoppelでThreat Graphを構築する際、我々が単に別のビジュアライゼーションを作成しているわけではありませんでした。我々は、インターネットの中で最も断片化された、動的で武器化されつつある領域、つまりソーシャルエンジニアリングの脅威を理解するために設計されたインテリジェンスエンジンを構築していました。
これはDoppelにとってのインクリメンタルな機能ではなく、セキュリティチームが脅威を理解し、対応する方法における野心的なシフトでした。Threat Graphは単なるアラートではなく、その背後にある意図やインフラストラクチャをマッピングします。この記事では、Doppelエンジニアの観点から、それを実現する際のプロセスを紹介します:Tejal ReddyとIxa Ganiです。
Threat Graph以前、Doppelのプラットフォームは毎日数千の脅威シグナルを取り込んでいました – 偽のソーシャルメディアプロファイルから悪意のあるドメインや詐欺広告まで。我々はそれらを検出できました。戦術、チャネル、顧客全体でそれらを見ることができました。それらを迅速に取り除くことができ、学びを活かして一般的により迅速かつ賢くなることができました。アラートが関連していることは知っていましたが、それらは孤立したインシデントのままでした。
実際に必要だったのは、これらの脅威がどのように関連しているか、どのような大規模な攻撃キャンペーンに属しているのか、複数のブランドやプラットフォームにわたる単一の脅威アクターがどのように行動しているかの理解でした。
「多くの作業をしていましたが、全体像を把握できていませんでした。」とTejalは語ります。「アラートが解決された後、それは視界から消え、考えなくなります。関連する証拠がなかったため、症状を治療していても、根本的な原因に対処していませんでした。何か大きなものとどう結びついているのかを理解する手段がありませんでした。」
言い換えれば、我々が欠いていたのはデータだけでなく、物語でした。キャンペーンは単一のインシデントではなく、攻撃者が同じツールを再利用し、さまざまなトリックを試み、戦術を変えるコーディネートされた計画です。これらのピースが接続されていない場合、セキュリティチームはアラートに対して一つずつ反応するだけで、彼らを促す大きなキャンペーンを止めることができません。
ビジョン: 脅威アクターのネットワークをマッピングする
このギャップはDoppelだけでなく、我々の顧客のためにリンクされた脅威をビジュアライズするというアイディアを生み出しました。このアイディアは現在、脅威アクターのインフラストラクチャと行動を絶えず進化する形でマッピングする「Threat Graph」と呼ぶものへと進化しました。
「これをクモの巣のように考えてください」とIxaは言います。「すべてのアラートがシステムに入ると、我々のエンジンがそれがウェブに属しているかどうかを確認します。しかし、我々は単にウェブを構築しているだけでなく、それを維持しています。一部のスレッドはカットされ、他は強化されます。我々のエンジンが何を保持し、何がノイズかを決定します。」

Doppelのグラフ駆動型防衛アーキテクチャの上に構築されたThreat Graphエンジンは、ドメイン、広告、アカウント、電話番号などのエンティティを取り込み、妥協の指標(IOC)を解析し、共有インフラや行動、さらにはHTMLハッシュなどの既知のパターンに基づいて自動的にリンクします。

「これは単なる図ではありません」とTejalは言います。「これは生きたシステムです。検出される新しい脅威はすべてグラフを通過して接続を見つけます。そして、それ以上に、学びます。我々は脅威インテリジェンス、アナリスト入力、テイクダウンの成功からのフィードバックで絶えずそれを豊かにしています。」
システムはビジュアルではなく、実行可能なインテリジェンスの提供に焦点を当てています。接続に重みを割り当て、ノイズの多いノードをフィルタリングすることで、真のキャンペーンを明らかにする意味のあるパスを浮かび上がらせます。
他の多くの「脅威インテリジェンスグラフ」が静的または手動でキュレートされているのに対し、DoppelのThreat Graphは大規模に自動化されています。これがソーシャルエンジニアリングの脅威に適した目的で構築されており、Doppelのプラットフォームの核にある革新を活用して、偽装、資格証明フィッシング、公開およびダークウェブ全体でのミスインフォメーションキャンペーンの微妙さにチューニングされています。
「問題は検出だけではないことに気づきました」とTejalは語ります。「それはコンテキストでした。アラートをリンクし始めると、孤立していると思っていた多くの脅威が実際には深く相互に関連していることがわかりました。」
Ixaは、脅威グラフをバックエンドシステム以上のもの、つまり哲学的なシフトだと説明しています。「脅威アクターは点ではなく、波紋です。彼らが行うすべての行動は外側に信号を送り出します。私たちの目標は、それらの波紋を捉え、波になる前に発信源へと遡ることです。」
私たちは、脅威グラフの能力を拡張し、クロスオーガナイゼーションビュー、予測分析、業界全体の脅威キャンペーンを追加することで、単なるグラフを構築しているのではありません。私たちは善の側に立つ者たちのための共有セキュリティネットワークを構築しています。
ほとんどのセキュリティプラットフォームはあなたに脅威を示します。Doppelはそれらがどのように結びついているのか、それが何を意味するのか、そしてそれに対して自動的に何をすべきかを示します。
それがDoppelにおけるエンジニアリングの力です。それが私たちの脅威グラフを単に視覚的でなく、先見の明があるものにする理由です。