ドッペルメールセキュリティが一般提供開始されました!| 詳しく知るためのウェビナーに登録しましょう

Company

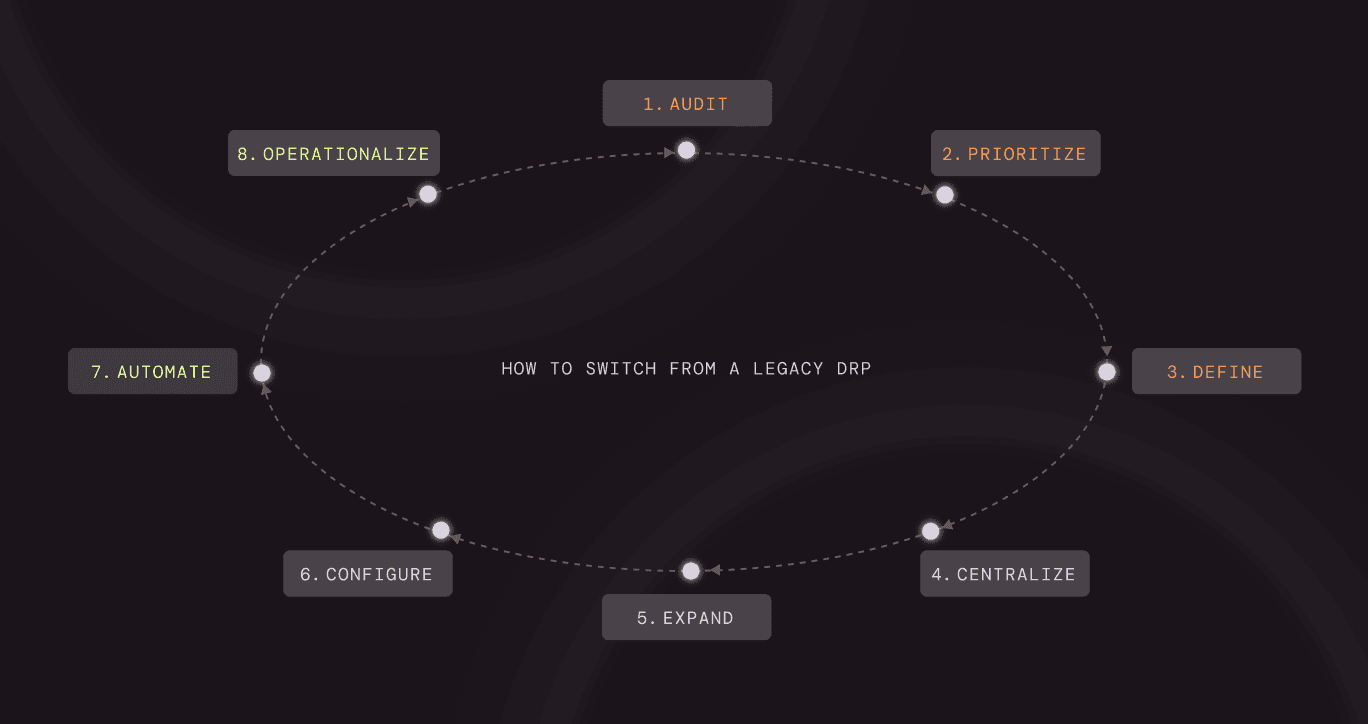
レガシーDRPベンダーから現代のソーシャルエンジニアリング防御への切り替え方法

攻撃のチェーンはすでに変化しているが、防御の多くは変わっていない

How to Switch from a Legacy DRP Vendor to Modern Social Engineering Defense

10年以上にわたり、デジタルリスク保護は外部の脅威を検出し排除することを中心に構築されてきました。フィッシングドメイン、偽アプリ、なりすましアカウントがその一例です。

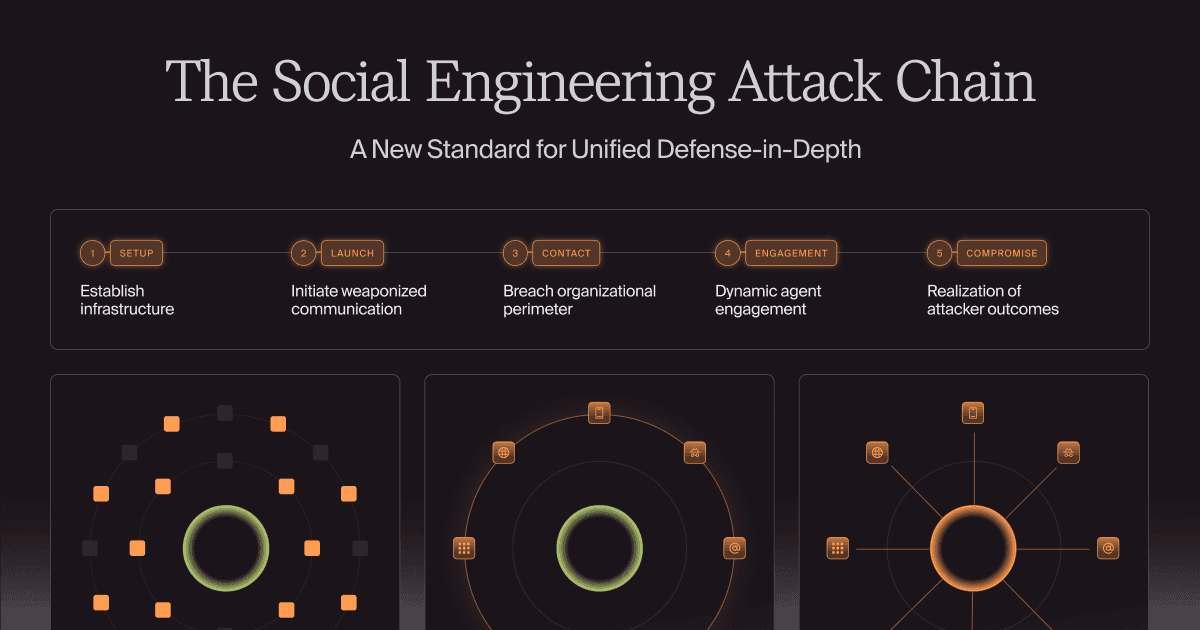
しかし、攻撃者はもはや孤立したチャネルでの活動や静的インフラストラクチャに依存していません。彼らは、人間の信頼を悪用するために設計された協調的でマルチサーフェスのキャンペーンを展開し、情報収集からなりすまし、ソーシャルメディア、メッセージングアプリ、ドメインをまたいだ関与へと移行します。

現在、侵害の約68%が人間の要素を含んでおり、AIは模倣をより速く、安価で、スケーラブルにしました。以前は単一チャネルのフィッシング試行だったものが、いまや完全な欺瞞キャンペーンになっています。

従来のDRPツールはこのために構築されたものではありませんでした。これらはアラートを生成し、手動での削除を頼りにし、それぞれのアーティファクトを別のインシデントとして扱います。

現代的な社会工学防御への切り替えは単なるベンダー変更ではなく、運用のシフトです。この移行をどう行うか、以下に示します。

ステップ1: 現在のDRPカバレッジとギャップを監査

まず、現在のプログラムが実際に何を提供しているかをテストし、約束されたものではなく現実に注意を向けます。

実際のデータを引き出す:

  • 最近のアラートとインシデントのサンプル
  • 検出対削除/脅威除去のタイムライン
  • 手動で発見された脅威が見逃されたチャネル
  • アラートの量対実施されたアクションの量

次に質問:

  • 攻撃全体を見ていますか、それとも断片だけですか?
  • どこでユーザー(従業員/顧客)に脅威の報告を頼っていますか?
  • このワークフローのどれだけが手動ですか?

このステップは通常、核心的な問題を浮き彫りにします。シグナルを生成しているが、キャンペーンを解決していない。

これらのギャップを明確に文書化してください。それが移行の要件となります。

ステップ2: 実際の攻撃対象面をマッピングし優先順位をつける

あなたの攻撃対象領域はツールによって定義されるのではなく、攻撃者があなたをどのようにターゲットにするかによって決まります。

シンプルで明確なマップを作成してください:

  • 高リスク個人:経営陣 & 経営アシスタント、財務 & 支払担当、HR、採用、IT管理者
  • ブランド資産:ドメイン、製品、子会社
  • チャネル:従業員と顧客が実際に関与する場所
  • 地理:詐欺やなりすまし活動が多い地域

次にそれを運用化してください:

  • 継続的監視が必要なアイデンティティを優先する
  • 高リスクのなりすましや露出を定義する
  • 経営層およびブランド脅威のためのエスカレーションパスを確立する

これにより、リスク優先の外部露出モデルが得られ、新しいプラットフォームの構成方法に直接影響を与えます。

ステップ3: 警告を超えた「成功」の定義

成功の再定義を行わないと、新しいベンダーでも同じ問題が再現されます。

単に警報の数といった指標から離れる。

そして、以下のような指標を定義する:

  • キャンペーンを検出するだけでなく妨害する時間
  • 繰り返すなりすましの試行の減少
  • 時間をかけて減少するフィッシング/詐欺報告増加の減少
  • 脅威の自動対応と手動対応の比率

また、定性的な成功の定義:

  • 分析者は攻撃をより迅速に理解できるか?
  • リーダーシップはリスクの減少をはっきりと見ることができるか?

これらのベンチマークは、展開および長期評価の指針となります。

ステップ4: 脅威の受け入れとワークフローを集中化する

これは多くの移行が失敗するポイントであり、検出ではなく分断が原因です。

すべての外部脅威信号を一つのシステムに集中化したい。

統合する:

  • フィッシングメールボックス
  • 詐欺に関連するカスタマーサポートのチケット
  • 移行期間中の既存のDRPアラート
  • ドメイン/ソーシャルモニタリングフィード

統合する:

  • SOAR/SIEM(可視性と監査可能性のため)
  • 適用可能な場合、ケース管理システム
  • 脅威インテリジェンスプラットフォーム(TIP)

目標は、一つの受付およびトリアージ層を作成し、ツール間で手動でコンテキストをつなぎ合わせないことです。

ステップ5: 高リスクおよび新興のチャンネルにカバレッジを拡大する

攻撃者が実際に動作する場所にカバレッジを調整します。

優先する:

  • ソーシャルプラットフォーム (LinkedIn、Twitter (X)、Instagramなど)
  • メッセージングチャネル (WhatsApp、Telegram)
  • ドメイン、アプリ、有料広告
  • ダークウェブと周縁コミュニティ

次に検証する:

  • 新しく出現するチャネルのカバレッジをどのくらい迅速に追加できるか
  • カバレッジが継続的か反応的か
  • 信号が分離されたアラートではなく、完全なキャンペーンを示すかどうか

単にギャップを埋めているのではなく、攻撃者が移動可能な場所を排除しています。

ステップ 6: キャンペーンレベルの検出と相関関係を設定する

これはレガシーDRPからの中心的な変革です。

アラートを個別にレビューする代わりに、システムを次のように設定します:

  • 関連する信号をグループ化する (ドメイン、プロファイル、広告、レポート)
  • 脅威に渡る共通のインフラストラクチャを特定する
  • 活動を孤立したイベントではなく、キャンペーンとして表面化する

運用影響は次の通りです:

  • アナリストはアラートではなくキャンペーンを調査する
  • ノイズが大幅に低減する
  • 優先順位がボリューム指向でなくリスク指向になる

これにより、個別の成果物に反応するのではなく、その背後にあるキャンペーンを解体する方向に転換し、もぐら叩きのサイクルを打破します。

ステップ 7: 執行と停止のワークフローを自動化する

行動を伴わない検出はリスクを軽減しません。

手動のワークフローを定義された自動化に置き換えます:

  • 確信性の高い脅威(フィッシングドメイン、明確ななりすまし)を自動的に執行
  • エッジケースをアナリストの検証に回す
  • 新しいプラットフォームがプラットフォーム、レジストラ、プロバイダーと統合され、より迅速な停止が可能であることを検証する

設立する:

  • SLOは週単位ではなく、時間または日単位で測定される
  • 明確なエスカレーションパス
  • すべての執行リクエストの記録

目標は、チケットキューを排除し、リアルタイムの自動的な中断へ移行することです。

ステップ8: レポートとユーザーからのシグナルをアクティブな防御層に変える

多くの組織は、最も優れたデータソースの1つである受信レポートを活用していません。

フィッシングメールや詐欺レポートをチケットとして扱うのではなく:

  • 自動的に取り込みと解析を行う
  • インジケーター(ドメイン、リンク、電話番号)を抽出する
  • それらを既存のキャンペーンに関連付ける
  • 適用可能な場合は即時の執行を発動する

これにより、従業員と顧客が分散ネットワークになり、検出と中断のワークフローに直接フィードされ、教え込むことができます。同じ現実世界での攻撃データは、シミュレーションキャンペーンを推進し、従業員に実際に遭遇する戦術をトレーニングし、報告と認識、そしてレジリエンスの間に継続的なフィードバックループを作り出します。

ステップ9: 継続的な保護と中断ループを運用化する

ライブになった後の目標は、静的なカバレッジではなく継続的な改善です。

定期的なレビューサイクルを確立する:

  • どのキャンペーンが検出され、中断されたか?
  • 攻撃者が最も勢いを増したのはどこか、再び現れたのはどこか?
  • どのチャネルが活動を増加させているか?

それを以下にフィードバックさせる:

  • 検出のチューニング
  • チャネル拡大
  • アイデンティティ(ブランドとエグゼクティブ)の優先順位付け

長期的なトレンドを追跡する:

  • 中断までの時間
  • 繰り返し攻撃者の行動
  • 受信レポートの減少

時間の経過とともに、このことは加速的な影響を生み出します: 迅速な対応、成功した攻撃の減少、および運用負荷の低減。

ベンダーの切り替えは簡単。重要なのはモデルの変更です

多くの組織が、単にツールをアップグレードしていると思っています。

実際には、彼らはモデルを置き換えています: 断片的なモニタリングと手動の対応から、統一されたキャンペーンレベルの中断へと移行しています。

その結果は?雑音の減少、迅速な行動、キャンペーンの完全な可視性、そして測定可能なリスク削減です。

あなたの組織がこの変化からどのような利益を得られるか知りたい場合、こちらをクリックしてデモを予約してください。私たちは、あらゆる面でSophisticatedなキャンペーンの検出、相関、および自動化された撤去をお手伝いします。
ソーシャルエンジニアリング攻撃からブランドを守る方法をご覧ください。

すでに何百もの企業が、ソーシャルエンジニアリング攻撃からブランドと従業員を守るために当社のプラットフォームを利用しています。