Doppel Email Securityの一般提供を開始
ソーシャルエンジニアリング攻撃への反撃を可能にする、エージェント型メールセキュリティソリューション。検知だけでは不十分です。攻撃を阻止することが重要です。
ソーシャルエンジニアリングは新しい時代に突入しました。生成AIの絶え間ない進化と信じられないほど信憑性のあるディープフェイクにより、攻撃者は今やあらゆるチャンネルで、低コストでハイパーパーソナルなキャンペーンを機械の速度で行っています。
by Kevin Tian and Rahul Madduluri
Doppelの共同設立者であるケビンとラフルからのメッセージ。
ソーシャルエンジニアリングは新しい時代に突入しました。生成AIの絶え間ない進化と信じられないほどリアルなディープフェイクにより、攻撃者はすべてのチャンネルで機械の速度で低コストのハイパーパーソナルキャンペーンを展開しています。
私たちはそれがリアルタイムで顧客に影響を与えるのを目撃しています。Scattered SpiderやLapsus$のような脅威アクターグループ、BEC、SIMスワップ、MFA疲労、ディープフェイクを用いたビッシングといった手法はもはや特殊なケースではなくなりました。それは私たちの日常会話に溶け込んでおり、新しいモデルを証明しています:社会的コンテキストと自動化が大規模にAI駆動の欺瞞を可能にし、通常のやり取りに置かれる信頼を新しい攻撃の対象とします。
業界は昨日のツールでは今日の脅威に対抗できません。そのギャップがDoppelの存在理由です。
私たちは、信号を自動的に関連付け、削除を迅速化し、デジタルと人間のリスクを統合して、チームがノイズを削減し、攻撃者が潜むギャップを閉じることができるようにするためのAIネイティブ、インテリジェンスドリブンプラットフォームを構築しました。
これが私たちが目にしていること、変化していること、そして進化に追いつくために必要だと考えていることに関する率直な見解です。
Doppelでのすべての決定は、1つの質問から始まります:どのようにして現代のソーシャルエンジニアリング攻撃を顧客に先んじることができるか?
攻撃者はAIをますます使用して迅速に動き、攻撃を個別化し、従業員、経営者、顧客全体に広げています。この現実に対抗するには、段階的な改善以上のものが必要です—それはAIを使ってAIと戦うことを意味します。
それがDoppelの使命です。私たちは毎日ソーシャルエンジニアリング攻撃から世界を守るために存在しています。それは、お客様が最も大切にしていること—人々、ブランド、顧客との信頼—を保護する手助けを含みます。
多くの企業がデジタルリスク保護、ブランドモニタリング、およびセキュリティ意識トレーニングの初期のアプローチを定義するのを助けました。その仕事は道を開き、これらの攻撃から保護することの重要性を認識させました。しかし、脅威の状況は、それに対抗するために元々設計されたツールよりも速く進化しました。
今日の質問は、もはや誰が最も長い間存在しているかではありません。
本当の質問は、AIを駆使したソーシャルエンジニアリング攻撃が実際にどのように発生しているのか、次にどのように進化するのかについてどのプラットフォームが設計されているかです。
多くのレガシーセキュリティプラットフォームは異なる時代のために設計されました。
それらは静的なルールと手動のワークフローに依存しており、結果としては切り離されたポイントソリューションです。セキュリティチームはシステムの調整、アラートや誤検知の追跡、すでに適応した脅威への対策に過剰な時間を費やしています。
Doppelは、初日からAIネイティブ、エージェント主導の脅威インテリジェンスプラットフォームとして構築されました。
当サイトのアーキテクチャは、高度な機械学習と強化された微調整を使用して実世界の攻撃パターンから継続的に学習します。脆弱なルールの代わりに、プラットフォームはアタッカーの行動が変わる中で、それに適応します。これにより、セキュリティチームの手動での介入を必要とせず、これが顧客のためのより迅速な対応と保護を意味します。
DoppelはOpenAIと協力して機械学習と強化学習技術を適用し、Doppel顧客のための現代的な脅威検出を改善しました。
どのようにDoppelとOpenAIが機械学習と強化学習を現代の脅威検出に適用したかを読む
セキュリティチームはDoppelの代替品を評価する際、ほとんど「別のツール」を求めてはいません。
彼らは、伝統的なプラットフォームの適応速度にとどまらず、社会工学攻撃に対抗するためのより効果的な方法を求めています。
これらの評価では、会話は一貫して機能のチェックリストから基本的な事項へと移行します:
ルールベースのシステムは脅威が予測可能に振舞うことを前提としています。しかし、そうではありません。
手動ワークフローは、チームがすべてのシグナルを調査する時間があることを前提としています。しかし、実際にはそうではありません。
Doppelはノイズを減らし、実際のリスクを表面化し、新たな攻撃パターンが出現する中で検出品質を継続的に改善するように設計されています。目標はアラートの数を増やすことではなく、より良い結果を得ることです。
脅威アクターはブランドの悪用、経営者のなりすまし、従業員のターゲット化を分けて行いません。同様にセキュリティプラットフォームも分けるべきではありません。
Doppelは、デジタルリスク保護と人的リスク管理を単一のインテリジェンス駆動型のソーシャルエンジニアリング防御プラットフォームで統合します。この統合アプローチにより、組織は脅威がどのように進化するかを理解し、脆弱性を早期に特定し、より効果的に対応することができます。
我々は、現代のソーシャルエンジニアリング防御は脅威を検出するだけでは不十分であると信じています。プラットフォームは以下のことを行うべきです:
この包括的なアプローチにより、組織は最新の攻撃に反応するだけでなく、時間をかけて防御を強化することができます。
現在、Doppelはフォーチュン500の数十社および合計で数百の顧客とともに、彼らのブランド、経営幹部、および従業員を現代のソーシャルエンジニアリング脅威から保護しています。
チームがソーシャルエンジニアリング防御ツールを比較したり、Doppelの代替を検討したりする際に、特定の機能よりも重要な質問があると信じています:
これらはアーキテクチャの決定が最も重要な分野です。
レガシー防御は、しばしば単一のチャネルを保護し、静的なブロックリストやテンプレートに依存するポイントソリューションですが、現代の脅威からビジネス、従業員、消費者を保護するための装備が整っていません。LinkedInで始まり、ディープフェイクのビデオ通話に切り替わり、ミラーされたドメインでの資格情報の漏洩で終わる攻撃を防ぐことはできません。また、スミッシングやビッシングのような戦術に対して従業員を警戒するよう訓練することもありません。また、会社の独自の環境に合わせたパーソナライズされたトレーニングを提供することもありません。
現代の攻撃には現代の防御が必要です。防御の未来はマルチチャネル、マルチレイヤー、AIネイティブです。新しいAIの脅威に対して新しいAIの防御を用いて戦うことです。
AIネイティブな欺瞞の時代へようこそ。
— Doppel共同創業者のケビンとラフル
DoppelはAIネイティブのマルチチャンネルで動作するエージェンティックな脅威インテリジェンスプラットフォームとして構築されています。ドメイン、ソーシャルチャンネル、メッセージングアプリ、有料広告、さらにはダークウェブまで、複数のチャンネルにまたがり、インパーソネーションやさまざまなベクトルにわたる脅威から顧客を保護し、各チャンネルごとのポイントソリューションの必要性を排除します。ルールベースまたは手動のシステムとは異なり、継続的に実際の攻撃パターンから学習し、脅威の進化に応じて適応します。これにより、ノイズが減少し、時間とともに成果が向上します。
従来のDRPツールはモニタリングと警告に焦点を当てており、人間による手動のステップを必要とします。DoppelはAIネイティブのプラットフォームであり、デジタルと人間のサーフェスにわたる脅威を関連付け、より迅速な削除を自動化し、ソーシャルエンジニアリングに対する統一された防御を提供するために人間のリスク管理を統合します。
従来の人間のリスク管理ツールは、チェックボックス方式のセキュリティ意識トレーニング(SAT)やメールシミュレーションに焦点を当てており、通常は固定スケジュールで行われ、実際の攻撃者の行動と切り離されています。DoppelはSCORM互換であり、人間のリスク管理を異なる方法でアプローチし、AIネイティブの脅威インテリジェンスをトレーニングおよびシミュレーションワークフローに直接埋め込みます。
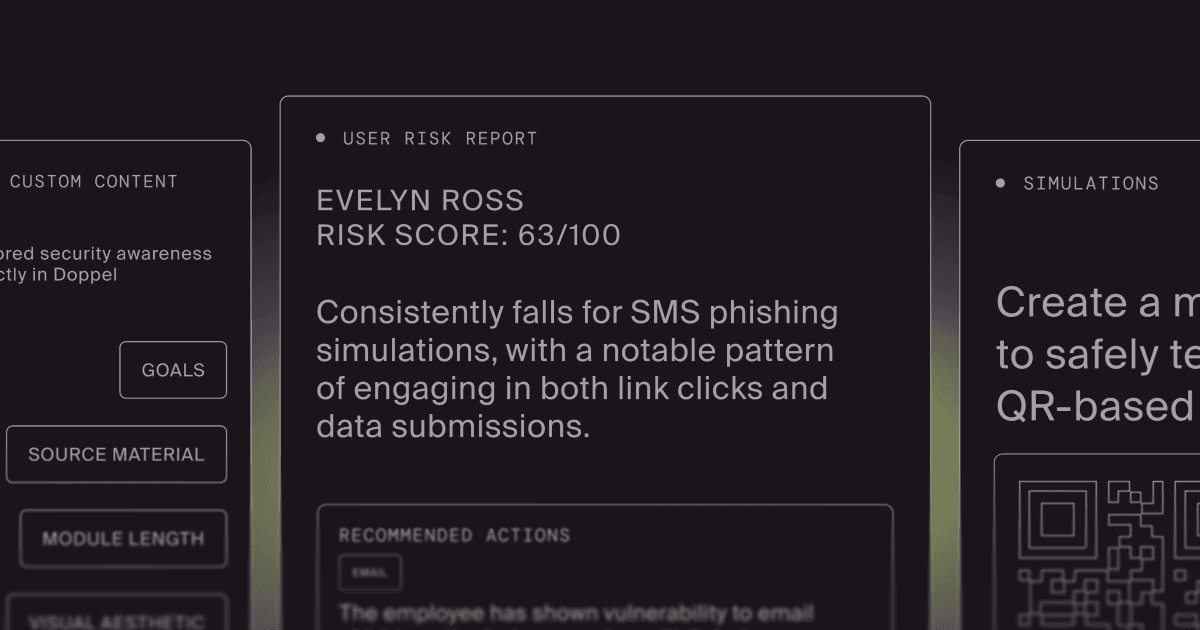
Doppelの人間のリスク管理ソリューションは、組織内のリスクを明らかにし排除することで、実際の攻撃者の戦術に対するチームの回復力を構築するのに役立ちます。Doppelは一般的なトレーニングビデオやメールのみのフィッシングシミュレーションを、脅威に基づいたカスタマイズされたトレーニングコンテンツと、マルチチャンネルで超リアルなフィッシングシミュレーションに置き換えます。また、ユーザーの行動、会社の人口統計、そして新たに検出された攻撃キャンペーンに基づいて、トレーニングコンテンツおよびシミュレーションキャンペーンを積極的に推薦します。これにより、セキュリティリーダーは組織内に存在するリスクを明確に把握し、最も防御が必要な領域での防御を強化することができます。
はい。Doppelは実世界のコンテキストに基づいたトレーニングを提供してアップグレードします。Doppelは最新の攻撃者キャンペーンと戦術をカバーし、各役割および組織に合わせて調整し、ユーザーの行動や会社のポリシーに基づいてパーソナライズされた脅威に基づくトレーニングコンテンツを提供します。セキュリティリーダーはカスタムのディープフェイク対応トレーニングコンテンツを、役員または従業員をフィーチャーし、業界、マイルストーン、コンプライアンス要件に応じて作成することさえできます。
トレーニングコンテンツは、比類ない攻撃者リアリズムを持つフィッシング攻撃シミュレーションで補強され、チャネル全体での準備状態を検証します。Doppelは最終的に、静的なトレーニングコンテンツに頼るのではなく、攻撃がどのように繰り広げられるかについて、従業員や役員を準備するのに役立ちます。
はい。Doppelは数百社の企業と数十のフォーチュン500企業に信頼されており、高い信号量と進化する脅威の状況に対応するために複雑なグローバル環境で動作するように設計されています。
チームは適応性、削除の効果、アナリストの効率性、そしてプラットフォームがデジタルと人間のリスクを統一された運用ビューにまとめられるかを評価すべきです。
BLOG
Attackers don’t need days anymore — they need minutes. Our latest customer story with OpenAI shows how Doppel rebuilt social engineering defense for that reality, cutting analyst workloads by 80% and compressing response times from hours to minutes.
by Rahul Madduluri, Vinci Chen, and Kiran Arimilli