

Doppel Email Securityの一般提供を開始
ソーシャルエンジニアリング攻撃への反撃を可能にする、エージェント型メールセキュリティソリューション。検知だけでは不十分です。攻撃を阻止することが重要です。
ファイナンシャルサービス & フィンテックブランドは、なりすましや詐欺の対象として一貫して狙われ続けているセクターですが、2025年後半から2026年初頭にかけてのDoppelのテレメトリーは、単に量だけでなく、攻撃の実行方法においても意味のある変化を示しています。
金融サービス&フィンテック
報告日:2026年4月22日
金融サービス & フィンテックブランドは相変わらず詐称と詐欺の最も一貫して標的にされているセクターの一つですが、2025年末から2026年初頭にかけてのDoppelのテレメトリーは、単に量だけでなく、攻撃の実行方法における意味のある変化を浮き彫りにしています。かつては断片的だったフィッシング試行は、規模、持続性、そして高いコンバージョン率を狙った、マルチチャネルの社会工学キャンペーンへと進化しています。
12月から1月にかけて、活動は休日の基準値に落ち着き、業界全体でより分散された脅威の景観を反映していました。その基準値は長くは続かなかった。2月から始まり、3月には急速に加速し、攻撃者の活動は急増しました。3月には、1月と比較してインデックス化された活動がほぼ4倍に増加し、キャンペーンの量と運用の洗練度が急激に高まったことを示しています。
この増加は単に活動が増えたということではありません。より効果的な攻撃戦略を反映しています。敵対者は、ソーシャルメディア、有料広告、メッセージングアプリケーション、電子メールなどのプラットフォームを連携して利用し、初期接触から最終的な妥協に至るまでの層状の関与ファネルを作り出しています。その結果、キャンペーンが迅速に拡大し、リアルタイムで適応し、長期間にわたって圧力を維持できる脅威環境が生まれています。
4月初めのデータは、この勢いがピークに達しているのではなく続いていることを示しています。月の一部だけでも、その活動は3月のレベルを上回っており、これは季節的な要因にのみ結びついた短命なスパイクではないことを強調しています。税務期間が金融ターゲットの主要な原動力であり続ける一方で、データは攻撃者の行動の広範な進化を示しており、リーチ、オートメーション、およびクロスチャネルの調整を優先しています。
これらの傾向を総合すると、重要な現実を強調しています:金融サービスの脅威環境は成長しているだけでなく、より構造化され効率的になっています。この変化を理解することは、攻撃者が次にどこに移動するか、そしてそれを効果的に妨害する方法を予測する上で不可欠です。
月単位の総活動量(インデックス化)
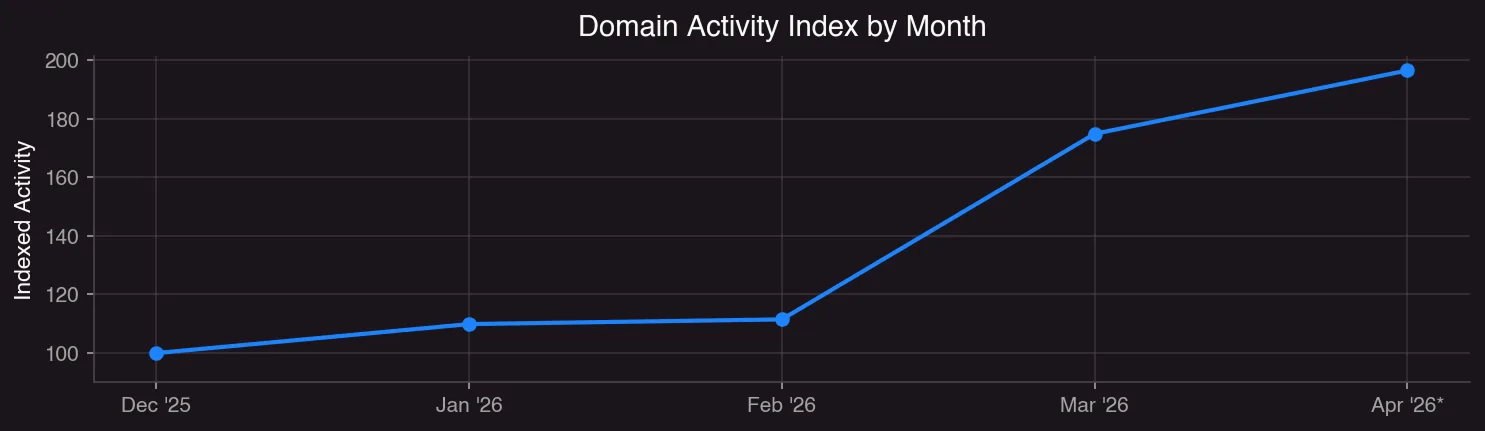
全体的な活動が急増する中、ドメインベースのインフラストラクチャはより穏やかな軌跡を辿り、着実に増加していますが、総活動と同じペースではありません。
この違いは重要です。ドメインはもはや攻撃量の主要な駆動力ではありません。ますます最終ステップになっています。
月毎のドメイン活動(インデックス化)
実際の拡大は攻撃チェーンの初期段階で起きており、敵対者はスケール可能な配布とエンゲージメントチャネルに焦点を当てています。ドメインは依然として重要な役割を果たしますが、より頻繁にコンバージョンインフラストラクチャとして、発見ではなく転換の手段として機能しています。
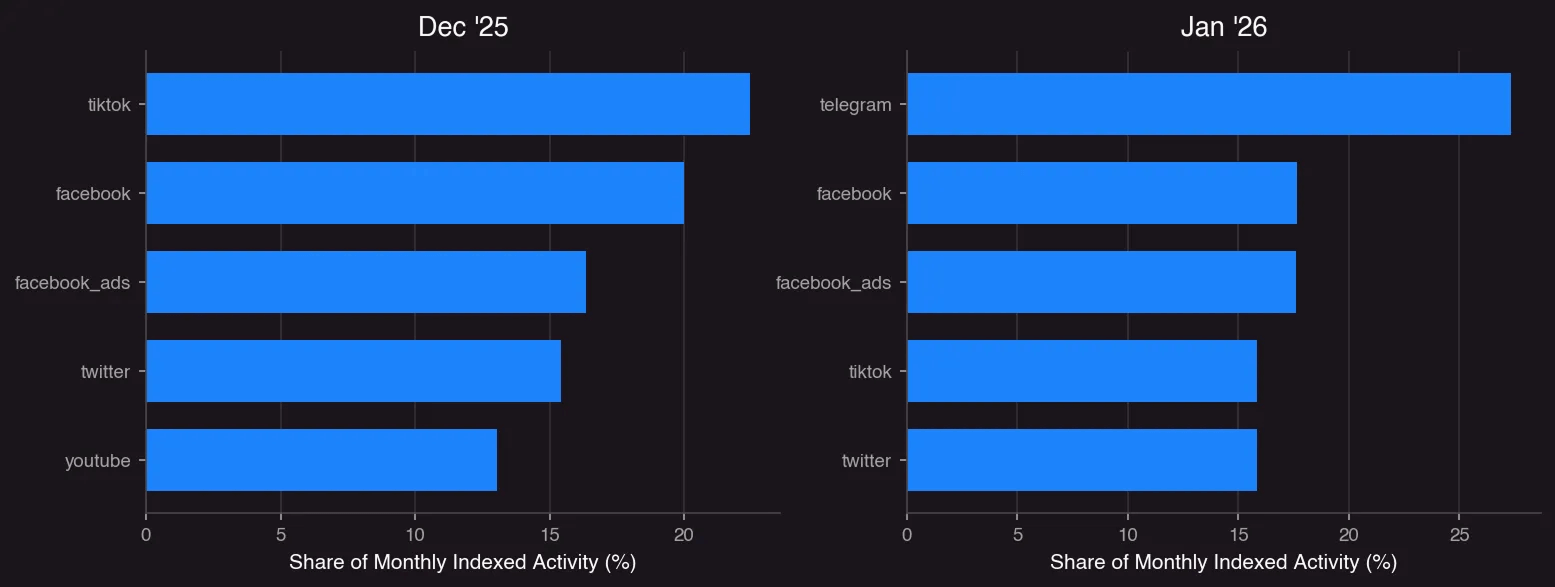
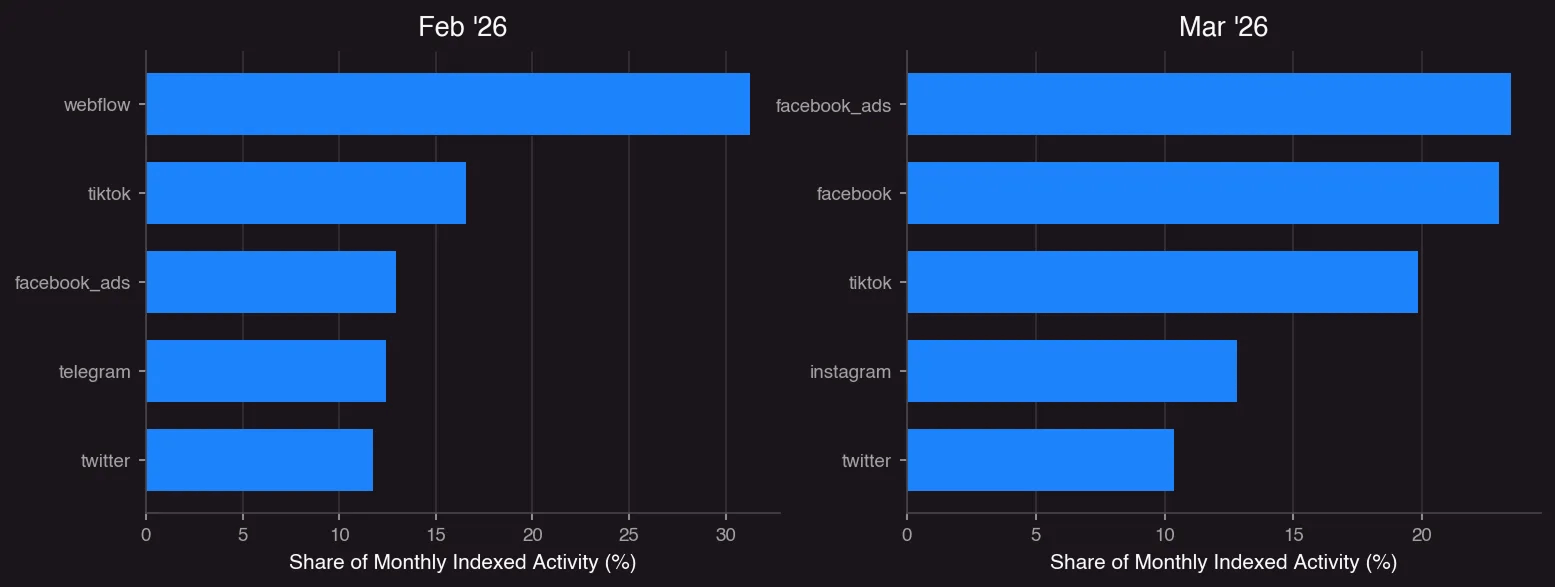
活動の出発点を知ることで、攻撃者の行動が時間とともにどのように進化しているかをより明確に把握できます。
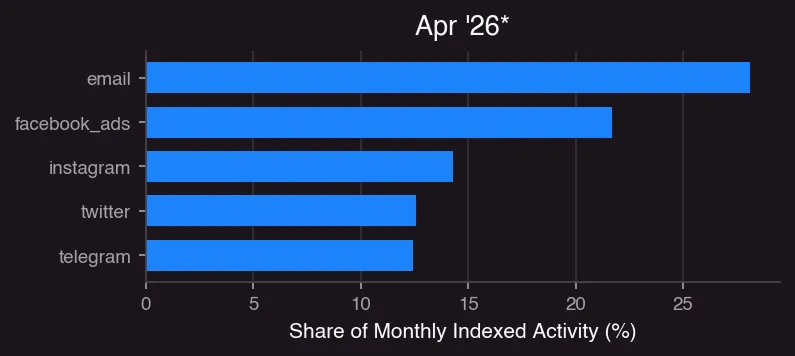
主なアクティビティの発信源
12月には、ホスティングプラットフォーム、ソーシャルネットワーク、メッセージングチャネルに活動が分散していました。1月には、Telegramなどのメッセージングプラットフォームがより重要になり、迅速にデプロイできるホスティングインフラストラクチャが増加しました。2月は、より本格的なホスティングプラットフォームの使用が増加し、より説得力のある詐称体験への移行を示しています。
3月にはパターンが明確になります。Facebook AdsとFacebookが活動の主要な発信源として浮上し、TikTokとInstagramがそれに続きます。これは、以前の月よりもプラットフォームタイプ全体で活動がより分散していた状態からの意味のあるシフトを示しています。
この集中化は、攻撃者が有料ディストリビューションをキャンペーンのコアコンポーネントとしてますます重視していることを示唆しています。広告プラットフォームを使用して有害なコンテンツをユーザーの目前に直接配置し、有機的な発見だけに頼るのではなく、金融ブランドにとって特に効果的な方法です。広告は、正当なサービスを模倣し、信頼された環境に表示され、実際の金融ワークフローと一致した緊急性を生み出します。
4月はこのモデルを拡大します。電子メールがソーシャルおよびメッセージングプラットフォーム全体の活動と並んで主要な発信源として浮上しています。これは、有料、オーガニック、直接コミュニケーションチャネルを組み合せて最大のリーチとコンバージョンを目指す、より広範なマルチチャネルキャンペーンデザインへの移行を反映しています。
同時に、これらのシフトが文脈で解釈されることが重要です。Facebook Adsなどのプラットフォームでの活動の増加は、攻撃者の行動の実際の変化と検出カバレッジの向上を反映しています。これらの表面への可視性が向上することで、観察されたスパイクの規模が大きくなりますが、拡張された配布を中心としたキャンペーンへの根本的な傾向は明らかです。
これが最終的に示すのは、攻撃者の戦略の変化です。キャンペーンはもはや独自のフィッシングインフラストラクチャの構築にのみ集中するものではありません。彼らは被害者へのアクセスを拡大することに焦点を当てており、配布チャネルが現在の主要なレバーです。
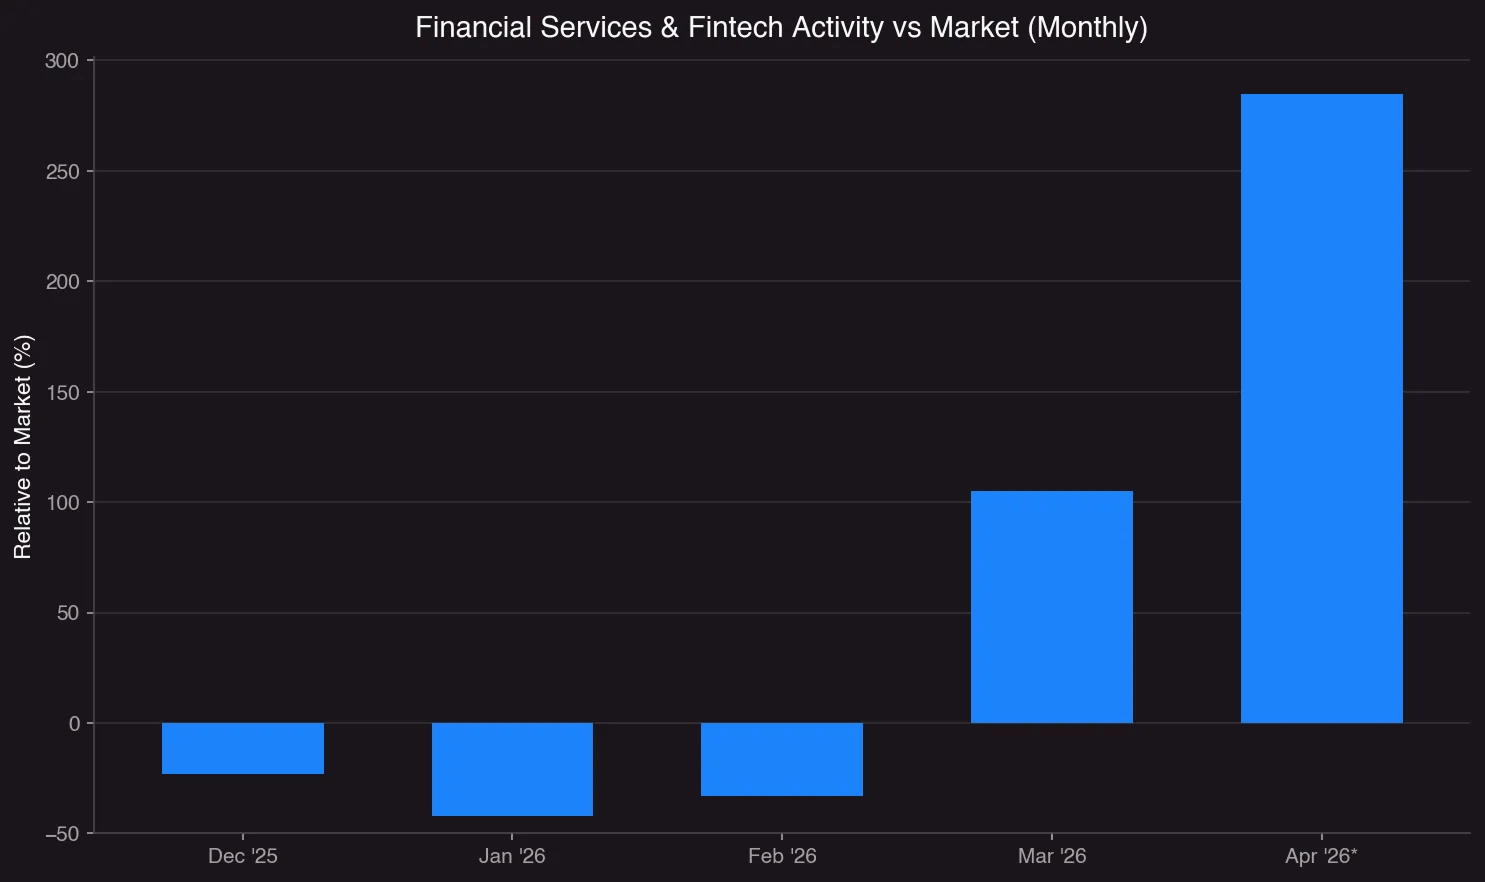
金融サービス & フィンテックの活動をより広範な市場と比較することで、攻撃者の焦点がどれほど急激にシフトしたかを浮き彫りにします。
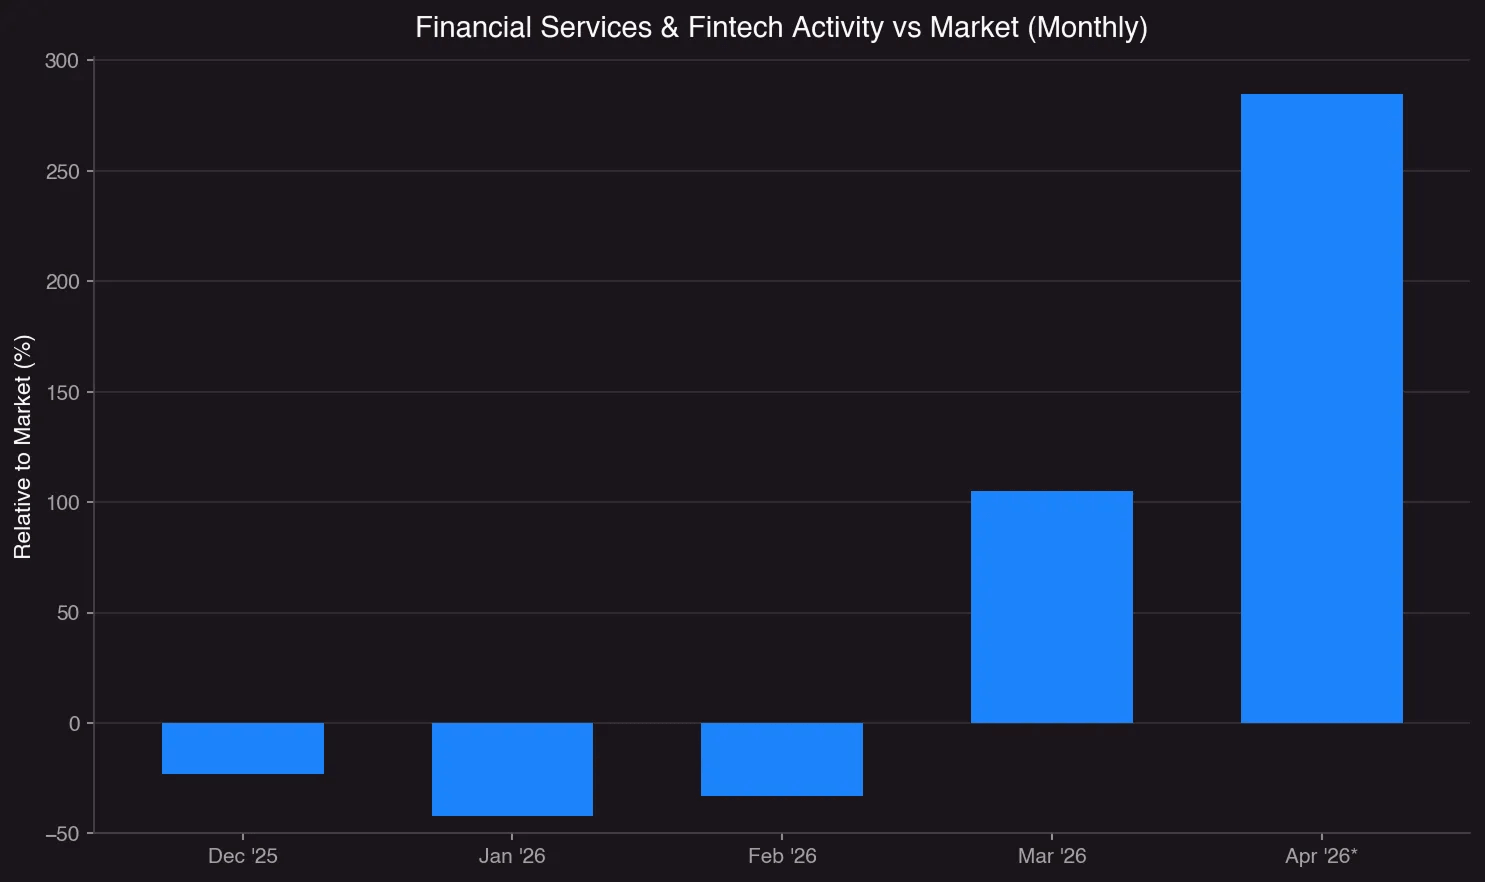
4月は部分的な月データに基づいて予測されています。
多くの冬期間を通じて、金融サービス & フィンテックの活動はより広範な市場に遅れを取っていました。12月には、インデックス化された活動はすでに市場水準を下回っており、この差は1月にさらに広がりました。この時期、縦軸は広範なエコシステムに大幅に遅れていました。2月には若干の回復が見られましたが、活動は市場のベースラインを下回ったままでした。この期間中の攻撃者のフォーカスがより業界全体に分散していたことを示しています。
このパターンは3月に明確にシフトしました。金融サービスはインデックス化された活動の急激な増加を経験し、相対的に市場全体の2倍以上に上昇しました。この移行は緩やかではなく、3月中旬から3月末にかけて加速し始めた明確な傾向を示しています。この種の動きは、集中したキャンペーン活動と一致しており、有機的成長ではありません。
その高まった圧力は4月にも継続しています。月の一部でも、活動はすでに3月の水準を大幅に上回っています。インデックス化された活動は、金融サービスが現在市場全体のベースラインのほぼ3倍で運営されていることを示唆しています。
これは、歴史的なパターンとも一致しており、税務期間が金融機関とその顧客のターゲティングを増加させます。しかし、その増加の規模と持続性は、攻撃者の行動の広範な進化も反映しています。マルチチャネルエンゲージメントの拡大、支払い配布への依存の増加、新しいベクトルとしての音声ベースのソーシャルエンジニアリングなどが、より攻撃的で適応性のある脅威環境に寄与しています。
重要なのは、税務期間は触媒に過ぎず、境界ではありません。3月と4月に観察された急激な増加は、攻撃者の焦点がどれほど迅速にシフトし、拡大するかを示しています。戦術が進化し、規制の期待が拡大するにつれて、チャネル全体での継続的な可視性と保護を維持することが重要です。
データセット全体にわたり、一貫した攻撃フローが浮かび上がります。キャンペーンは広告、ソーシャル投稿、電子メールを通じての発見から始まり、メッセージングや対話を通じたエンゲージメントへと進み、最終的に被害者をホスティングされたページまたは詐称されたドメインに誘導し、妥協を引き起こします。
このマルチステップ構造は、攻撃者が規模と有効性の両方を最大化することを可能にします。配布チャネルは到達を生み出し、エンゲージメントチャネルは信頼を築き、インフラストラクチャはコンバージョンを処理します。
同時に、これらのキャンペーンをサポートするインフラストラクチャはさらに柔軟になっています。Webflowなどのプラットフォームや他のホスティングサービスは、正当な金融サービスに非常に近いフィッシングページを迅速にデプロイすることを可能にします。
個々のコンポーネントが削除されると、それらは迅速に置き換えられます。これにより、攻撃者は最低限のコストや混乱で勢いを保つことができます。その結果、単独の除去に焦点を合わせるだけでは不十分なことが多いです。効果的な妨害には、ドメイン、ホスティングプロバイダ、ソーシャルアカウント、広告活動を含むキャンペーン全体への可視性が必要です。
そのような広範囲な視点がなければ、守備者は単一のエントリーポイントを削除しながら、より大規模なキャンペーンが並行または再作成されたコンポーネントを通じて引き続き運営されるリスクに直面します。
2月から3月にかけて観察された急激な増加は、税務期間によって増幅された可能性があり、条件が整えば攻撃者がどれほど迅速に規模を拡大するかを浮き彫りにしています。
金融機関は、信頼されたプラットフォームを組み合わせた有料配布と説得力ある詐称を伴う社会工学戦術の継続的な使用を予期するべきです。データは、攻撃者が単に活動を増加させているだけでなく、どのようにして被害者に到達し、影響を与えるかを洗練していることを示しています。
金融サービス & フィンテックの脅威風景は、スケーラブルでマルチチャネルのキャンペーンによって現在定義されています。ドメインは依然として重要ですが、最も影響力のある活動は攻撃チェーンの早い段階で発生しており、ソーシャルプラットフォーム、広告エコシステム、および攻撃者がスケールで被害者に到達できる直接対話チャネルにわたります。
これは一時的なシフトではありません。それは、より成熟した効率的な攻撃モデルを反映しており、今後も進化し続けるでしょう。この現実に適応することができる組織はリスクを軽減できる位置に立つことができ、従来の指標にのみ焦点を合わせる組織はペースについていくのに苦労する可能性があります。
Doppelは、ドメイン、ソーシャルメディア、電子メール、電気通信を含む脅威アクターが一般的に活用する複数のチャネルを横断して社会工学的脅威を識別し、妨害します。これらのチャネル全体で活動を相関させることにより、Doppelは孤立したインシデントではなくより包括的なキャンペーンの視点を提供し、攻撃インフラストラクチャを自律的に解体します。これらの脅威から得られる洞察は、ターゲットを絞ったトレーニングとシミュレーションプログラムに情報を提供し、組織が実世界の攻撃戦術に対して従業員をより適切に準備させます。このアプローチにより、組織は社会工学的攻撃がどのように開発され、広がり、最終的にブランド、従業員、および顧客にどのように影響するかを理解することが可能になります。
スコープ内のチャネル:
| カテゴリー | 説明 |
|---|---|
| ドメイン | ドメイン登録およびSSL証明書をストリームし、ウェブサイトのコンテンツを分析し、フィッシングキットの分析、およびコンピュータビジョン(OCR)を実施して、より良い検出、完全なカバレッジ、迅速な削除時間でドメイン脅威を検出し分類します。確認された脅威は自動的に削除されます。Slack、Discord、Telegram、およびTeamsを通じて24時間年中無休のサービスデリバリーサポートを含みます。 |
| 電子メール | 蜜網(ハニーポット)やフィッシングインボックスの自動化(Proofpointのようなエンドポイントソリューションに接続する)を使用して従業員のフィッシングを防ぎ、クライアントのブランド名誉を守ります。 |
| アプリケーション | ネイティブ統合を使用してAppleアプリストア、Google Play、APKサイト、その他のアプリマーケットプレイスをスキャンして、偽のモバイルアプリとブラウザ拡張を検出し、自動的に削除することで、消費者の信頼を維持し、収益を守ります。 |
| ソーシャルメディア | AIを活用してネイティブ統合、コンテンツ分析、OCR分析を使用してリアルタイムでソーシャルメディアプラットフォームをスキャンし、偽のアカウントや悪意のある投稿を検出し、削除します。戦略的な関係とAPIを通じて有害なコンテンツの自動削除を強化します。 |
| ビッシング/スミッシング/電気通信 | 会社がスキャム電話やテキストの報告をサポートを通じて受け取ると、Doppelビジョンに転送できます。テレコムにスキャムを報告して削除し、クライアントのブランド名誉を守ります。 |
| 電子商取引 | 電子商取引市場全体で偽造出品を自動的に検出し削除します。 |
| ダークウェブ | ブランドおよびその経営陣に関連する個人情報漏洩、データ漏洩、資格情報ダンプを監視します。 |
| 暗号 / NFT | Fidelityを装った詐欺トークンやNFTを自動的に検出して削除し、これらのトークンをブロックエクスプローラーに報告します。ウォレット対応ウェブサイトやその他の暗号関連の悪意あるサイトは、MetaMask、Phantom、Coinbase Wallet、その他のウォレットに報告され、報告後数分以内にこれらのサイトをブロックします。 |
Doppel protects individuals and brands from AI-powered impersonation, phishing, fraud, and social engineering by dismantling attacker infrastructure and building resilience through training and simulation.
Doppel's comprehensive Digital Risk Protection solution detects threats across multiple channels, links alerts into a real-time threat graph, and offers AI-driven infrastructure disruption. These threats inform phishing simulation campaigns and security awareness training to offer robust Human Risk Management capabilities that strengthen employee defenses through next-generation training and testing.
Doppel's mission is to protect the world from social engineering attacks every day. Founded in 2022, Doppel is an AI-native platform designed for social engineering defense.
Median Takedown Time Domains, Social Media, Paid Ads
<10h
Faster takedowns on emerging threat vectors than our competitors.
Indicators Analyzed Daily
+1B
Faster takedowns on emerging threat vectors than our competitors.
Trusted Customers
200+



Prepared by Doppel SECR - Social Engineering Counterintelligence & Research