

Doppel Email Securityの一般提供を開始
ソーシャルエンジニアリング攻撃への反撃を可能にする、エージェント型メールセキュリティソリューション。検知だけでは不十分です。攻撃を阻止することが重要です。
人を強くする。行動を防御力に変える。攻撃インフラを無力化する。
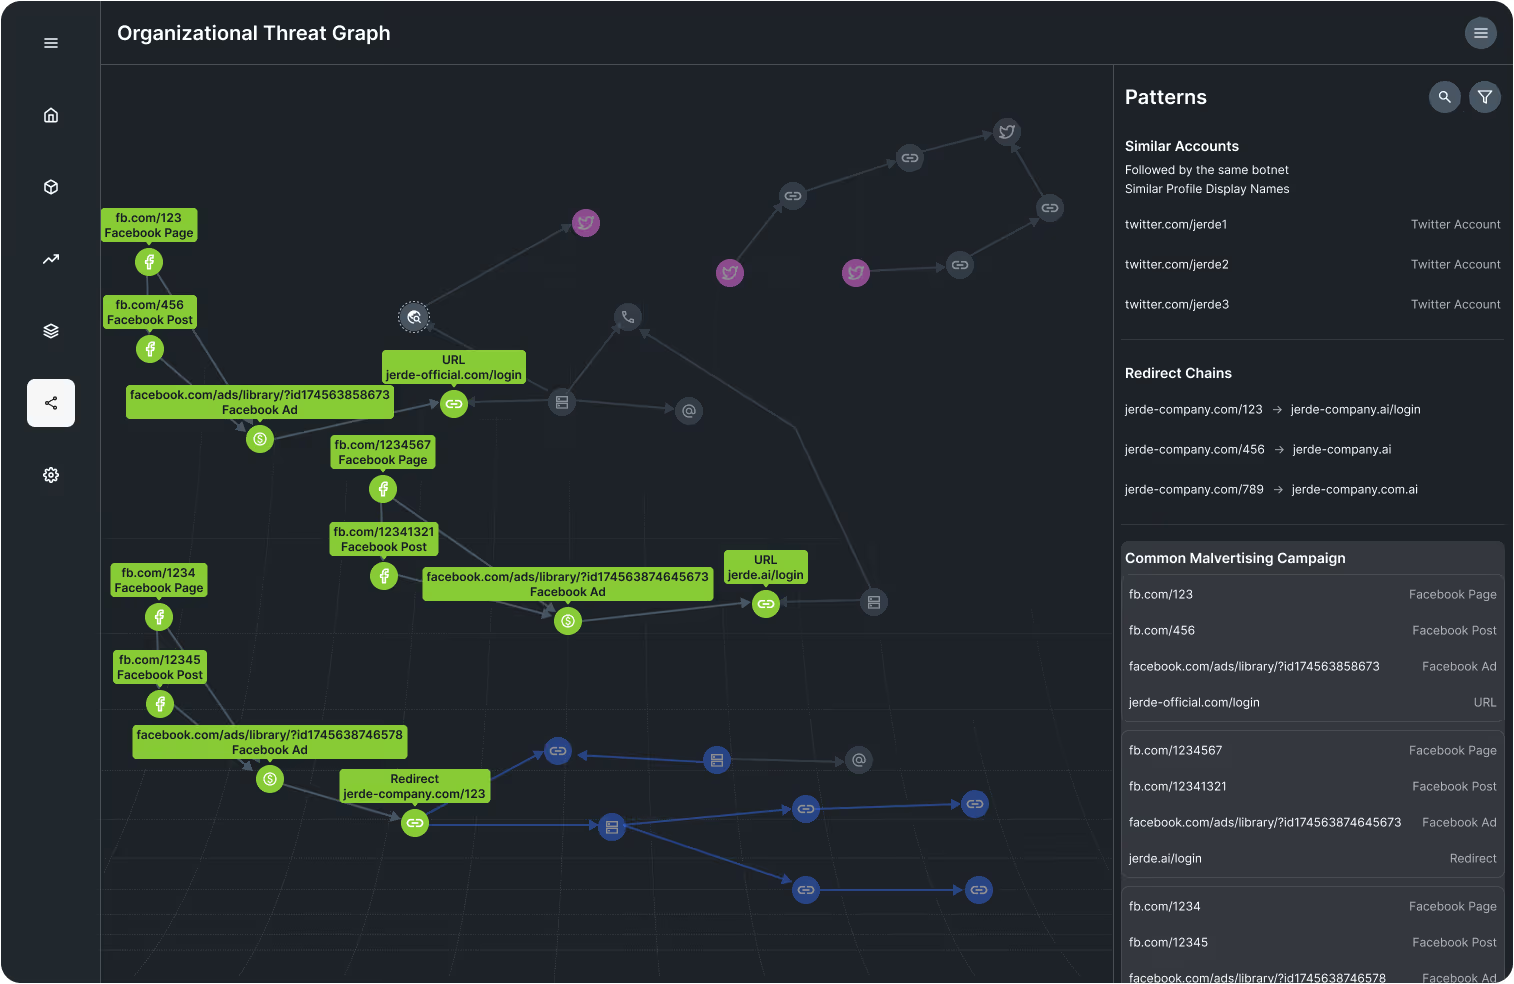
Brand AbuseBoxは、顧客が検出した詐欺をDoppel Visionの執行能力に結び付けます。警告だけにとどまらず、インフラを特定し、チャンネルを超えて相関し、即座の大規模な混乱を引き起こします。
重要性:
- 詐欺はプラットフォームよりも先に人々によって発見されることが多いです。Brand AbuseBoxはそのギャップを埋めます。
- 手動キューはアクションを遅延させます。我々は執行を自動化します。
- 多くのメールセキュリティおよびDRPツールは検出のみを行います。Brand AbuseBoxは解体します。
- 結果は?脅威は単にフラグが立てられるだけではありません。それが接触するすべてのチャネルで無力化されます。
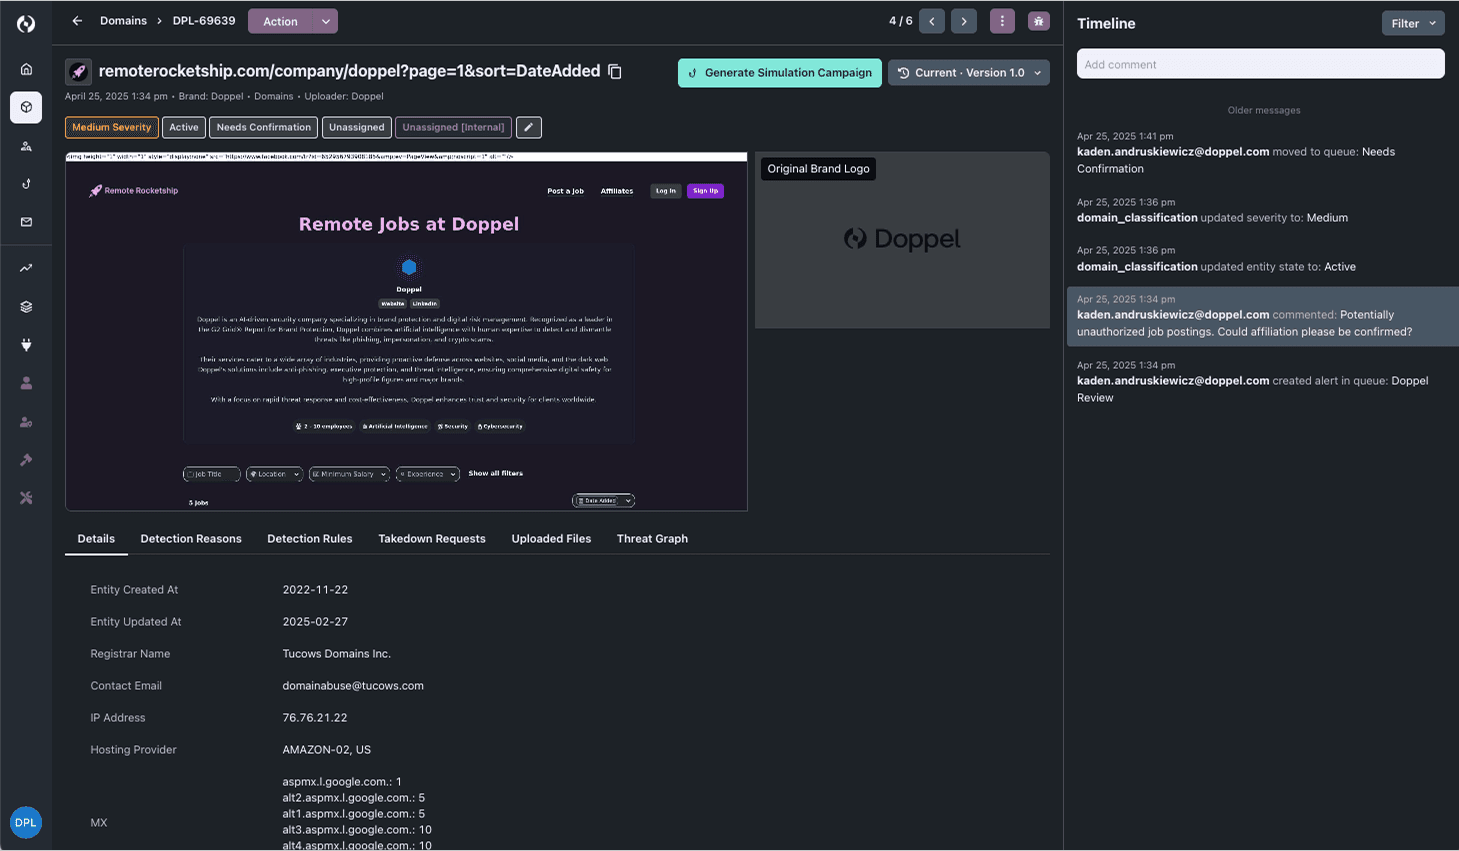
仕組み
- シグナルインゲスチョン – 公共の不正利用メールボックスと報告ツールがドッペルビジョンにフィードされます。
- AI 解析 + IOC 抽出 – リンク、ドメイン、電話番号、脅威アーティファクトが抽出され、分析されます。
- クロスチャネル相関 – ドッペルビジョンは各報告をより広範な攻撃者インフラにリンクします。
- 自動執行 – 検証された脅威は数秒でテイクダウンの準備が整います。
- 共有脅威グリッドの貢献 – 各テイクダウンが将来の検出をより迅速にします。
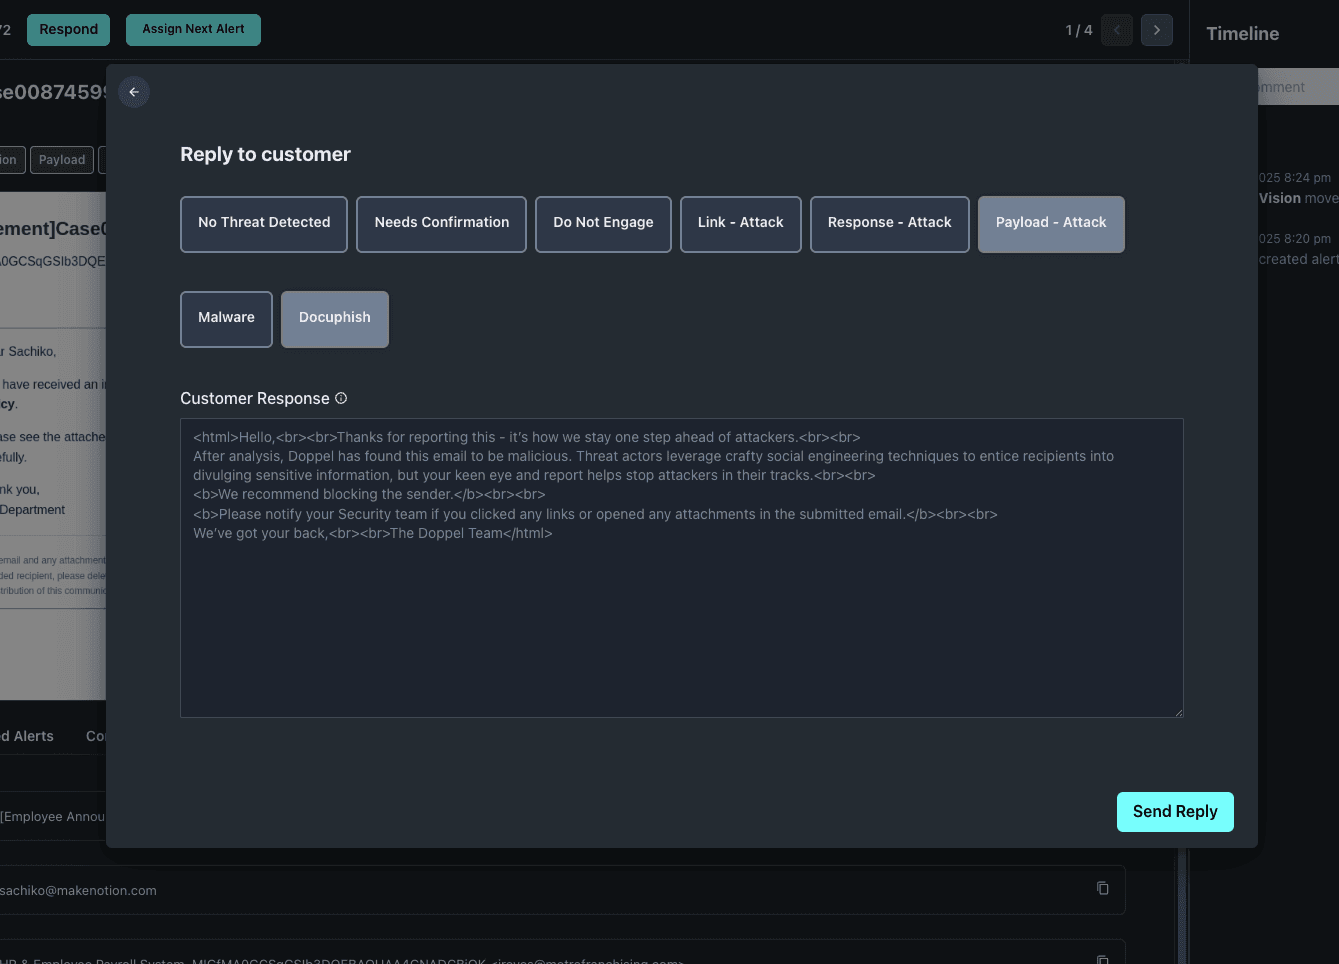
脅威はただ見られるだけではありません。それらは阻止されます。Brand AbuseBoxは、無駄に溜まる迷惑メールボックスを、撹乱エンジンに変えます。すべてのメールがあなたの防御を強化し、次回のなりすましを困難にします。
特長:
- 統合の負担なしに公共信号を取り入れ
- AI強化およびアナリスト確認済み相関性
- チケット発行ではなく、インフラストラクチャの除去
- 私たちの脅威グリッドへの直接接続
- 大規模な精密対応–94.7%の検証精度
AbuseBoxは、従業員や顧客から報告されたフィッシングまたは悪用メールを行動可能なインテリジェンスに変えるDoppelのAI搭載ソリューションです。報告が共有の受信箱に留まることなく、AbuseBoxは脅威を取り込み、検証し、迅速な削除のためにエスカレーションします。
従来のフィッシング・インボックスは、SOCをノイズで溺れさせます。AbuseBoxはエージェントAIを使用してレポートを自動的に選別し、重複を関連付け、信号を攻撃者のキャンペーンにリンクします。これにより、繰り返しのレビュー作業が排除され、インシデント対応が加速されます。
各レポートは次のように処理されます:
AbuseBoxはSIEMやSOARツール(例: Splunk、Sentinel、Tines)に接続します。レポートはプレイブックを起動し、ダッシュボードにフィードし、コンプライアンスのためにエンドツーエンドで監査されることができます。
すべてのユーザー報告はDoppelの検出モデルとシミュレーションエンジンにフィードバックされ、組織のフィッシング耐性の向上を支援します。時間が経つにつれ、AbuseBoxはノイズを取り除くだけでなく、脅威検出をより鋭く、より迅速にします。

