

Doppel Email Securityの一般提供を開始
ソーシャルエンジニアリング攻撃への反撃を可能にする、エージェント型メールセキュリティソリューション。検知だけでは不十分です。攻撃を阻止することが重要です。
Doppelによる日本での5週間のハニーポットプロジェクトは、どのように地域の脅威アクターが活動しているかを明らかにします。このレポートでは、攻撃者のタイミングパターン、よく模倣される地域のブランド、一般的な詐欺の手口を分析しています。ターゲット環境内で活動することが、ソーシャルエンジニアリング攻撃チェーン全体で重大な可視性のギャップをどのように埋めるかを学びましょう。
日本のフィッシング問題の内側からの視点
報告日: 2026年7月29日
ほとんどのフィッシング情報は、攻撃がすでに機能してから届きます。外からフィッシングを監視するのをやめ、ターゲットのように受信し始めると何が変わるのか、そしてなぜそれを証明するために日本を選んだのかをご紹介します。
ドメインが登録され、フィッシングキットが設置されます。メールが送信され、リンクが流通し、最初の盗まれたログイン情報が防御側の誰もが何も見ていないうちに既に流れ始めます。その後ようやく、URLが脅威フィードやブロックリスト、顧客の報告に現れ、防御が可視化されて対策に移ることができます。サイバーセキュリティ業界は迅速に対応するのに優れています。しかし問題は、たとえ最速の反応でも、攻撃がすでにその仕事を終えた後になってしまうことです。
攻撃をより早く見るもう一つの方法は、ターゲットの視点からそれを体験することです。フィッシングURLがフィードや顧客報告に現れるのを待つ代わりに、攻撃者が直接あなたをターゲットにする条件を作ります。彼らのメールがあなたの受信箱に届き、キャンペーンが開始されると明らかになります。
これがHoneymail、Doppelのグローバルハニーポットネットワークの背後にある考え方です。なぜ私たちは日本で始めたのか紹介します。
日本は大規模で、かつ高い地域性があるフィッシングエコシステムを持ち、多くは西洋の脅威インテリジェンスベンダーにとってほとんど見えないままです。業界の可視性の多くは、米国中心のメールプロバイダー、英語の検出モデル、およびグローバルな侵害フィードから来ています。これらのソースは、日本のユーザーをターゲットにした攻撃のほんの一部を捕捉するに過ぎません。
日本のメールエコシステムは地域的で、大部分が自立しています。西洋の多くのツールがほとんど考慮しないプロバイダーに基づいて構築されています。消費者メールは yahoo.co.jpを通じて実行されており、yahoo.comとは別の企業です。また、ドコモ、ソフトバンク、au、ニフティ、ビッグローブなどのプロバイダー経由で、日本での通常のメールを支えています。これらの多くは地域外で登録されることはほとんどありません。日本のユーザーを狙ったフィッシング攻撃はこれらの地域サービスと同じ経路をたどり、その大部分は日本のモバイルネットワークだけで読み込まれます。そのため、バージニアにあるデータセンターのクロールでは、東京の電話でクレデンシャルフォームを表示している場所に空白のページが表示されます。
これが外からの脅威を監視することで解決できないカバレッジギャップです。ターゲットの人口内部で、通常の日本の消費者や小規模ビジネスとして運営することで解決します。そうすると、その地域のフィッシングトラフィックが自らあなたのところに流れ込んできます。
メールハニーポットは、脅威インテリジェンスツールキットに何十年も含まれています。コンセプトはシンプルで、攻撃を研究するために、安全に攻撃されるよう作られたメールボックス、またはそのネットワークです。セキュリティに携わる人なら誰でもそれが何であり、何のためにあるかを知っていますし、その技術自体は基本です。重要なのは、それをどこに向けるか、それから何を引き出すか、そしてそれが、さもなければ攻撃を受けるであろう誰かへの保護になる速さです。
本当に難しいのは露出です。攻撃を受けないハニーポットは役に立ちません。その作業は、信頼できるアイデンティティを攻撃者の前に置くことです。彼らが既に取引し、ターゲットとし、信頼するようなアドレスです。
そこで本当の問題が始まります。それを収集できるかどうかではなく、それを攻撃者のルートにいる人々やブランドに対する迅速な保護に変えられるかどうかです。
攻撃者のメールの生データはインテリジェンスではありません。それは多言語でつづられたメッセージの山に過ぎず、サイバー脅威アナリストが読むように分析されるまでは意味をなしません。
これがHoneymailの第2の半分の作業であり、ネットワークがキャプチャしたすべてのメッセージを検査する自動分析と検出エンジンです。それは構造を解析し、メッセージが何を実際に試みているか(何を主張しているかではなく)によって脅威を分類し、どのブランドが偽装されているかを特定し、日本語と英語でネイティブに動作するため、翻訳で失われることはありません。各メッセージはタグ付けされ、相関付けされ、構造化された一次インテリジェンスに変換されます。
3つの異なる表面がそこから生まれます。最初はフィッシングそのものであり、全体としてキャプチャされたペイロード、リンク、添付ファイル、および誘引です。次は偵察です。公開されたメールサーバーにヒットするトラフィックの大部分はフィッシングではなく、それがどのツールや技法が現在使用されているかを教えます。そして3つ目はクレデンシャルです。攻撃者がログインしようとすると、彼らが投稿するものを正確に記録します。ここには本物は存在しないため、すべての試みは定義上で敵対的であり、その試みはどのアカウント、ブランド、およびパスワードリストが現在作業されているかを明かします。異なるアドレスで攻撃者のツールの署名を認識することもできるため、接続場所を変えても同じオペレーターが可視のままでいられます。
これは攻撃者について報告する脅威インテリジェンスと、リアルタイムで直接観察する脅威インテリジェンスの違いです。これらは、購入したり被害者の報告を待ったりする二次的指標ではなく、到着を見守る指標です。
Honeymailを6月にオンにし、敵対的なメールが我々を見つけるのに数週間は要しませんでした。同じ日に到着しました。最初の5週間で、センサーは数千の無許可のメッセージを受信しました。
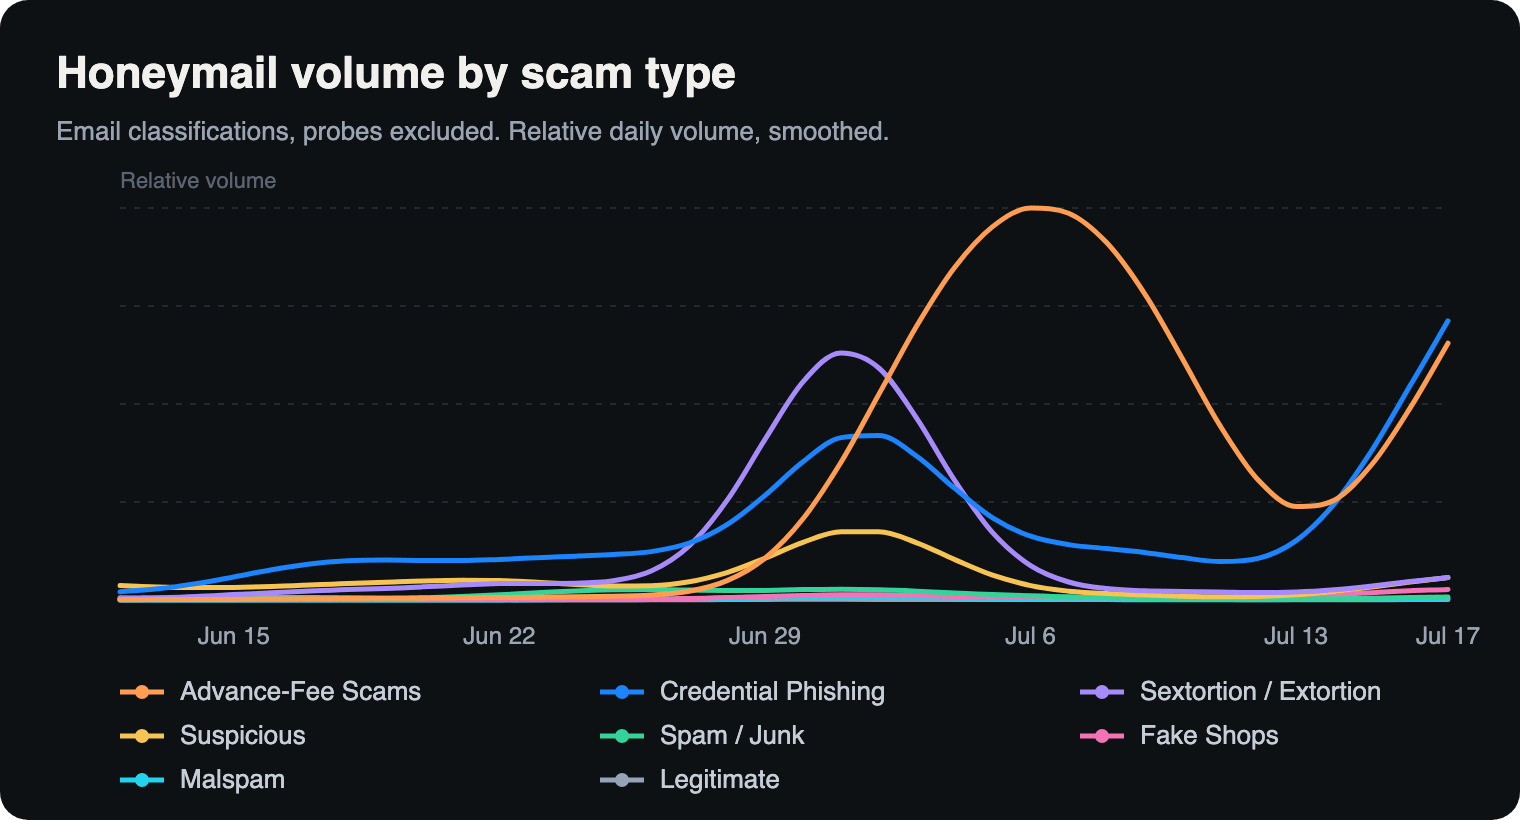
ボリュームインサイト、6月15日から7月20日まで
活動の約半分(51.5%)は直接のフィッシングではありませんでした;それは偵察でした。攻撃者がサーバーがライブかどうか、メールを受け入れるか、メールリレーをオープンにするかなど、使用して悪用するための機能をどのように提供しているかを確認しようとしたのです。これはインターネットに接続されたメールサーバーで予想されることですが、それは単なるノイズではなく、リアルタイムで使用可能なインフラを狩るホストについての洞察とインテリジェンスです。
残りの部分、重要なのは本物でした。ハニーポットが受け取ったすべてのうち40.1%は、本当に誰かを騙すための本物の誘惑であり、それらは数多くおなじみの戦術に分類されます。最大のものは前受金詐欺、未払いの遺産、税関で止まった小包、開放するのに小額の支払いが必要な遺産です。次が資格情報フィッシング、パスワードを待つ偽のログインページ。そしてセクストーション、受取人が実際には行っていないことを暴露すると脅迫する行為です。
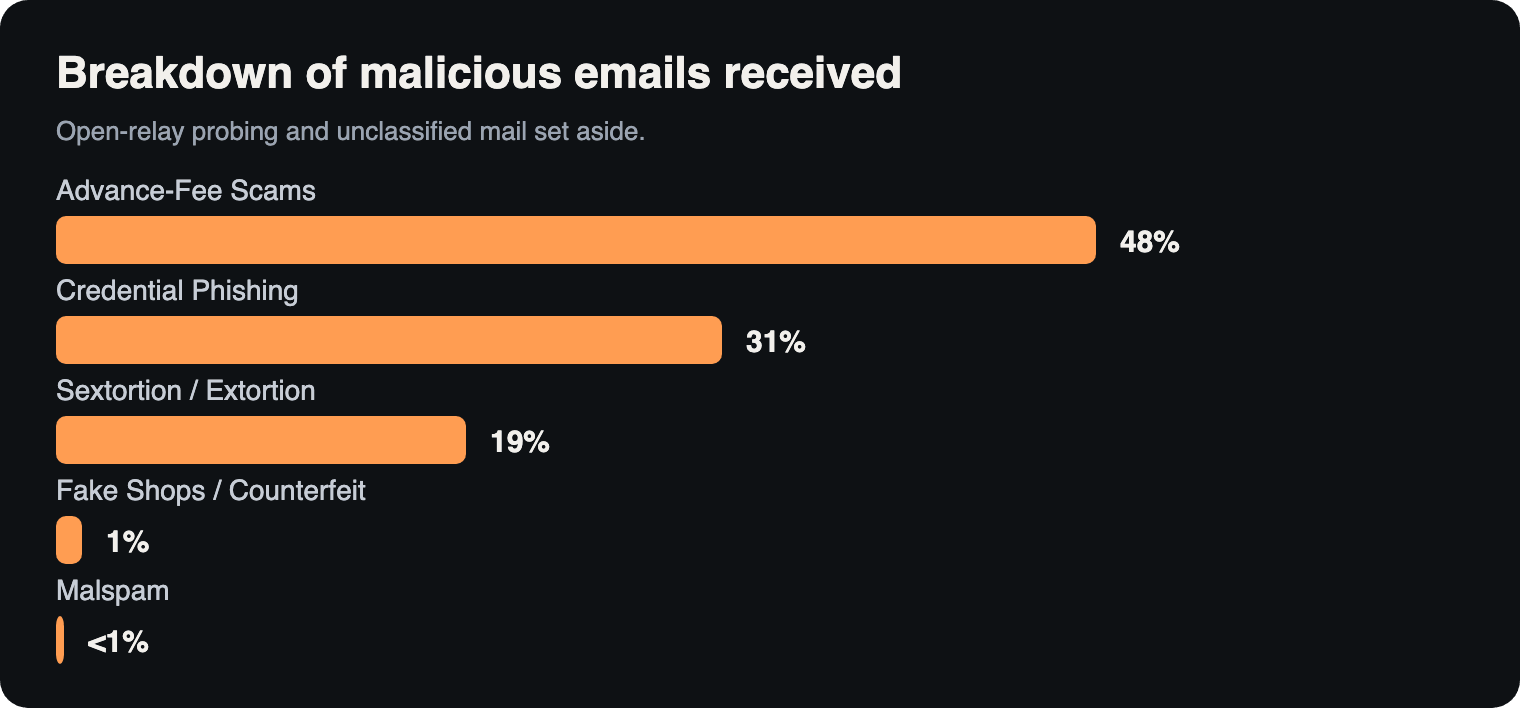
悪意のあるメール、詐欺のタイプ別
攻撃者は同じブランドを何度も模倣します。インパーソネーションキャンペーンの5つのうち4つは技術ブランドを模倣しており、人々が考えずに従うよう訓練されたアカウント安全性とログイン要求です。電子商取引、配送、金融、ソーシャルメディア、ストリーミングが残りを分け合っています。
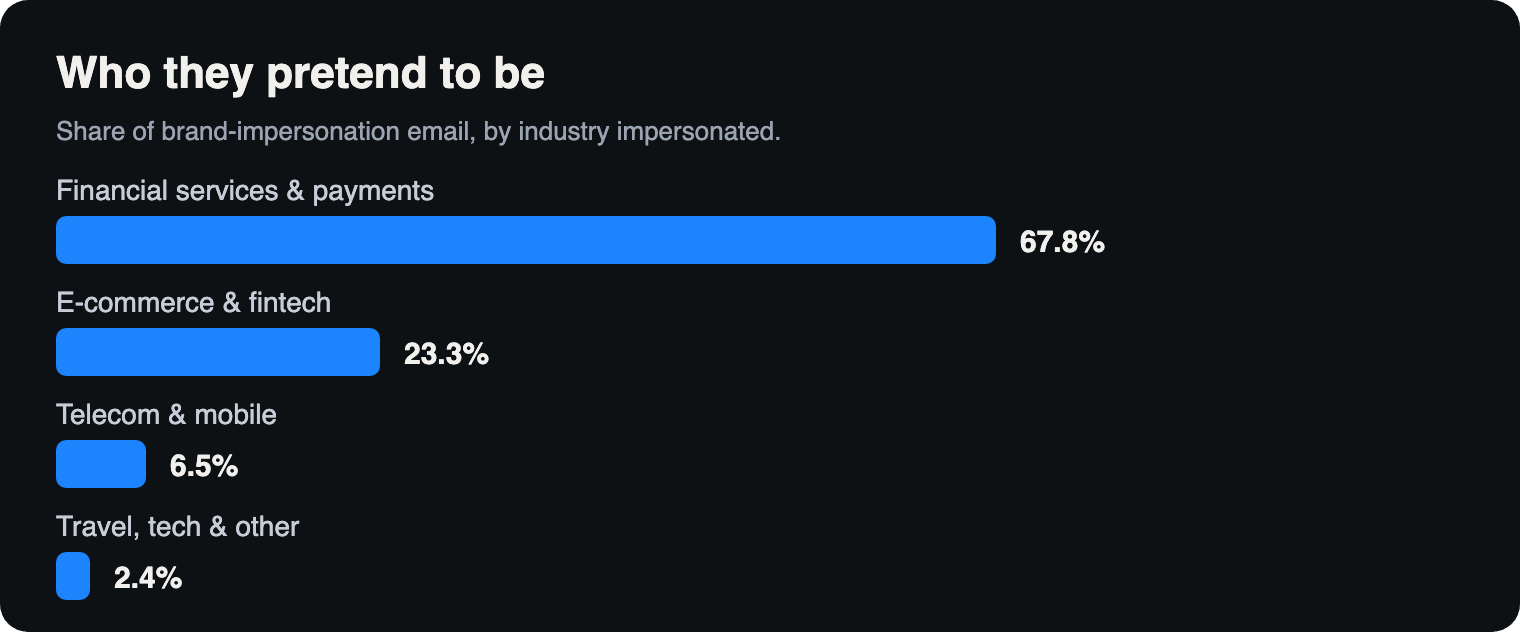
業界別の攻撃者が模倣したブランド
最も模倣された上位10ブランドをさらに細かく見ると、クレジットカードおよび消費者金融会社が最も模倣されました。それに続くのが電子商取引およびグローバルなカードおよびペイメントネットワークです。結論は?攻撃者はお金がどこにあるかを知っており、金融機関は常に攻撃を受けています。
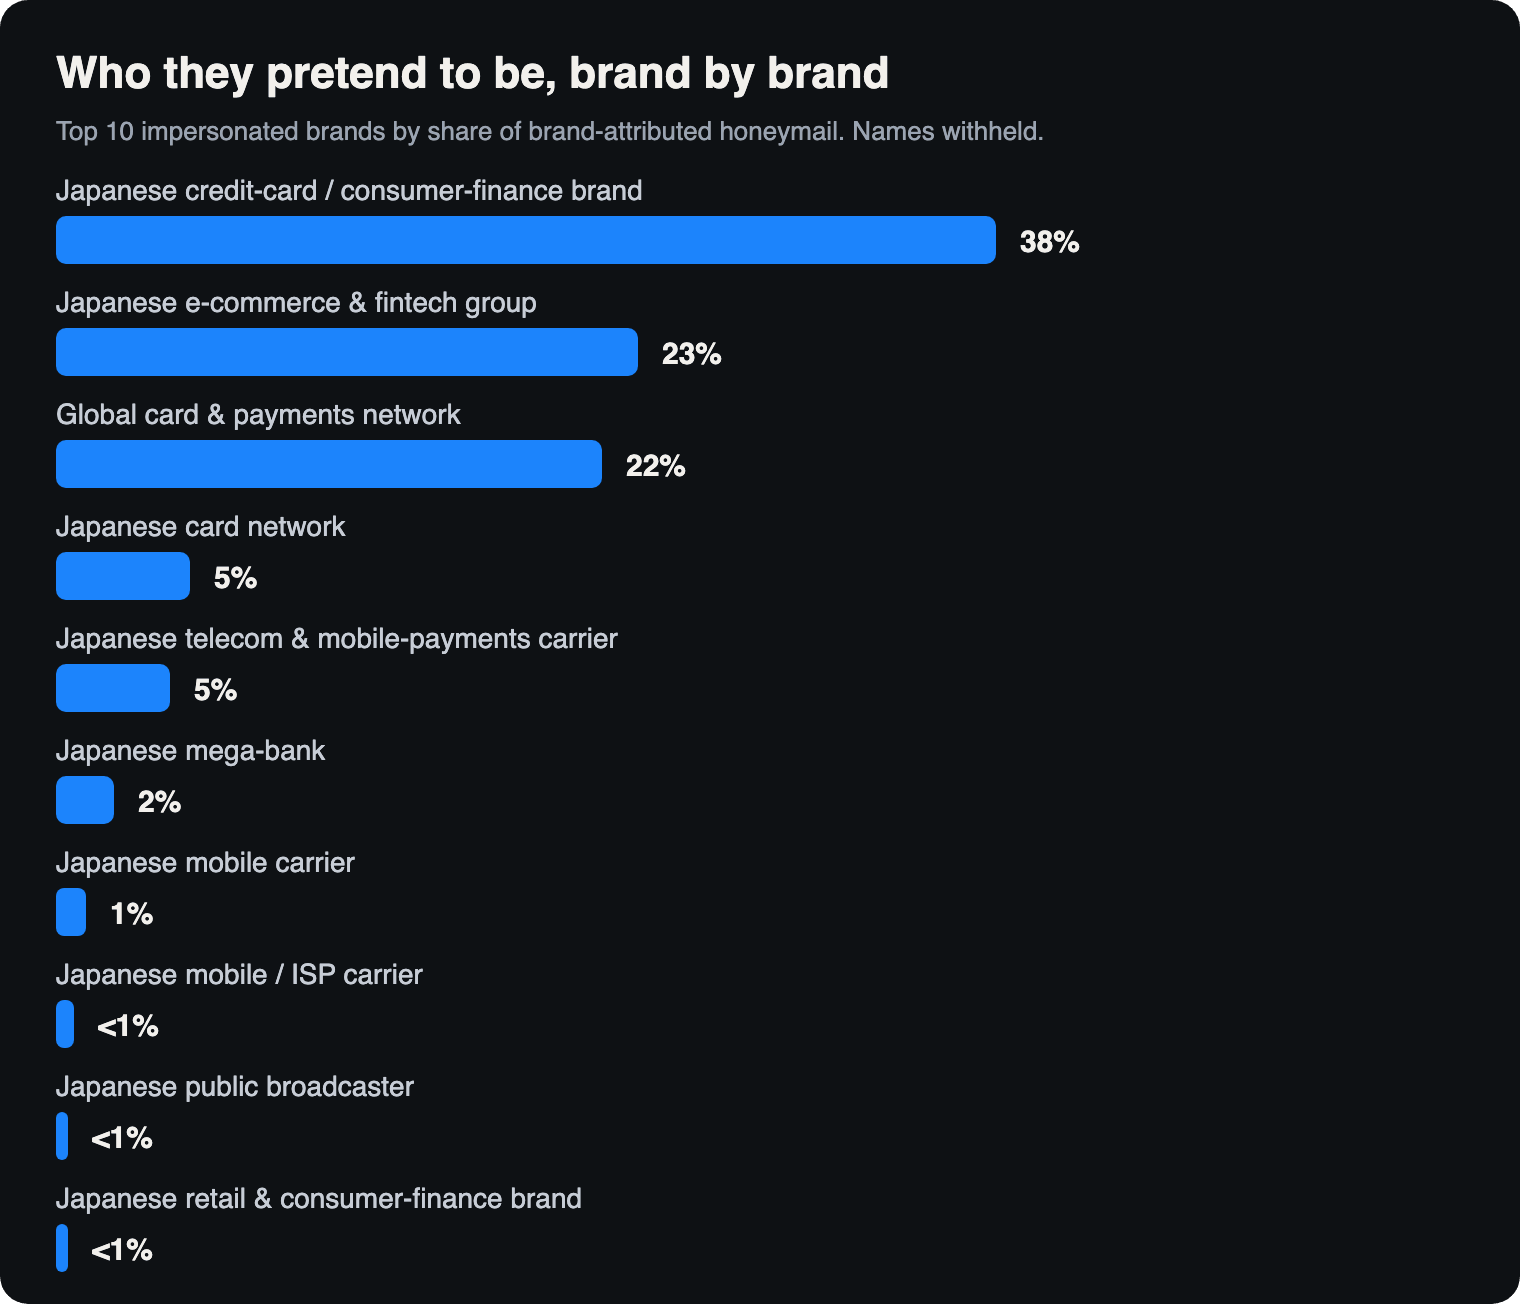
最も模倣された上位10ブランド
興味深いことに、誘引は明確な週次パターンに従いました:34%が月曜日に、33%が金曜日に到着しました。これら2日間で観察された誘引の3分の2以上を占めました。攻撃者がキャンペーンを、標的がより騙されやすいかもしれない瞬間に合わせている可能性があります。月曜日は通常、混んだ受信箱と優先順位の競合があり、金曜日には疲れや集中力の低下があり、異例の要求を無視しやすくなる可能性があります。データは意図を証明していませんが、この集中は攻撃者のソーシャルエンジニアリング戦略の重要な部分である可能性があります。
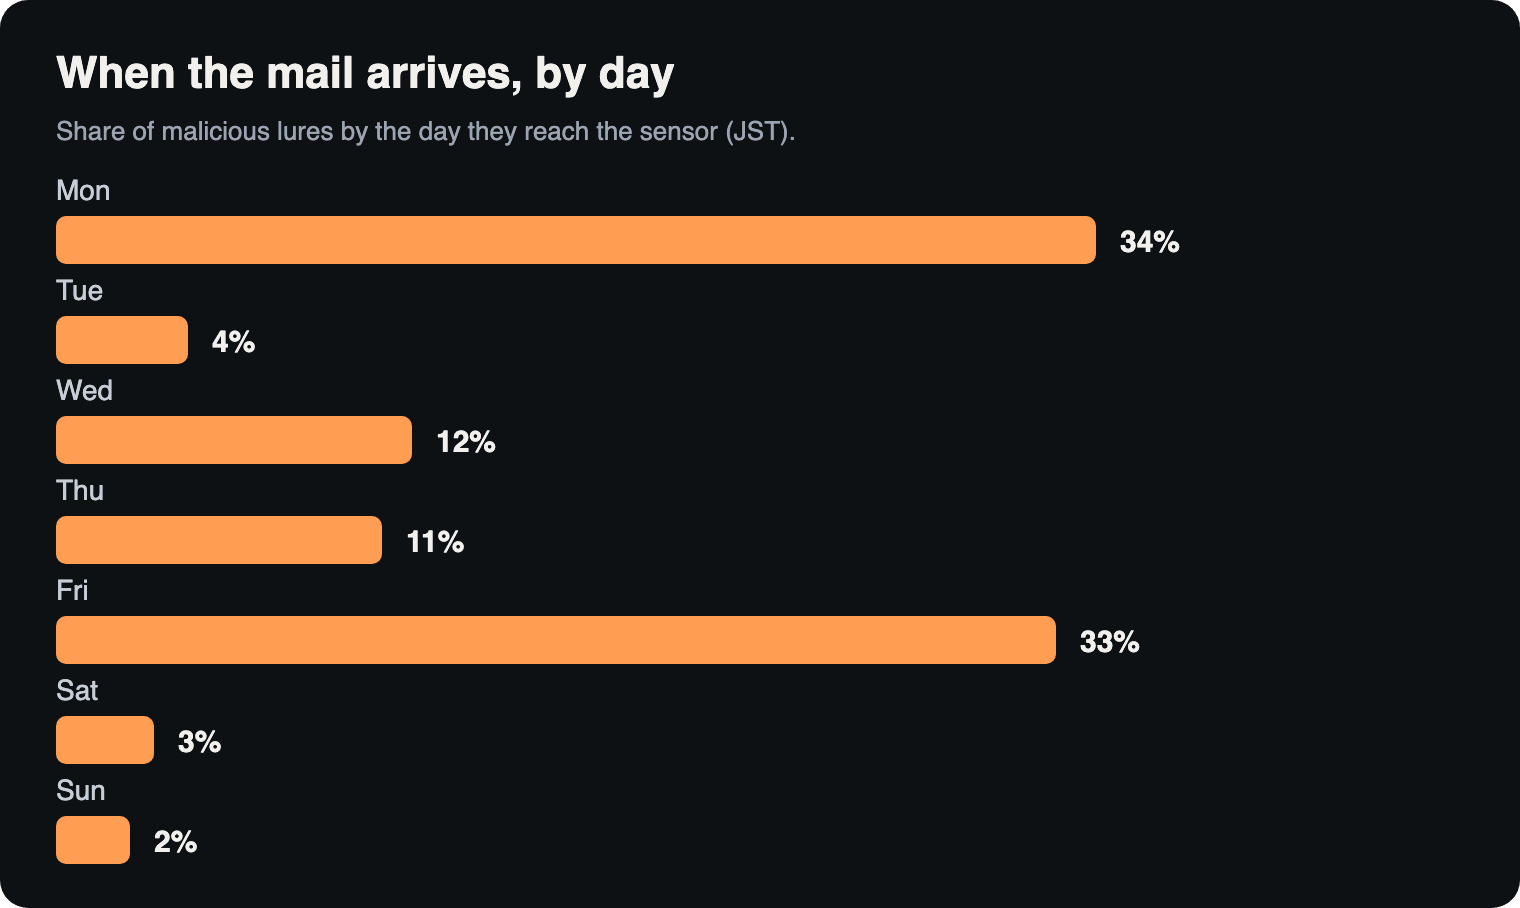
週中に受け取った悪意のある誘引の最も一般的な日
さらに、多くの誘引は午前9時(JST)または正午(JST)に届きました。これら2つの時間帯で、観測された誘引のほぼ半分を占めました。これは、詐欺師が受信者がメールを確認しやすい瞬間にメッセージを調整しようとしている可能性があることを示唆しています:仕事の始まりと昼食時にです。
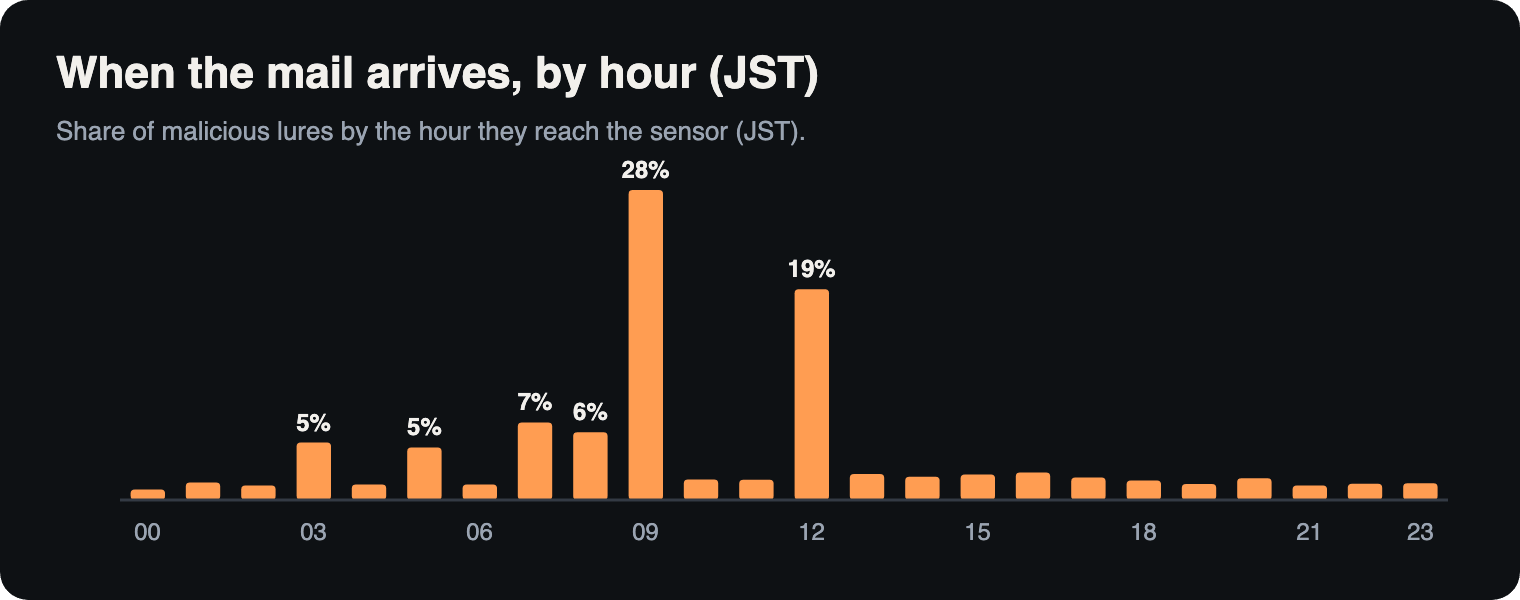
悪意のある誘引が受け取られたタイミング
総じて、この発見は意図された聴衆のルーチン、ブランド、およびインフラに基づいて構築されたフィッシングエコシステムを明らかにしています。誘引は日本の仕事週の予測可能な瞬間に到着し、人々が日常的に使用する金融および技術サービスを模倣し、西洋の脅威インテリジェンスシステムが限られた可視性しか持たない地域のメール環境を動きます。
これが、Honeymailが埋めるために構築されたカバレッジギャップです。これらのインテリジェンスは、一度も成功したキャンペーン報告、ブロックリスト、または被害者報告からではなく、商業的なフィードからもたらされませんでした。我々は、活動がターゲット環境に届くのを直接観察し、完了した誘引とそれを取り巻く攻撃者の行動を可視化しました。
受信箱の中のメッセージは攻撃ではありません。それは長い操作がついにターゲットに見えるようになる瞬間です。Doppelはその操作を ソーシャルエンジニアリング攻撃チェーンと呼びます:これは 設定、 発射、 接触、 関与、および 妥協の5段階から成ります。攻撃者は 設定の間にドメインを登録し、ログインページをクローンし、キットをスタージして、日々または週以上前に誰かに何かを送信する以前に行います。メールのみを検査すると、最後の段階で攻撃者の条件で戦闘に参加することになります。
Honeymailは、どこで参加するかを変えます。私たちは受信者であるため、センサーは 接触段階に意図的に存在しているため、報告を待ってからではなく、最初の波の中で、キャンペーンが始まる瞬間を目にします。また、誘惑の以前の作業も目にします。攻撃者はメールポートを調査し、アドレスがライブであるかどうかを確認し、実際のメッセージ以前にその送信セットアップをテストします。その活動は 設定であり、これはセンサーに露骨に着地します。完了した誘惑が到着したとき、それは
設定の残りを列になります:送信ドメイン、偽のログインページ、フィッシングキットの指紋、ソースアドレス、攻撃者のツールの再利用可能な署名。
ここで収集は研究の好奇心ではなくなり、結果を変え始めます。Doppel Threat Graphに相関付けられ、これらの散らばった信号が断片から単一の操作に変わります。プローブ、テスト、送信ドメイン、クローンのログインページ、ソースアドレス、そして同じ俳優の次の見かけの区別は、攻撃チェーン全体で連結されており、5つの別々のデスクに着地するわけではありません。それは、内側から見たチェーン自体であり、それはすべて、スケールで、リアルタイムで、操作が被害者が建設される前に収集されます。
開始時点でその信号が供給されれば、そのグラフはキャンペーンがまだ実行中の間にインフラに対して反撃できる。攻撃者はドメイン、キット、ホスティングを再利用するので、私たちが一つの操作でキャプチャしたものはしばしば次の警告になります。早期の方が安価です。あるブランド模倣サイトが1時間以内に撤去されると、何週間もライブで放置されることとは大きな違いがあります。
それらのキャンペーンがDoppelが保護するブランドを模倣した場合、そのキャプチャは単なる統計ではありません。それは、その誘引が人物または市場に届く前の顧客への早期警告です。
ですので、ネットワークが受信するすべてのメッセージは1度で2つの仕事を行います。それはチェーンが実際にどのように働くかを示し、設定と発射に向けて撤去を上流に引き寄せ、人々が損害を受ける瞬間から遠ざけます。
単一の地域で始まった小さなネットワークは、既存の一次フィードとしてDoppelの社会工学防御に立つようになります:フィードから引き出されたものではなく直接観察された、より多くのシグナル、報告の後ではなく開始直後にキャッチしたシグナルです。日本は証明の場であり、天井ではありません。この同じモデルは、今日の私たちの顧客に対する脅威がカバレッジギャップにある市場または地域にどこでも拡張され、ほとんどの非英語市場は今だにそうなっています。
攻撃は、メッセージが届くはるか前に始まっています。それについてのインテリジェンスは通常、外部から来ており、後から敵が既に構築、発射し、離れた操作を再構築するものです。Honeymailは、それがまだ実行中である間に内部に入手する方法です。これが最初にそこにあるということがどのように見えるかです。
Doppel protects individuals and brands from AI-powered impersonation, phishing, fraud, and social engineering by dismantling attacker infrastructure and building resilience through training and simulation.
Doppel's comprehensive Digital Risk Protection solution detects threats across multiple channels, links alerts into a real-time threat graph, and offers AI-driven infrastructure disruption. These threats inform phishing simulation campaigns and security awareness training to offer robust Human Risk Management capabilities that strengthen employee defenses through next-generation training and testing.
Doppel's mission is to protect the world from social engineering attacks every day. Founded in 2022, Doppel is an AI-native platform designed for social engineering defense.
Median Takedown Time Domains, Social Media, Paid Ads
<10h
Faster takedowns on emerging threat vectors than our competitors.
Indicators Analyzed Daily
+1B
Faster takedowns on emerging threat vectors than our competitors.
Trusted Customers
200+



Prepared by Doppel SECR - Social Engineering Counterintelligence & Research