

Doppel Email Securityの一般提供を開始
ソーシャルエンジニアリング攻撃への反撃を可能にする、エージェント型メールセキュリティソリューション。検知だけでは不十分です。攻撃を阻止することが重要です。
製造ブランドは、相互接続されたサプライヤー、分散した業務、およびビジネスにとって重要なシステムに依存しているため、サイバー犯罪者にとっては依然として高優先度の標的です。しかし、2026年初頭からのDoppelのテレメトリーは、脅威の量だけでなく、攻撃者がどのようにアクセスを確立し、リスクを拡大するかにも意味のある変化が見られることを示しています。
工業・製造業
レポート日付:2026年6月15日
製造業の組織は、攻撃者がすぐに生産システムに触れずにビジネスの影響を与えることができるため、高優先のターゲットであり続けています。資格情報の露出、偽装インフラストラクチャ、社会的偽装、および第三者の悪用は、詐欺、アクセスブローカー、ベンダーの妥協、または最終的に工場の運営、物流、顧客の信頼、またはサプライヤーの継続性に影響を与える混乱をサポートする可能性があります。
2026年1月から5月までのドッペルのテレメトリーは、産業および製造の脅威活動が資格情報の露出と外部インフラストラクチャの悪用によって大きく形作られていることを示しています。3月に最低点を迎えた後、脅威の活動は4月に急激に増加し、5月も高止まりしています。
製造業の広範な脅威の状況はこのパターンを支持しています。IBM X-Forceは、その2026年の脅威インテリジェンス指数で、製造業が5年連続で最も標的にされているセクターであると報告し、攻撃者が運用ダウンタイムの感受性、サプライチェーン依存性、複雑なハイブリッドIT/OT環境のために製造業者を高レバレッジのターゲットと見なしていることを強化しました。
ドッペルのテレメトリー全体で最も重要なシグナルは、資格情報漏洩活動の優勢さです。資格情報漏洩のソースは、2月と4月のトップソース活動の90%以上、5月の85%以上を占めていました。漏洩した資格情報は、攻撃者にサプライヤーポータル、VPN、クラウドサービス、メールアカウント、リモートアクセスツールへの低摩擦経路を提供する可能性があります。
同時に、攻撃者は信頼性が高く迅速に展開可能なプラットフォームを引き続き利用しています。Gitbook、Webflow、Blogspot、Netlify、Cloudflare Pagesを含め、これらのサービスを使用して説得力のある偽装ページ、フィッシングフロー、偽のドキュメント、および低コストのセットアップで運用インフラストラクチャをホスティングすることができます。
総じて、ドッペルの製造リスクの観点は、アイデンティティ駆動、プラットフォーム有効化、供給チェーンの露出によるものです。観察された脅威の活動は主に外部対応ですが、製造環境が接続されたビジネスシステム、分散工場、契約者、サプライヤー、第三者のサポート関係に依存しているため、下流リスクを伴います。
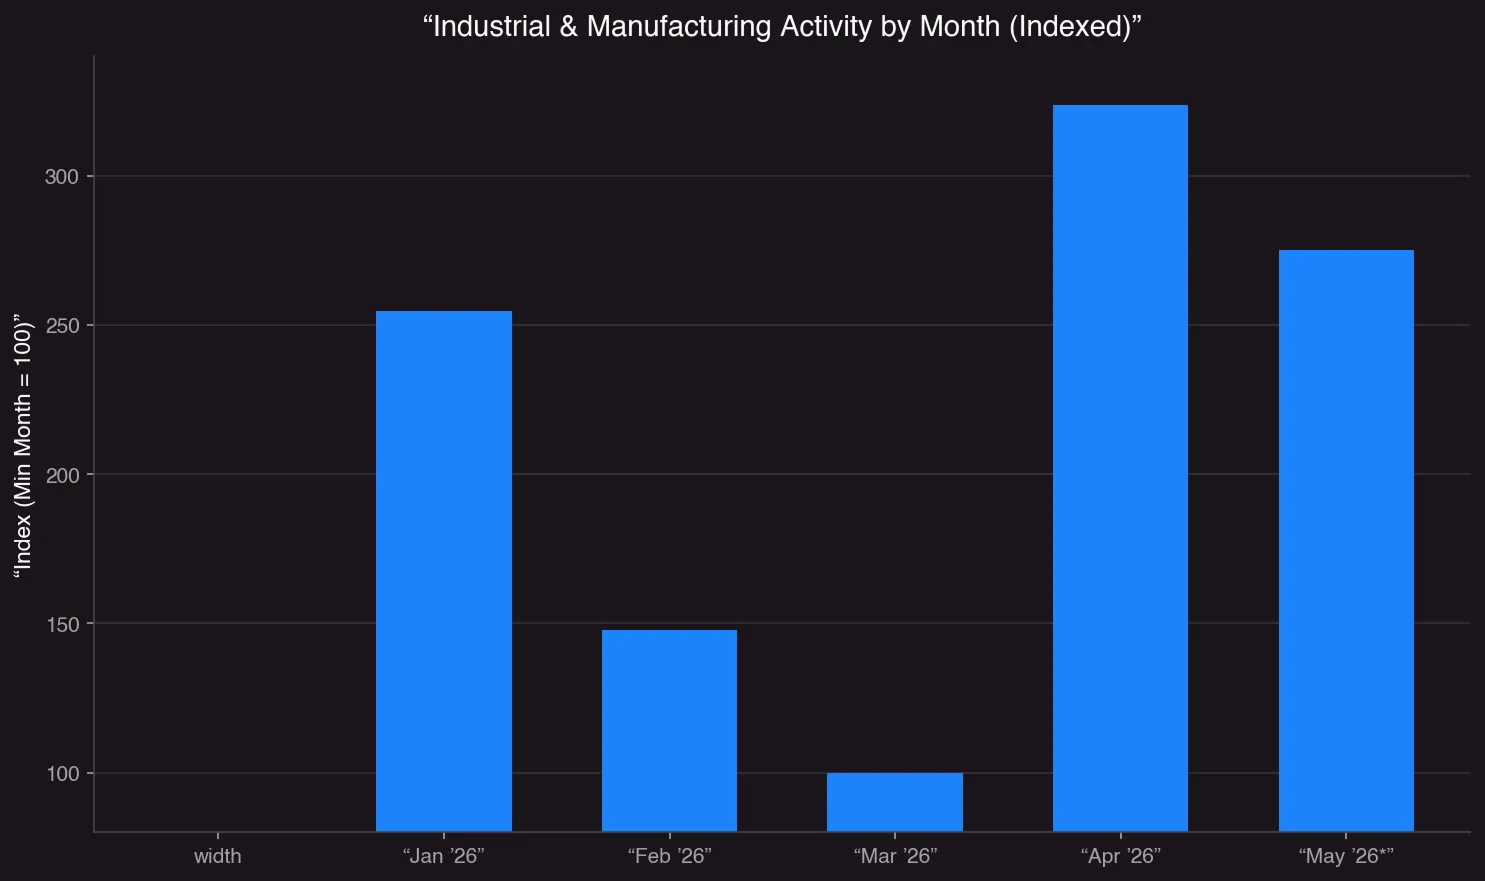
月ごとの総確認済み脅威活動(インデックス化)
第1四半期における産業および製造活動は緩やかで、1月から2月に約42%、2月から3月にさらに32%減少し、その後4月に急激に反転しました。4月の活動は3月に比べて約224%増加し、データセットで最も明確な急上昇を示しています。5月は高止まりしていると予想され、4月から約15%低下していますが、それでも3月に比べて約175%上回っており、脅威の圧力が4月のピークから冷めたものの、以前のベースラインに戻っていないことを示しています。
このパターンは、4月が孤立した異常ではなかったことを示唆しています。5月の部分的な月間活動を正規化した後でも、垂直領域は持続的な圧力を示しています。現在の5月の予測は、攻撃者の関心が高止まりしていることを示していますが、活動の構成が単なるボリュームよりも重要であることを示しています。
情報源の構成は、観察された脅威活動の主要な駆動因として資格情報の露出への明確なシフトを示しています。
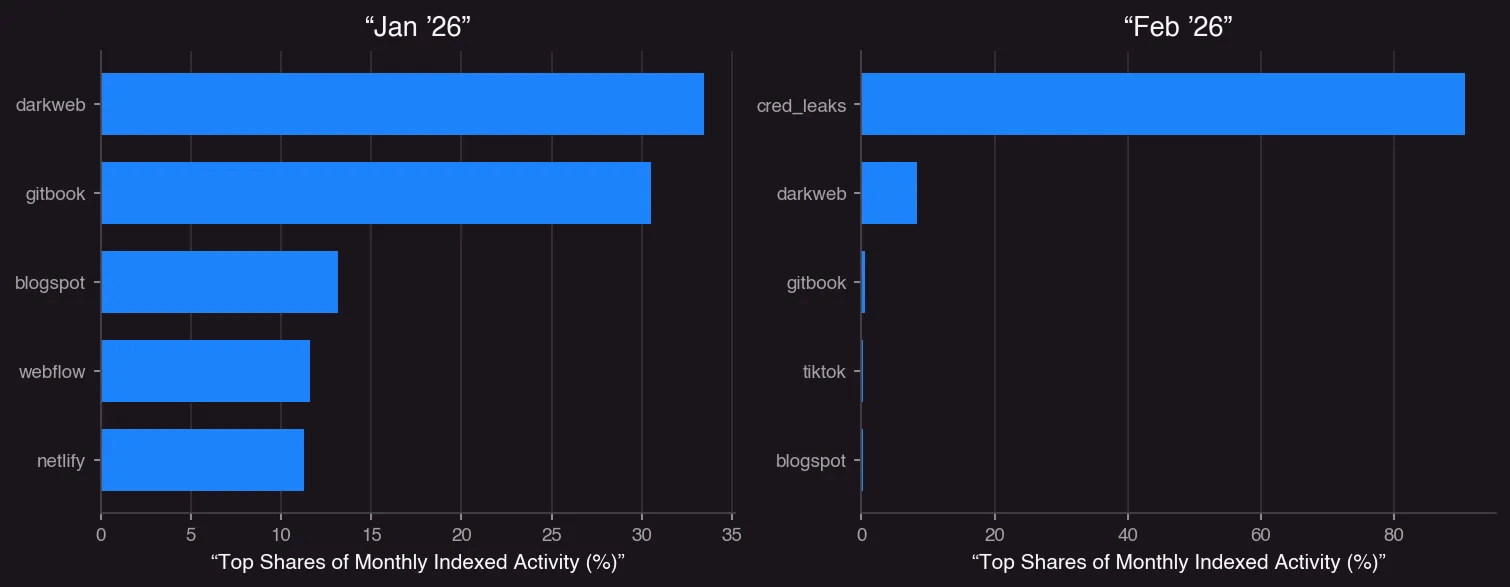
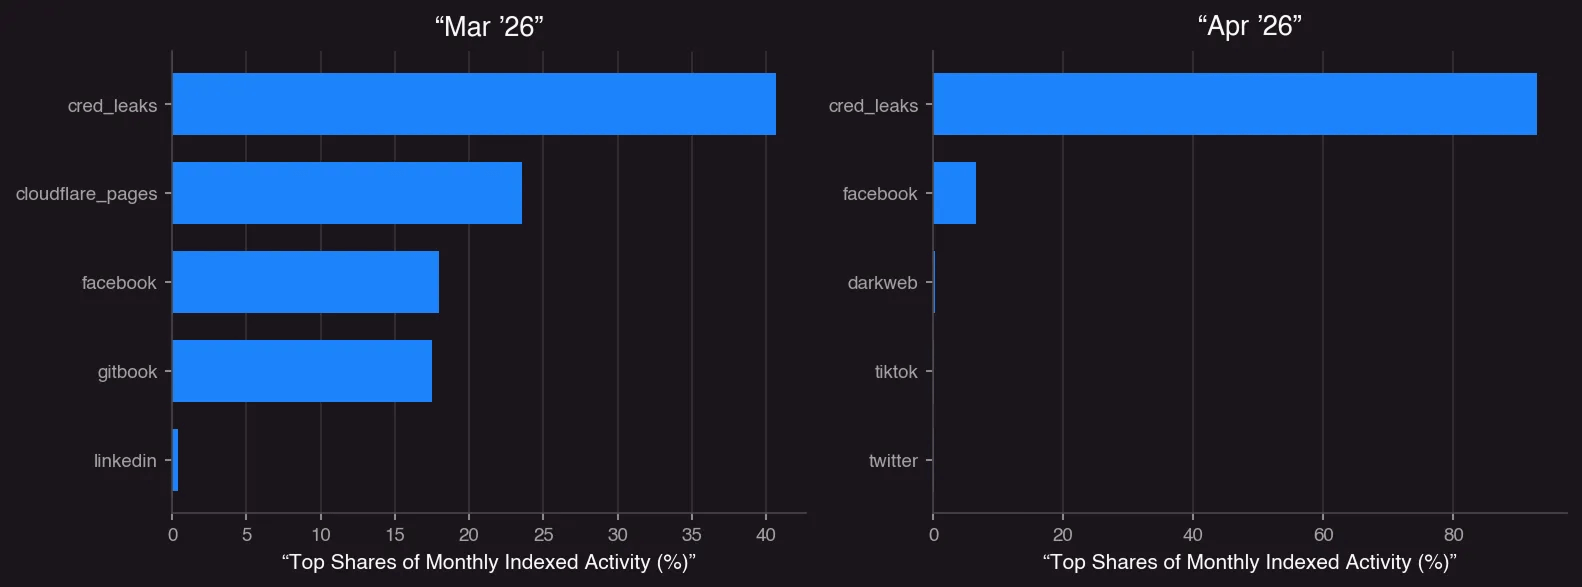
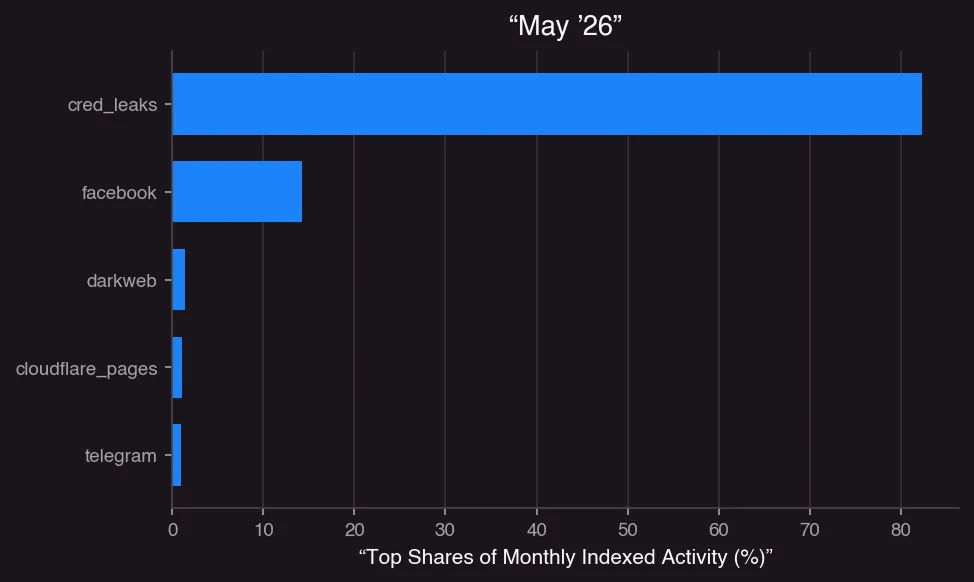
脅威活動の主要な情報源
1月には、脅威活動はダークウェブ情報源および無料または低摩擦のホスティングプラットフォーム全体により分散していました。Gitbook、Blogspot、Webflow、Netlifyはすべてトップソースの中に現れ、攻撃者が信頼されたホスティング環境を利用して軽量の偽装またはフィッシングインフラストラクチャを作成していたことを示唆しています。
2月には大きなシフトが見られました。資格情報漏洩がトップソース活動の90%以上を占め、他のすべての面を圧倒しました。これは、露出したアカウントおよび漏洩したアイデンティティ材料がリスクの主要なシグナルである脅威モデルを示しています。
3月には、脅威の情報源のより多様な混合が見られました。資格情報漏洩は最大のカテゴリとして残りましたが、Cloudflare Pages、Facebook、Gitbookがより目に見えるようになりました。これは、アイデンティティの露出、ホスティングされたインフラストラクチャの悪用、およびソーシャルエンジニアリングのより広範な混合を示しています。Cloudflare PagesおよびGitbookの存在は注目すべきであり、これらのプラットフォームは信頼されたプラットフォームの評判を活かしながら、攻撃者が迅速に信頼できるページを立ち上げるのを支援できます。
4月には資格情報の漏洩が最も鮮明に集中しており、トップソース活動の92.84%を占めました。Facebookも依然として可視であり、資格情報の露出とともに社会工学やブランド偽装が続いていることを示しています。
5月も資格情報駆動が続いています。ダークウェブでの資格情報漏洩が活動の85.46%を占め、Facebookでのブランド偽装が14.21%まで上昇しています。これは、製造をターゲットにすることが単なるアクセスの問題ではなく、ブランドや社会工学の問題でもあることを示唆しています。攻撃者は漏洩した資格情報、偽ページ、および偽装を共に使用して、詐欺、アカウントの乗っ取り、ベンダーの悪用、またはその後の侵入をサポートしている可能性があります。
ドメイン活動は、全脅威活動とは異なるパターンに従います。4月にピークを迎え、その後5月に急激に低下しました。
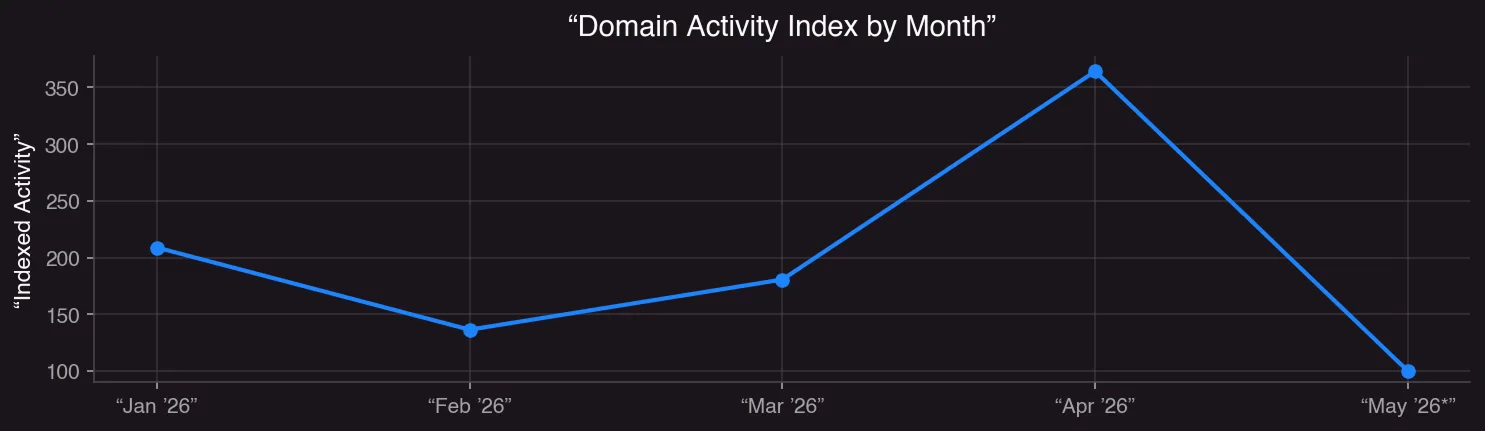
月ごとのドメイン脅威活動
全体的な脅威活動とドメイン脅威活動との間の差異は重要です。全体的な活動は5月に高いままですが、確認された悪意のあるドメイン活動はデータセットで最も低いポイントであると予測されています。これは、現在の脅威の圧力が主にドメイン主導ではないことを示しています。
代わりに、広範な脅威活動はアイデンティティの露出、社会的チャネル、ダークウェブ情報源、およびプラットフォームホストされたインフラストラクチャによって駆動されているようです。ドメインは重要であり続けていますが、それらはしばしば変換インフラストラクチャとして機能しますが、今回は唯一、あるいは支配的なシグナルではありません。
製造業の組織にとって、これはドメイン監視を外部リスクの完全な測定として扱うことを避けるべきことを意味します。資格情報の漏洩、サプライヤー偽装、偽の社会プロファイル、ホストされたページ、ダークウェブ活動は、攻撃者の準備またはキャンペーン開発の早期の指標を提供する可能性があります。
広範なデータセットで最も一貫した発見は、資格情報漏洩活動の集中です。資格情報漏洩は2月、4月、および5月に支配的であり、3月でもトップソースのままでした。
これは、漏洩した資格情報がいくつかの製造特有のリスク経路をサポートできるため重要です:
製造業者にとって、このリスクは分散工場、古いアクセスパターン、共有された第三者ワークフロー、および一貫して統治されていない可能性があるベンダーおよび請負業者の大規模な人口によって増幅されています。
ドッペルは4月中旬に大規模なスパイクを観察しました。4月13日の週は、前週から47倍のダークウェブ警告を生成しました。
このパターンは、重大な資格情報ダンプ、違反関連の露出、あるいは集中したダークウェブリリースと一貫しています。スパイクが1週間に縛られている場合でも、これは垂直レベルの報告にとって重要です。これは、製造および産業の露出が単一の大規模イベントの周りにどれほど迅速に集中できるかを示しています。
データセットは、Gitbook、Webflow、Blogspot、Netlify、およびCloudflare Pagesを含む無料または信頼されたホスティングプラットフォームの繰り返し使用を示しています。これらのプラットフォームは、簡単に展開でき、安価で、ユーザーによって信頼され、迅速な代替が可能なため、攻撃者にとって魅力的です。
製造ブランドにとって、ホスティングされたプラットフォームの悪用は次のように現れるかもしれません:
これは実行可能なトレンドであり、プラットフォームの悪用パターンを中心に繰り返しの検出、報告、テイクダウンワークフローを構築することができ、各ページを単独のイベントとして扱うのではなくなります。
Facebookは3月、4月、および5月における意味のある情報源として現れ、5月ではトップソース活動の12.01%に達しています。これは、攻撃者が社会プラットフォームを利用して顧客、従業員、パートナー、および求職者に接触し続けていることを示唆しています。
製造ブランドにとって、Facebook偽装は偽のカスタマーサポート、偽の採用、偽のディーラーまたはディストリビューターページ、偽の製品プロモーション、およびフィッシングや支払い収集ページへのリダイレクトをサポートする可能性があります。社会的チャネルもまた、攻撃者が被害者をメッセージングアプリ、ホストされたページ、または偽装ドメインに移動させる前に信頼を確立できるようにします。
ドッペルの発見は、より広範な第三者侵害の報告と一致しています。Black Kiteは、2025年に136の主要な第三者侵害が719の名指し企業および公に特定されなかった推定26,000の追加の下流被害者に影響を与えたと報告しました。この報告は、平均で1つの第三者侵害が5.28の下流被害者に影響を与えたことも示しています。これは、Black Kiteが記録した中で最高水準です。
これは、サプライヤー、物流プロバイダー、契約メーカー、ディストリビューター、および現場サービスパートナーが相互接続された製造業界に高度に関連しています。単一の妥協したベンダー、共有プラットフォーム、または高依存サービスプロバイダーが、多くの下流組織に露出を生み出す可能性があります。
Black Kiteの発見はまた、ドッペルの資格情報漏洩シグナルの重要性を強化しています。Black Kiteは、最もクリティカルなベンダーの62%がスティーラーログに企業の資格情報が表示されていたことを報告し、アイデンティティの露出が重要なサプライチェーンリスク指標であることを示しています。製造業者にとって、漏洩したベンダーまたはパートナーの資格情報は、サプライヤーポータル、調達ワークフロー、リモートアクセスシステム、および共有ビジネスアプリケーションへの間接パスを生み出す可能性があります。
資格情報漏洩は、データセットにおいて最も強力なシグナルです。漏洩したアカウントは、攻撃者にエンタープライズシステム、サプライヤー環境、クラウドサービス、およびメールアカウントへの低摩擦経路を提供する可能性があります。
影響: アカウント乗っ取り、サプライヤーポータルの悪用、ビジネスメール妥協、詐欺、無許可のアクセスにより、センシティブなIPおよびデータの露出が発生し、下流侵害のリスクが増加します。
攻撃者は信頼されたホストプラットフォームを使用して、迅速に説得力のあるインフラストラクチャを作成しています。Gitbook、Webflow、Blogspot、Netlify、Cloudflare Pagesは、フィッシング、偽装、または詐欺をサポートするのに十分に合法的に見えるページをホストするために使用できます。
影響: キャンペーン展開の迅速化、被害者の信頼の向上、繰り返しのテイクダウンの課題、攻撃者のコストの削減。
Facebookやその他の社会プラットフォームは重要な配信およびエンゲージメントチャネルとして残っています。攻撃者は、製造業者、ディストリビューター、採用者、サポートチーム、または経営陣を偽装して信頼を築き、被害者を悪意あるワークフローにリダイレクトできます。
影響: パートナー詐欺、偽の採用詐欺、および認証情報の盗難により、顧客への被害と評判の損傷を引き起こします。
ダークウェブ活動は、特に1月および4月中旬のスパイク時に繰り返しシグナルとして残っています。これらの発見には、漏洩した資格情報、露出したセンシティブデータ、アクセスリスト、または製造業者とそのブランドに関連するアクターの議論が含まれる可能性があります。
影響: アカウント乗っ取り、ターゲットを絞ったフィッシング、アクセス仲介、恐喝、およびその後の妥協のリスクが増加します。
製造リスクはしばしばメーカー自体を超えて広がります。サプライヤー、ディストリビューター、物流パートナー、契約メーカー、および現場サービスプロバイダーは、すべて組織への間接的な経路または偽装の手段となる可能性があります。
影響: サプライヤー詐欺、請求書のリダイレクト、無許可のアクセス、ビジネスの混乱、およびパートナーエコシステム全体の信頼の喪失を引き起こします。
データセットは、インフラストラクチャ優先の脅威活動からアイデンティティ優先の脅威活動へのシフトを示唆しています。
1月には、脅威の活動はダークウェブ情報源およびホスティングプラットフォーム全体により均等に分布していました。2月には、資格情報漏洩が支配的な情報源となりました。3月は、ダークウェブの資格情報漏洩、Cloudflare Pages、Facebook、およびGitbookを組み合わせたより混合的なパターンを導入しました。4月と5月には資格情報重視のパターンに戻り、Facebookは引き続き重要です。
この進行は、攻撃者が単一のチャンネルに依存していないことを示しています。代わりに、彼らは漏洩した資格情報、信頼されたホストプラットフォーム、ソーシャルチャネル、およびダークウェブ活動を組み合わせてより広範なキャンペーンワークフローをサポートしているようです。
可能性のある攻撃の流れは次のとおりです:
これは製造業界にとって重要です。なぜなら、運用の混乱は常にOT内部で始まるわけではないからです。それはビジネスアイデンティティ、サプライヤーアクセス、メール妥協、または第三者の偽装から始まり、後に生産、物流、財務、または評判への影響を生み出す可能性があります。
1つのプラットフォーム。完全な脅威の可視性。
現代の攻撃は、一か所で始まり終わることはなく、チャネル、インフラストラクチャ、および人々にまたがって展開されます。Doppelは、このアプローチを統一して、チャネル全体で拡大する前に脅威を検出、妨害、および防止し、従業員が現実世界の脅威を認識し対応するのを支援するインサイトを通じて人的リスク管理を強化します。
対象チャネル:
| チャネル | 説明 |
|---|---|
| ドメイン | Doppel Visionは、ドメイン登録、SSL証明書、ウェブサイトコンテンツ、フィッシングキット、視覚的シグナル(OCR)を継続的に監視し、リアルタイムで悪意のあるドメインを検出します。識別された脅威は、高い確信度で自動トリアージおよびテイクダウンされます。24時間365日のグローバルサポートにより、すべてのチャネルで迅速な対応と一貫したカバレッジを保証しています。 |
| ソーシャルメディア | Doppel Visionは、AI、ネイティブプラットフォーム統合、およびOCRを使用して、偽アカウント、偽装者、および悪意のあるコンテンツを継続的にスキャンします。自動執行と強力なプラットフォーム関係により、迅速かつスケーラブルなテイクダウンを可能にします。 |
| 有料広告 | Doppel Visionは、Google、Meta、TikTokなどの有料広告チャネルを監視し、偽装、詐欺、およびブランドの悪用を特定します。広告クリエイティブ、アカウント、ランディングページを分析することで、収益を奪取し、顧客を誤解させ、ブランドの信頼を損なう悪意のあるキャンペーンを特定し、妨害します。 |
| メール | Doppel Visionは、 honeypotsおよび自動フィッシングインボックスを使用して、従業員に到達する前にフィッシングキャンペーンを検出します。この早期の可視性は、資格情報の盗難、アカウントの乗っ取り、ブランドの悪用を防止するのに役立ちます。 |
| アプリケーション | Doppel Visionは、Apple App Store、Google Play、APKサイト、およびサードパーティのマーケットプレイスを監視して、偽のモバイルアプリ、悪意のあるAPKs、およびブラウザ拡張機能を特定します。ネイティブ統合を通じて、検出された脅威は迅速にテイクダウンされ、ユーザーを保護し、ブランドの信頼を維持します。 |
| 通信/Vishing/Smishing | 詐欺の電話やテキストが報告された場合、Doppel Visionはこれらのシグナルを行動に変えます。レポートは確証され、直接通信プロバイダーにエスカレーションされ、詐欺のキャンペーンを妨害し、顧客とブランドの評判を保護します。 |
| Eコマース | Doppel Visionは、自動的にグローバルの通販マーケットプレイスにおける偽造リストを検出し削除します。継続的な監視が収益を保護し、ブランドの整合性を維持し、顧客への詐欺的な製品の露出を減少させます。 |
| 暗号通貨/NFT | Doppel Visionは、ブランドを偽装したスキャムトークン及びNFTを中央集権及び非中央集権のエコシステムで検出し削除します。悪意のあるウォレット対応サイトは主要なウォレットプロバイダー(例:MetaMask、Phantom、Coinbase Wallet)に報告され、数分以内にアクセスを制限し、ユーザーの露出と詐欺を防止します。 |
| ダークウェブ | Doppel Visionは、PII露出、資格情報ダンプ、および貴組織に関連するデータ漏洩についてダークウェブを監視します。早期検出によりプロアクティブな対応が可能になり、下流詐欺とアカウント妥協のリスクを軽減します。 |
| コードリポジトリ | Doppel Visionは、公開および非公開のコードリポジトリをスキャンし、露出した秘密、APIキー、資格情報、およびセンシティブなデータを特定します。LLMsとセキュリティ専門知識を組み合わせ、開発者によって導入されたリスクを特定し、利用される前に修正を促進します。 |
Doppel protects individuals and brands from AI-powered impersonation, phishing, fraud, and social engineering by dismantling attacker infrastructure and building resilience through training and simulation.
Doppel's comprehensive Digital Risk Protection solution detects threats across multiple channels, links alerts into a real-time threat graph, and offers AI-driven infrastructure disruption. These threats inform phishing simulation campaigns and security awareness training to offer robust Human Risk Management capabilities that strengthen employee defenses through next-generation training and testing.
Doppel's mission is to protect the world from social engineering attacks every day. Founded in 2022, Doppel is an AI-native platform designed for social engineering defense.
Median Takedown Time Domains, Social Media, Paid Ads
<10h
Faster takedowns on emerging threat vectors than our competitors.
Indicators Analyzed Daily
+1B
Faster takedowns on emerging threat vectors than our competitors.
Trusted Customers
200+



Prepared by Doppel SECR - Social Engineering Counterintelligence & Research