Doppel Email Securityの一般提供を開始
ソーシャルエンジニアリング攻撃への反撃を可能にする、エージェント型メールセキュリティソリューション。検知だけでは不十分です。攻撃を阻止することが重要です。
小売業やホスピタリティ業界は、高い離職率からヘルプデスクを狙ったボイスフィッシングまで、特有のソーシャルエンジニアリングの脅威に直面しています。人的リスク管理を使って、最前線をどのように守るかを学びましょう。
混雑したホテルのロビーや小売店に季節のラッシュ時に入ると、運営全体が人間の交流に依存していることに気づくでしょう。
小売業やホスピタリティ業界は、スピード、顧客サービス、大規模で分散したフロントラインで成り立っています。ホテルのコンシェルジュがVIPのアップグレードを処理したり、小売店のレジ係がせっかちな買い物客の列をクリアしようとするなど、人間の要素がこれらのビジネスの核となっています。
しかし、人間の要素は攻撃の表面の核でもあります。
小売業とホスピタリティ業界では、従業員はすべての種類のソーシャル・エンジニアリングに対する防御の最初(そしてしばしば最後)のラインとして扱われてきました。セキュリティリーダーは、非常に忙しく、圧倒されているフロントラインの労働者に、人間のファイアウォールとして機能するよう求めました。しかし、彼らは年間のビデオと予測可能なフィッシングメールのテストを通じて訓練を受けています。
2026年版Verizonデータ漏洩調査報告書によると、62%以上の漏洩には人間の要素が関与しているので、年に一度のコンプライアンスのチェックでは、意欲的なサイバー犯罪者の成功するソーシャルエンジニアリングを阻止するのに十分ではありません。
小売業とホスピタリティのセキュリティリーダーは、コンプライアンスの測定から行動の測定と変更へと移行する必要があります。AIネイティブな人的リスク管理(HRM)を採用することが、2026年におけるソーシャルエンジニアリングの現実に対して高度に標的化され、時間が短い労働力を保護する唯一の方法です。
全国最大のホスピタリティ運営者の一つでの注目の高い漏洩は、ゼロデイ攻撃や複雑なコードの結果ではありませんでした。それは、完璧に実行された電話によるものでした。
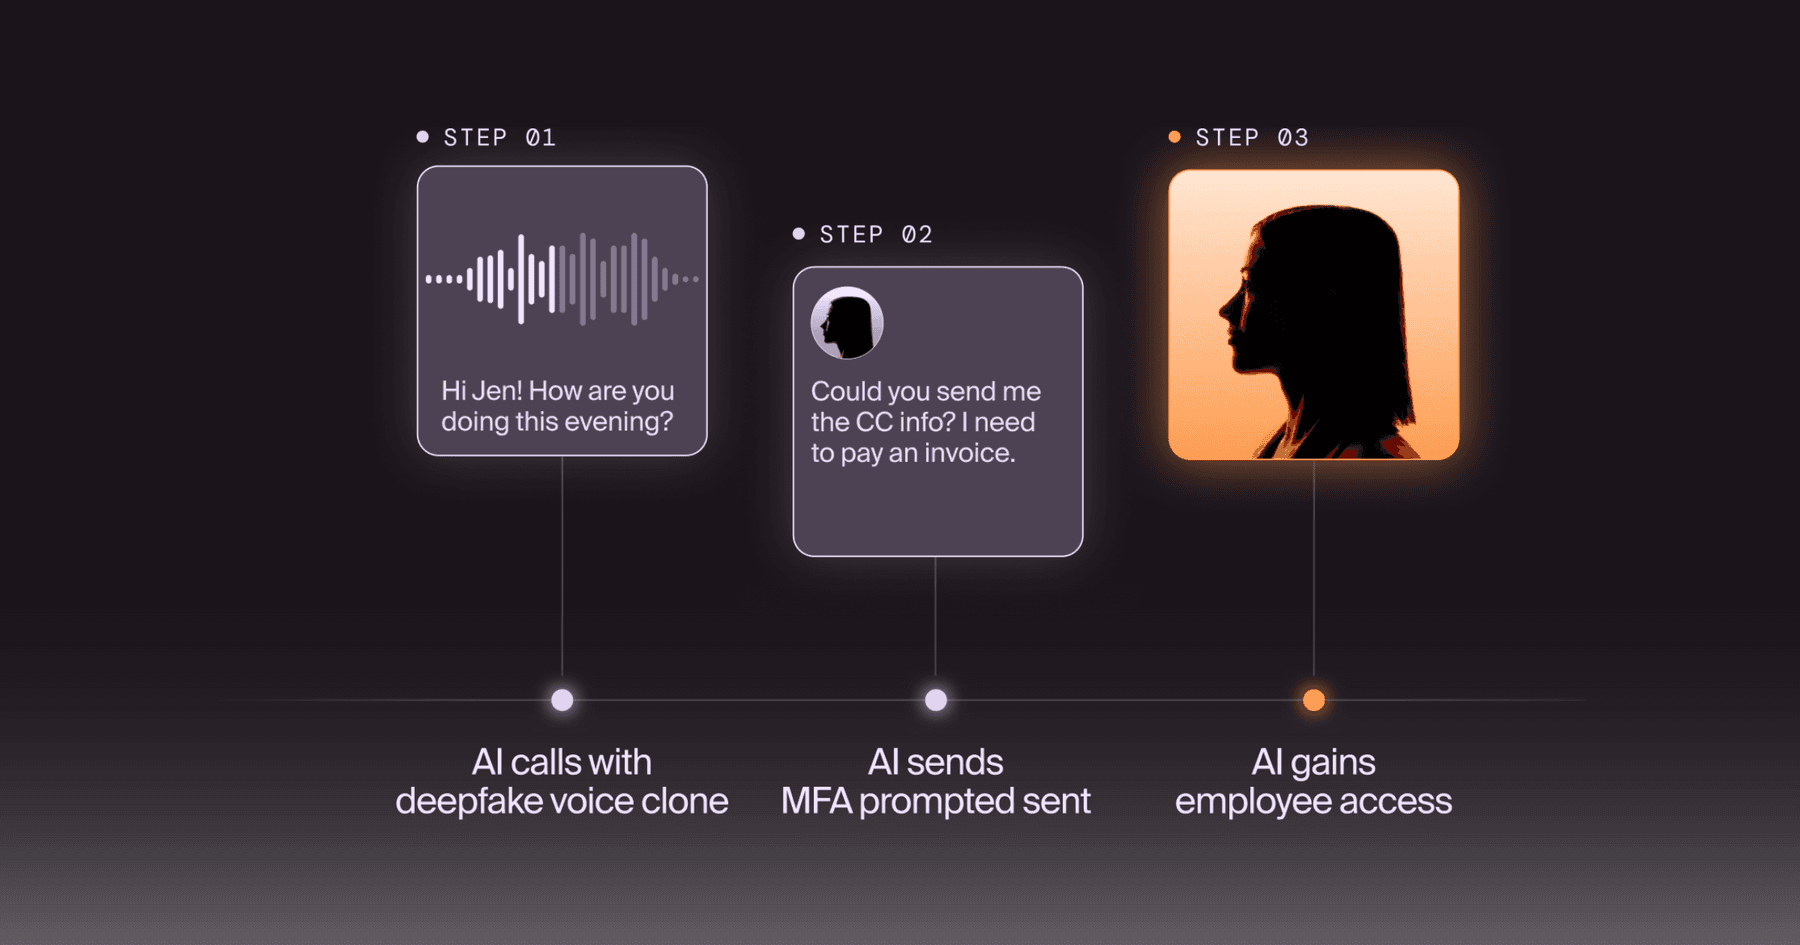
2026年には、Scattered Spiderスタイルの敵対者から守る必要があります。彼らは生成AIを使用して超パーソナライズされたマルチチャネルキャンペーンを行います。インフラをハッキングする必要はなく、それを運営する人々を操作するだけで済むからです。だからこそ、会話型のソーシャルエンジニアリングは非常に危険なのです。 (opens in new tab)
数百万ドルの技術的セキュリティをほんの数分で回避するアタッカーのプレイブックは以下の通りです:
攻撃者は、圧力に屈したため、人間の防御が崩壊し、デジタルのフロントドアを簡単に通り抜けました。
小売業とホスピタリティ業界のブランドは、サイバー犯罪者の戦術と一致するため、ソーシャルエンジニアリングに対して不釣り合いに脆弱です。
小売やホスピタリティのブランドを守る任務を負っている場合、直面する運営上の現実はこちらです:
現場を確保するために、組織は受動的な意識から脱し、積極的なリスク管理を採用する必要があります。
ここでは、レガシートレーニングとAIが牽引する人的リスク管理を比較します。
|
レガシートレーニング |
人的リスク管理 |
|
|
テストチャンネル |
メールのみ |
メール、SMS、音声、ビデオ、Zoom、Teams、Telegramなど |
|
シミュレーション |
静的テンプレート |
全カスタム化された脅威情報付き、エージェンティックAIで構築 |
|
トレーニングスタイル |
一般的なビデオライブラリ |
ディープフェイク駆動のカスタム生成AIコンテンツ作成 |
|
インテリジェンス |
孤立化された |
デジタルリスク保護と脅威グラフとの統合 |
|
目標 |
低クリック率 |
行動変化とリスク削減 |
従来のベンダーが手を引くところと、業界が実際に必要としているものの間のギャップを埋めるために、Doppelの人間リスク管理プラットフォームは、インテリジェンスに基づいたサイクルを提供しています。
小売業およびホスピタリティのリーダーにとって、これらの柱を導入することが分散型労働力を強化する唯一の方法です。
季節労働者がバックルームで45分座って下手な演技のセキュリティビデオを見る時間はありません。トレーニングは即時かつ非常に関連性が高いべきです。
従来のビデオライブラリは一般的で退屈です。 Doppelはあらゆるシナリオに合わせたコンテンツを提供します。プラットフォームを利用することで、ユーザーはシミュレーションに失敗した際に即座にマイクロクイズやコーチングを受け、教訓を確実に覚えます。これにより、すぐに記憶に定着し、従業員が自身を騙すきっかけとなった心理的なトリガーを特定することを余儀なくされます。
ホテルのフロント係に対してプレッシャーの高いビッシングコールの準備をするために、メールを読むだけでは不十分です。Doppelは静的なテンプレートを使わず、エージェンティックAIと脅威グラフを利用して、現実のフィッシング攻撃をシミュレートします。
プラットフォームは週に最大20万件のディープフェイク音声通話を行い、IVR電話ツリーをナビゲートしてITヘルプデスクやコールセンターのレジリエンスを試し、プロトコルがどこで破綻するかの洞察を提供します。
AIエージェントは、メール、音声、SMS、ビジネス用コミュニケーションツール(ZoomやMicrosoft Teamsのような)、およびTelegramで往復のやり取りを行い、複数のチャンネルを組み合わせて実際の攻撃者の手法を模倣します。
全従業員をフラットな表面として扱うのをやめましょう。最高リスクのユーザーを特定するためには、すべてのチャンネルでデータを集める必要があります。
Doppelは静的なスプレッドシートを動的なリスクモデリングに置き換え、ユーザーの行動、アクセスレベル、脅威の露出度を1つの実行可能なスコアに関連付けます。アイデンティティプロバイダーやSIEMとの深い統合を利用することにより、アクセスベースでリスクレベルを評価できます。これにより、ホスピタリティCISOは、グローバルな送金を担当する財務部門が複雑なソーシャルエンジニアリングシミュレーションに定期的に失敗しているかどうかを即座に特定し、侵害が発生する前にターゲット化された介入を可能にします。
小売業およびホスピタリティブランドを標的とする攻撃者は、古いやり方を完全に放棄しています。彼らは攻撃を自動化し、生成AIを使用して欺瞞をスケールし、高い離職率と非常に受け入れの良いフロントライン労働力を積極적으로狙っています。
従来のツールでは、侵害後の分析しか提供されません。そのため、何が起こったかは後から学ぶことができますが、攻撃者の次の動きに適応することはできません。
自動化されたAI駆動のシンジケートと戦うのに、年次のコンプライアンスビデオでは勝てません。Doppelは、後手に回るのではなく、積極的に防御するのをサポートします。統一された人間リスク管理プラットフォームに移行することで、従業員を責任と見なすことをやめ、セキュリティチームの能動的でレジリエントな拡張として変革し始めます。
小売業やホスピタリティのフロントラインを守る準備はできていますか? Doppelのデモを取得して、AIネイティブの人間リスク管理プラットフォームが組織全体にどのようにして真のレジリエンスを構築するかを確認してください。